Исследователь утверждает, что Microsoft отклонила сообщение о критической уязвимости в Azure - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Исследователь утверждает, что Microsoft отклонила сообщение о критической уязвимости в Azure - «Новости»

ИБ-исследователь Джастин О'Лири (Justin O'Leary) заявил, что разработчики Microsoft незаметно устранили критическую уязвимость в Azure Backup for AKS, но при этом отказались признавать проблему и не стали присваивать ей идентификатор CVE.


По словам специалиста, баг позволял получить права cluster-admin в Kubernetes-кластере, имея лишь низкопривилегированную роль Backup Contributor. То есть атакующему не требовались никакие права внутри самого Kubernetes.


По словам эксперта, проблема затрагивала Azure Backup for AKS — сервис резервного копирования для Kubernetes-кластеров в Azure. Для работы он использует механизм Trusted Access, который предоставляет расширениям бэкапа права cluster-admin внутри кластера.


По данным исследователя, пользователь с ролью Backup Contributor мог активировать эту связку Trusted Access без каких-либо разрешений Kubernetes. В результате атакующий получал возможность извлекать секреты через резервные копии или разворачивать в кластере вредоносные нагрузки.


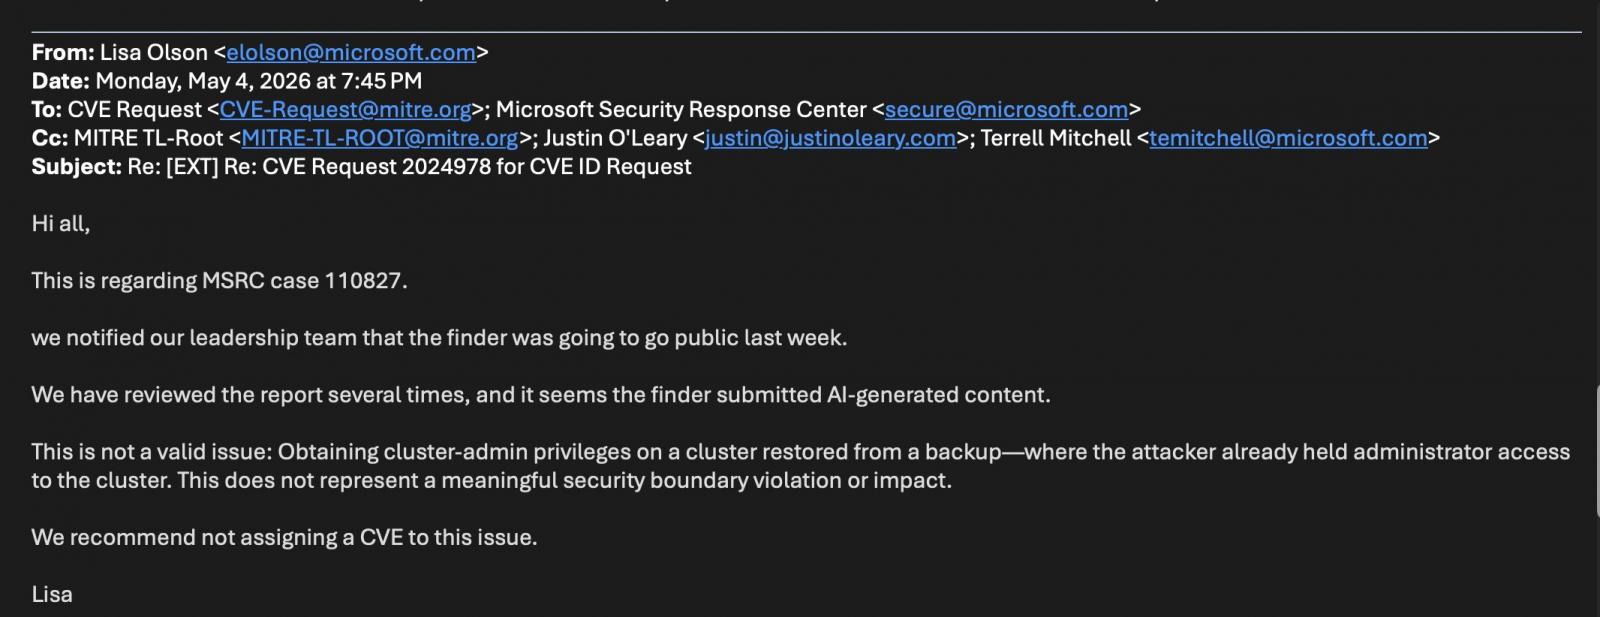
О'Лири обнаружил баг еще в марте 2026 года и сообщил о нем специалистам Microsoft. Однако 13 апреля в Microsoft Security Response Center (MSRC) отклонили отчет. В компании заявили, что речь идет о ситуации, где атакующий «уже имел административный доступ к окружению», а значит, проблема не является уязвимостью. Исследователь называет это описание некорректным.


После отказа исследователь обратился к специалистам CERT Coordination Center (CERT/CC). Там независимо подтвердили наличие проблемы и присвоили ей идентификатор VU#284781. Изначально публичное раскрытие уязвимости было запланировано на 1 июня 2026 года, однако ситуация изменилась.
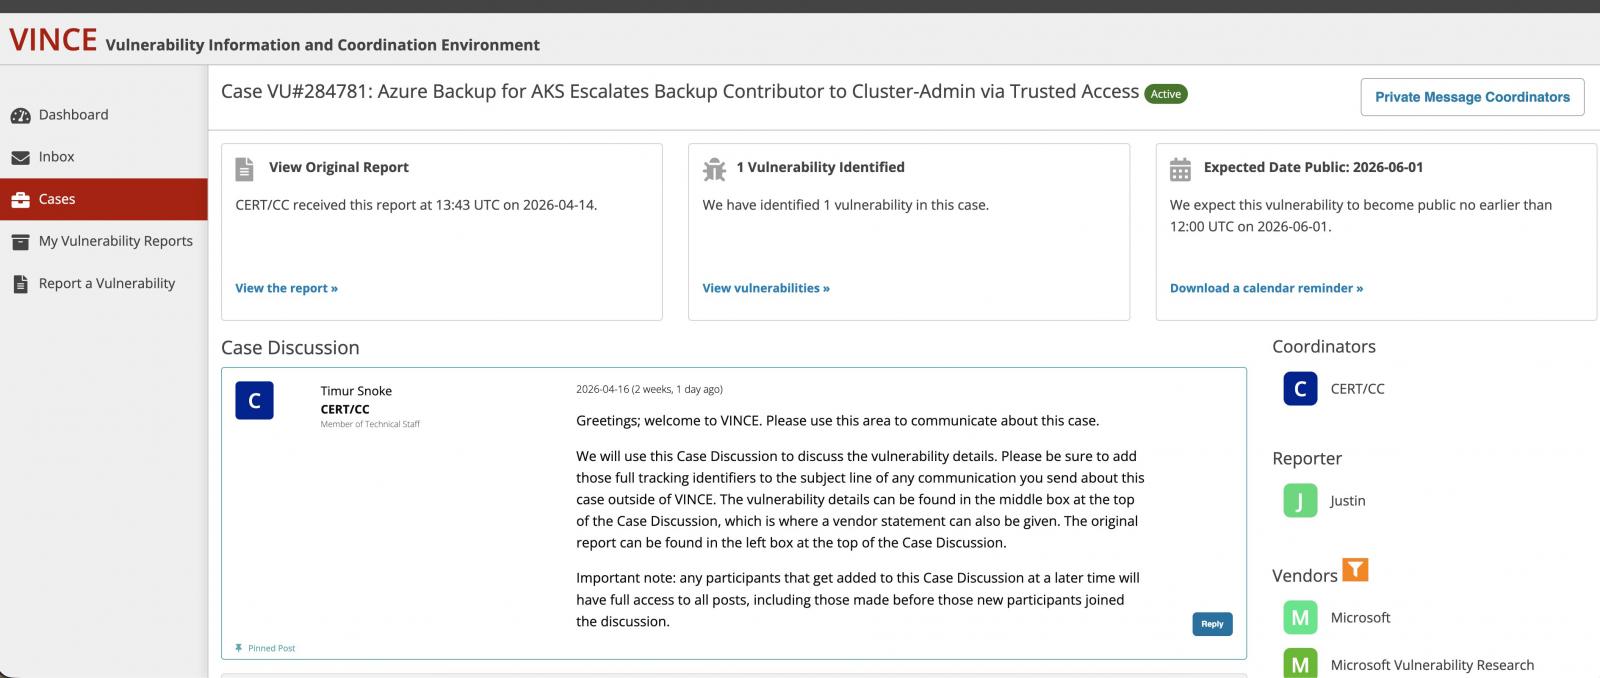


Как утверждает О'Лири, 4 мая представители Microsoft связались с MITRE и рекомендовали не выдавать проблеме идентификатор CVE, вновь заявив, что ее эксплуатация требует получения заранее полученных прав администратора. Позднее в CERT/CC закрыли заявку в соответствии с правилами CNA-иерархии: поскольку Microsoft сама выступает CNA для своих продуктов, окончательное решение о выдаче CVE-идентификатора осталось за компанией.


Сам О'Лири классифицировал проблему как Confused Deputy (CWE-441, согласно MITRE), то есть ситуацию, когда взаимодействие Azure RBAC и Kubernetes RBAC приводило к обходу ожидаемых средств контроля авторизации.


При этом официально в Microsoft продолжают отрицать наличие бага. В комментарии журналистам издания Bleeping Computer представители компании заявили, что «никаких изменений в продукт внесено не было», а описанное поведение является штатным. Поэтому компания не стала присваивать проблеме ни CVE, ни оценку CVSS.


Однако сам исследователь отмечает, что после раскрытия проблемы первоначальный вектор атаки перестал работать. Теперь Azure сообщает об ошибках вроде UserErrorTrustedAccessGatewayReturnedForbidden, а Trusted Access требуется настраивать вручную перед активацией резервного копирования. Ранее в Azure это происходило автоматически.


Кроме того, появились дополнительные проверки разрешений, которых не было во время первоначального тестирования в марте. То есть фактически проблема, похоже, была исправлена, но без какого-либо публичного уведомления клиентов.


О'Лири подчеркивает, что из-за отсутствия CVE и бюллетеня безопасности защитникам сложно будет понять, какие системы могли быть уязвимы, и как долго они оставались в зоне риска.


«Тихие патчи защищают вендоров, но не клиентов», — резюмирует специалист.

ИБ-исследователь Джастин О'Лири (Justin O'Leary) заявил, что разработчики Microsoft незаметно устранили критическую уязвимость в Azure Backup for AKS, но при этом отказались признавать проблему и не стали присваивать ей идентификатор CVE. По словам специалиста, баг позволял получить права cluster-admin в Kubernetes-кластере, имея лишь низкопривилегированную роль Backup Contributor. То есть атакующему не требовались никакие права внутри самого Kubernetes. По словам эксперта, проблема затрагивала Azure Backup for AKS — сервис резервного копирования для Kubernetes-кластеров в Azure. Для работы он использует механизм Trusted Access, который предоставляет расширениям бэкапа права cluster-admin внутри кластера. По данным исследователя, пользователь с ролью Backup Contributor мог активировать эту связку Trusted Access без каких-либо разрешений Kubernetes. В результате атакующий получал возможность извлекать секреты через резервные копии или разворачивать в кластере вредоносные нагрузки. О'Лири обнаружил баг еще в марте 2026 года и сообщил о нем специалистам Microsoft. Однако 13 апреля в Microsoft Security Response Center (MSRC) отклонили отчет. В компании заявили, что речь идет о ситуации, где атакующий «уже имел административный доступ к окружению», а значит, проблема не является уязвимостью. Исследователь называет это описание некорректным. После отказа исследователь обратился к специалистам CERT Coordination Center (CERT/CC). Там независимо подтвердили наличие проблемы и присвоили ей идентификатор VU
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: