










Уязвимые серверы Microsoft SQL используются для развертывания Cobalt Strike - «Новости» » Интернет технологии
sitename
Спутниковая связь из iPhone появится на Android-смартфонах — Globalstar заключила сделку со Skylo - «Новости сети»
«Союз» выходит на широкую аудиторию: российские микрофоны начали продавать в рознице - «Новости сети»
В США придумали магнитно-акустический транзистор без электронов — он обещает ускорить вычисления в 1000 раз - «Новости сети»
Пять ошибок на миллион логических операций — Quantinuum в 100 раз превзошла результат Google по коррекции ошибок - «Новости сети»
«Мечта, ставшая реальностью»: моддер преобразила Fallout: New Vegas с помощью трассировки пути - «Новости сети»
Компания FirstVDS сообщила о взломе - «Новости»
Модели OpenAI взломали несколько сайтов и потратили криптовалюту из чужого кошелька - «Новости»
СМИ: в Минцифры предлагали использовать ИИ для выявления VPN - «Новости»
Android-троян Hirudo подменяет банковские приложения вредоносными версиями - «Новости»
СМИ: задержаны участники хак-группы DataSuckers, атаковавшей «Додо Пицца» и Tez Tour - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Уязвимые серверы Microsoft SQL используются для развертывания Cobalt Strike - «Новости»

ИБ-эксперты из Ahn Lab обнаружили новую волну атак на уязвимые серверы Microsoft SQL (MS SQL), в ходе которых на машины устанавливают маяки Cobalt Strike, что приводит к более глубокому проникновению в сеть жертвы и последующему заражению вредоносным ПО.


Атаки начинаются с того, что злоумышленники ищут серверы с открытым TCP-портом 1433, которые, вероятно, представляют собой серверы MS-SQL. Затем хакеры осуществляют брутфорс-атаку и взламывают пароль администратора (то есть целевой пароль должен быть весьма слабым).


Получив доступ к учетной записи администратора и проникнув на сервер, злоумышленники развертывают там криптовалютные майнеры, такие как Lemon Duck, KingMiner и Vollgar, а также создают бэкдор с помощью Cobalt Strike, чтобы закрепиться в системе и позже осуществить боковое перемещение.


Маяки Cobalt Strike загружаются через cmd.exe и powershell.exe, а внедряются и выполняются в MSBuild.exe, чтобы избежать обнаружения. После выполнения маяк встраивается в легитимный процесс wwanmm.dll, где и ожидает команд от своих операторов, оставаясь скрытым внутри системного файла.
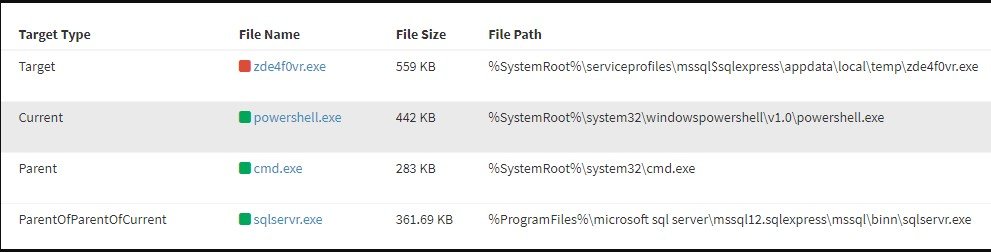
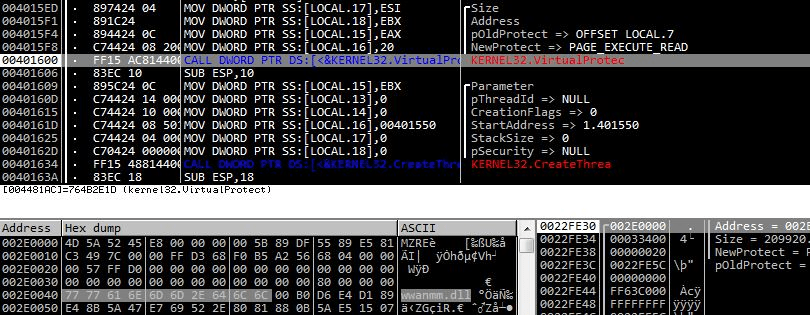


Эксперты напоминают, что для защиты от таких атак стоит использовать надежный пароль, размещать сервер за брандмауэром, регистрировать и отслеживать любые подозрительные действия, а также своевременно устанавливать доступные обновления безопасности.


Cobalt Strike — это легитимный коммерческий инструмент, созданный для пентестеров и red team и ориентированный на эксплуатацию и постэксплуатацию. К сожалению, он давно любим хакерами, начиная от правительственных APT-группировок и заканчивая операторами шифровальщиков.


Хотя инструмент недоступен для рядовых пользователей и полная версия оценивается примерно в 3500 долларов за установку, злоумышленники все равно находят способы его использовать (к примеру, полагаются на старые, пиратские, взломанные и незарегистрированные версии).


ИБ-эксперты из Ahn Lab обнаружили новую волну атак на уязвимые серверы Microsoft SQL (MS SQL), в ходе которых на машины устанавливают маяки Cobalt Strike, что приводит к более глубокому проникновению в сеть жертвы и последующему заражению вредоносным ПО. Атаки начинаются с того, что злоумышленники ищут серверы с открытым TCP-портом 1433, которые, вероятно, представляют собой серверы MS-SQL. Затем хакеры осуществляют брутфорс-атаку и взламывают пароль администратора (то есть целевой пароль должен быть весьма слабым). Получив доступ к учетной записи администратора и проникнув на сервер, злоумышленники развертывают там криптовалютные майнеры, такие как Lemon Duck, KingMiner и Vollgar, а также создают бэкдор с помощью Cobalt Strike, чтобы закрепиться в системе и позже осуществить боковое перемещение. Маяки Cobalt Strike загружаются через cmd.exe и powershell.exe, а внедряются и выполняются в MSBuild.exe, чтобы избежать обнаружения. После выполнения маяк встраивается в легитимный процесс wwanmm.dll, где и ожидает команд от своих операторов, оставаясь скрытым внутри системного файла. Эксперты напоминают, что для защиты от таких атак стоит использовать надежный пароль, размещать сервер за брандмауэром, регистрировать и отслеживать любые подозрительные действия, а также своевременно устанавливать доступные обновления безопасности. Cobalt Strike — это легитимный коммерческий инструмент, созданный для пентестеров и red team и ориентированный на эксплуатацию и постэксплуатацию. К сожалению, он давно любим хакерами, начиная от правительственных APT-группировок и заканчивая операторами шифровальщиков. Хотя инструмент недоступен для рядовых пользователей и полная версия оценивается примерно в 3500 долларов за установку, злоумышленники все равно находят способы его использовать (к примеру, полагаются на старые, пиратские, взломанные и незарегистрированные версии).
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: