Фальшивые приложения YouTube и TikTok распространяют Android-троян - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Фальшивые приложения YouTube и TikTok распространяют Android-троян - «Новости»

Специалисты F6 предупреждают, что злоумышленники маскируют банковский троян для Android под расширенные и «18+» версии популярных приложений, включая YouTube и TikTok. С начала октября 2025 года аналитики обнаружили более 30 доменов, которые использовались для распространения этой малвари.


По информации экспертов, злоумышленники создали сеть вредоносных сайтов, маскирующихся под бренды популярных зарубежных видеохостингов YouTube и TikTok, доступ к которым затруднен на территории России.


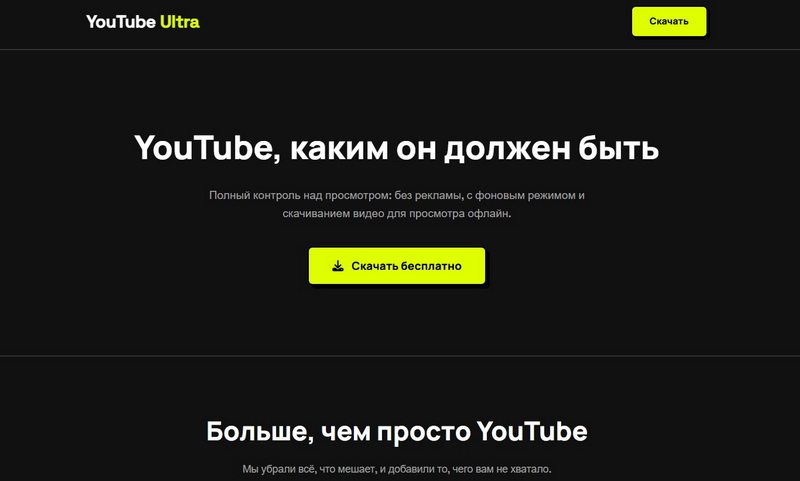
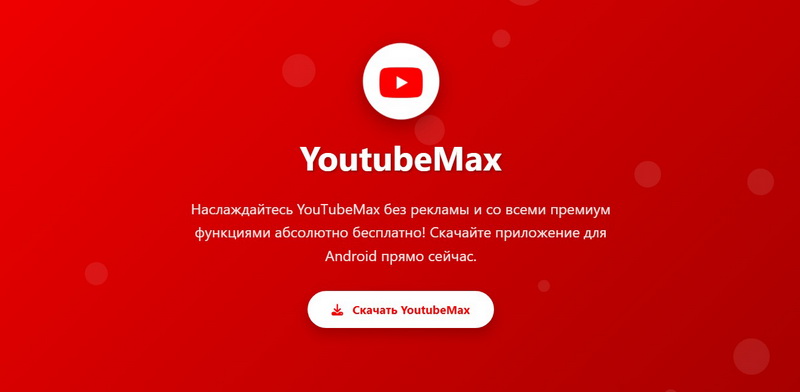
Малварь рекламируется под видом приложений TikTok 18+, YouTube Max, YouTube Boost, YouTube Mega, YouTube Ultra, YouTube Plus, YouTube Ultima Edition, YouTube Pro, YouTube Advanced и «Ютуб-Плюс», которые обещают просмотр без рекламы, 4K-видео и работу даже с плохим интернетом.
Фальшивые приложения YouTube и TikTok распространяют Android-троян - «Новости»


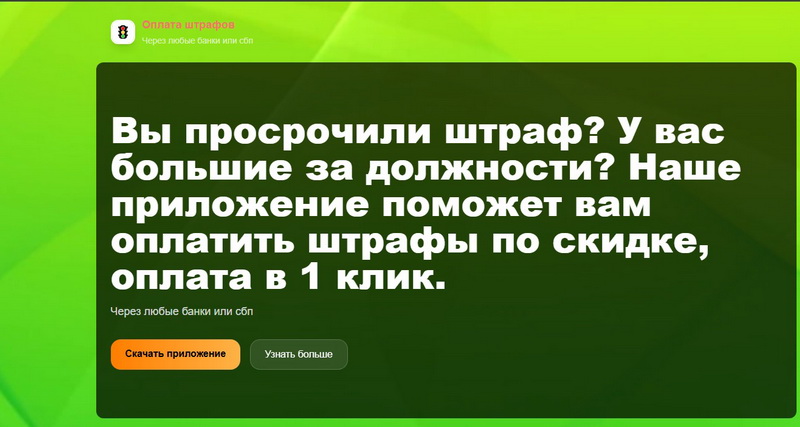
Кроме того, хакеры маскируют вредоносное ПО под навигаторы, онлайн-карты постов ДПС и приложение для оплаты штрафов.
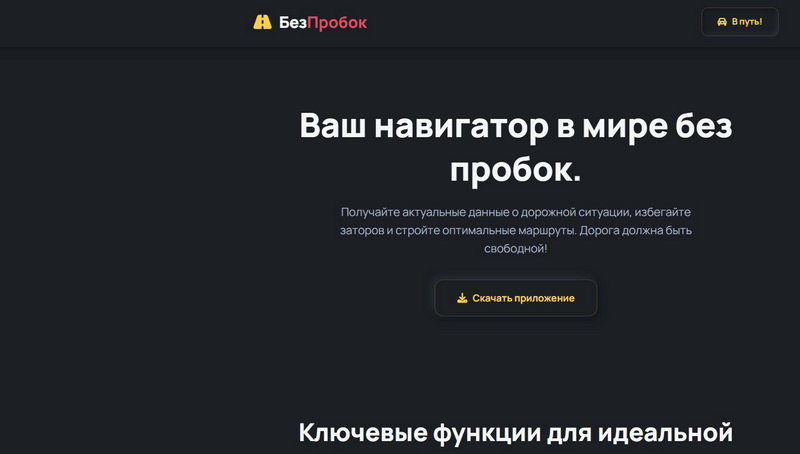


Домены злоумышленников зарегистрированы в зонах .ru, .top, .pro, .fun, .life, .live, .icu, .com и .cc. В названиях сайтов использованы названия знакомых пользователям брендов, а также слова вроде ultra, mega, boost, plus, max. Отмечается, что все сайты индексировались российскими поисковиками.


«Первые случаи создания таких сайтов мы зафиксировали летом 2025 года. Осенью, после начала учебного года, произошел всплеск регистрации доменов, которые злоумышленники использовали для размещения вредоносных приложений», — комментирует Александр Сапов, старший аналитик второй линии CERT департамента Digital Risk Protection компании F6.


Каждый такой сайт представляет собой лендинг, где пользователям обещают отсутствие рекламы, скачивание видео в формате 4K, фоновый режим для музыки и, конечно, доступ к заблокированному контенту. Чтобы получить все это, предлагается загрузить и установить APK-файл, который на самом деле содержит малварь.


Троян способен читать и отправлять SMS, совершать звонки, собирать информацию о контактах и установленных приложениях, получать сетевые данные и запускаться автоматически при включении устройства. Также вредонос может выводить собственные элементы интерфейса поверх других окон.


В итоге злоумышленники получают полный контроль над устройством: могут следить за действиями жертвы, незаметно передавать данные и совершать действия от имени пользователя. Конечная цель этих атак — кража финансовых данных жертвы.


В настоящее время все домены этой вредоносной кампании уже заблокированы, однако специалисты не исключают, что злоумышленники могут создать новые и продолжат свою активность.


«Замедление YouTube и ограничение доступа к новым видео TikTok в России привело к появлению множества предложений по обходу ограничений. Этой ситуацией не могли не воспользоваться злоумышленники, которые маскируют вредоносные приложения под различные популярные программы», — отмечает Александр Бондал, старший аналитик первой линии CERT департамента Digital Risk Protection компании F6.


Специалисты F6 предупреждают, что злоумышленники маскируют банковский троян для Android под расширенные и «18 » версии популярных приложений, включая YouTube и TikTok. С начала октября 2025 года аналитики обнаружили более 30 доменов, которые использовались для распространения этой малвари. По информации экспертов, злоумышленники создали сеть вредоносных сайтов, маскирующихся под бренды популярных зарубежных видеохостингов YouTube и TikTok, доступ к которым затруднен на территории России. Малварь рекламируется под видом приложений TikTok 18 , YouTube Max, YouTube Boost, YouTube Mega, YouTube Ultra, YouTube Plus, YouTube Ultima Edition, YouTube Pro, YouTube Advanced и «Ютуб-Плюс», которые обещают просмотр без рекламы, 4K-видео и работу даже с плохим интернетом. Кроме того, хакеры маскируют вредоносное ПО под навигаторы, онлайн-карты постов ДПС и приложение для оплаты штрафов. Домены злоумышленников зарегистрированы в зонах .ru, .top, .pro, .fun, .life, .live, .icu, .com и .cc. В названиях сайтов использованы названия знакомых пользователям брендов, а также слова вроде ultra, mega, boost, plus, max. Отмечается, что все сайты индексировались российскими поисковиками. «Первые случаи создания таких сайтов мы зафиксировали летом 2025 года. Осенью, после начала учебного года, произошел всплеск регистрации доменов, которые злоумышленники использовали для размещения вредоносных приложений», — комментирует Александр Сапов, старший аналитик второй линии CERT департамента Digital Risk Protection компании F6. Каждый такой сайт представляет собой лендинг, где пользователям обещают отсутствие рекламы, скачивание видео в формате 4K, фоновый режим для музыки и, конечно, доступ к заблокированному контенту. Чтобы получить все это, предлагается загрузить и установить APK-файл, который на самом деле содержит малварь. Троян способен читать и отправлять SMS, совершать звонки, собирать информацию о контактах и установленных приложениях, получать сетевые данные и запускаться автоматически при включении устройства. Также вредонос может выводить собственные элементы интерфейса поверх других окон. В итоге злоумышленники получают полный контроль над устройством: могут следить за действиями жертвы, незаметно передавать данные и совершать действия от имени пользователя. Конечная цель этих атак — кража финансовых данных жертвы. В настоящее время все домены этой вредоносной кампании уже заблокированы, однако специалисты не исключают, что злоумышленники могут создать новые и продолжат свою активность. «Замедление YouTube и ограничение доступа к новым видео TikTok в России привело к появлению множества предложений по обходу ограничений. Этой ситуацией не могли не воспользоваться злоумышленники, которые маскируют вредоносные приложения под различные популярные программы», — отмечает Александр Бондал, старший аналитик первой линии CERT департамента Digital Risk Protection компании F6.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: