










Китайская группировка Fire Ant использует маршрутизаторы Cisco для шпионажа - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Китайская группировка Fire Ant использует маршрутизаторы Cisco для шпионажа - «Новости»

Специалисты компании Sygnia рассказали о новой активности китайской хак-группы Fire Ant. Ранее эта группировка атаковала гипервизоры VMware, но теперь переключилась на другие компоненты инфраструктуры: роутеры Cisco IOS XR, серверы аутентификации TACACS и управляющие Linux-хосты.


Расследование началось с того, что специалисты обнаружили на роутере Cisco IOS XR активный GRE-туннель, который отсутствовал в текущей конфигурации и истории изменений. При этом остается неясно, как именно злоумышленники изначально получили доступ к маршрутизатору.


Как выяснилось, Fire Ant установила на устройство кастомную малварь, разработанную специально для IOS XR. Так, один из компонентов этого вредоноса фильтровал системные логи, скрывая активность, связанную с GRE-туннелем, а другой вмешивался в выполнение команд show и автоматически добавлял фильтр exclude, чтобы администраторы не обнаружили вредоносную конфигурацию в ходе рутинной проверки.


В итоге скомпрометированные роутеры использовались для перехвата трафика. Исследователи пишут, что хакеры снимали дампы сетевого трафика в формате PCAP с нескольких устройств Cisco и передавали их на внешние FTP-серверы. Эти дампы могли содержать сведения о топологии сети, административных соединениях, аутентификации и трафике между связанными сегментами.


«Когда атакующий контролирует роутеры, он получает не только больший охват, но и возможность видеть происходящее в сети», — отмечают специалисты Sygnia.


GRE-туннель привел исследователей к Linux-серверу, который атакующие использовали как промежуточную точку для проведения разведки. С него участники Fire Ant сканировали сети и пытались подключаться к SSH, HTTP, SMB, RDP и другим сервисам.


Отмечается, что среди целей хакеров была и критическая инфраструктура, однако исследователи не обнаружили признаков ее компрометации: активность злоумышленников ограничивалась сканированием и попытками подключений. Такую схему в Sygnia называют «target behind the target», так как первоначальная жертва становится «мостиком» для атак на более ценные системы.
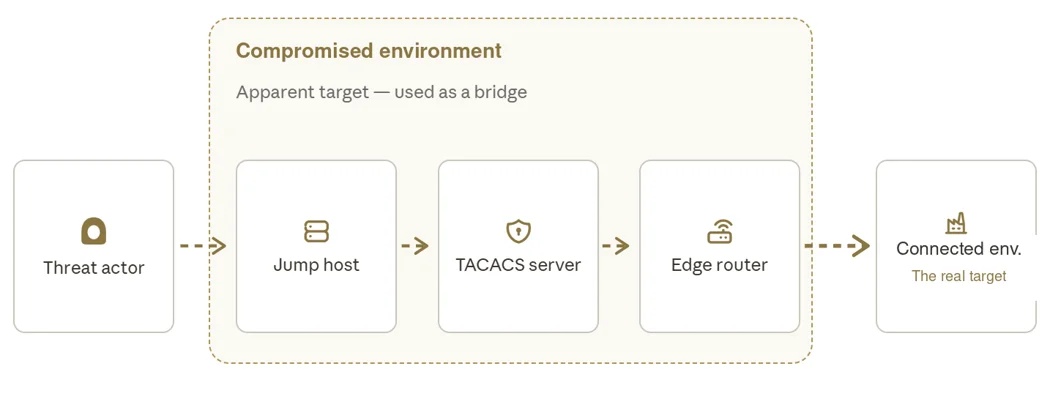


При этом хакеры закреплялись не только на скомпрометированных роутерах: также они взламывали серверы TACACS, которые используются для централизованной аутентификации и контроля административного доступа к сетевому оборудованию. К примеру, на одном из таких серверов исследователи обнаружили набор инструментов TacTap, предназначенный для кражи учетных данных.


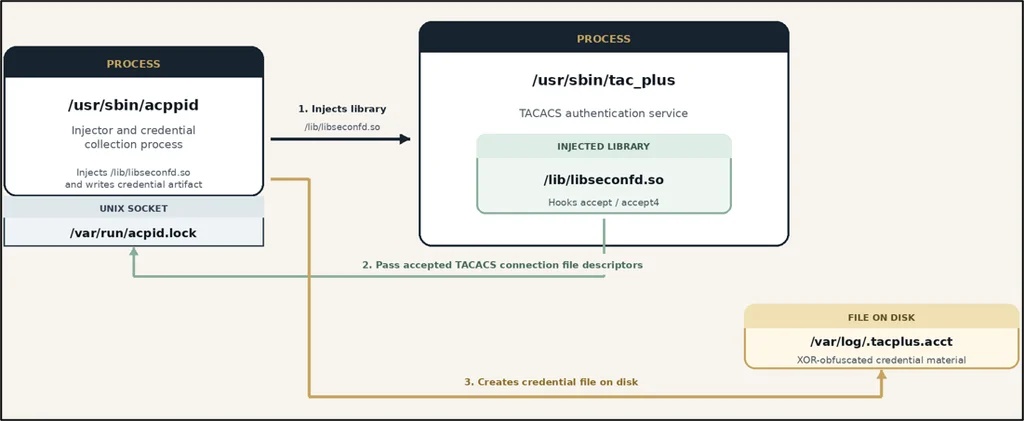
Утилита acppid внедряла вредоносную библиотеку в работающий процесс tac_plus, перехватывала новые соединения и передавала данные об активных сессиях отдельному процессу. Похищенная информация сохранялась в /var/log/.tacplus.acct и маскировалась простым XOR с ключом 0xEF. По словам специалистов, такой способ инжекта в tac_plus был задокументирован впервые.


Еще одной находкой исследователей стал Linux-бэкдор BridgeAgent, замаскированный под агент мониторинга Zabbix. Он закреплялся в системе как запущенный с правами root сервис systemd, маскировал свой процесс под /usr/bin/gnome-shell и связывался с инфраструктурой атакующих по TLS через порт 443. Бэкдор поддерживал выполнение команд, загрузку дополнительных пейлоадов и создание реверс-шеллов.


На скомпрометированных управляющих Linux-хостах злоумышленники разворачивали набор инструментов для длительного доступа к инфраструктуре жертв. В него входили руткиты Medusa и REPTILE, кастомные SSH-бэкдоры и другие вредоносные компоненты. Некоторые бинарники злоумышленники переименовывали и меняли их временные метки, чтобы выдать файлы за легитимные агенты SentinelOne и Cybereason.
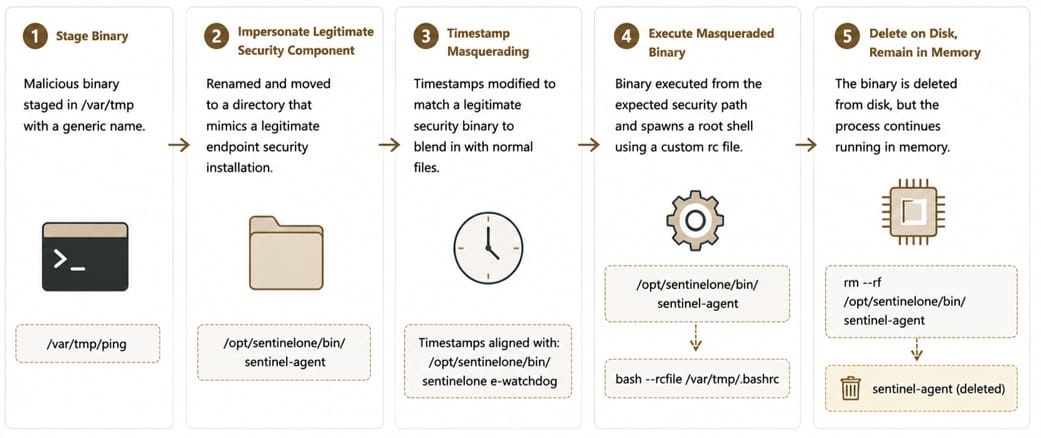


Причем часть этих инструментов появилась в системах жертв еще в 2025 году и снова использовалась во время атак в 2026 году. Исследователи подчеркивают, что один из бэкдоров продолжал работать в памяти даже после того, как его файл удалили с диска.


Параллельно с этим атакующие активно уничтожали следы своего присутствия: на роутерах они отключали или фильтровали системные сообщения и уведомления о событиях, а на скомпрометированных Linux-хостах отключали SELinux, редактировали журналы входа в систему и удаляли из логов записи о командах, выполненных с повышенными привилегиями. Также хакеры меняли временные метки файлов, чтобы затруднить возможное расследование и восстановление хронологии атаки.


В Sygnia полагают, что активность Fire Ant может быть связана с операциями китайской шпионской группировки UNC3886, которая ранее была известна атаками на VMware и сетевое оборудование.
Специалисты компании Sygnia рассказали о новой активности китайской хак-группы Fire Ant. Ранее эта группировка атаковала гипервизоры VMware, но теперь переключилась на другие компоненты инфраструктуры: роутеры Cisco IOS XR, серверы аутентификации TACACS и управляющие Linux-хосты. Расследование началось с того, что специалисты обнаружили на роутере Cisco IOS XR активный GRE-туннель, который отсутствовал в текущей конфигурации и истории изменений. При этом остается неясно, как именно злоумышленники изначально получили доступ к маршрутизатору. Как выяснилось, Fire Ant установила на устройство кастомную малварь, разработанную специально для IOS XR. Так, один из компонентов этого вредоноса фильтровал системные логи, скрывая активность, связанную с GRE-туннелем, а другой вмешивался в выполнение команд show и автоматически добавлял фильтр exclude, чтобы администраторы не обнаружили вредоносную конфигурацию в ходе рутинной проверки. В итоге скомпрометированные роутеры использовались для перехвата трафика. Исследователи пишут, что хакеры снимали дампы сетевого трафика в формате PCAP с нескольких устройств Cisco и передавали их на внешние FTP-серверы. Эти дампы могли содержать сведения о топологии сети, административных соединениях, аутентификации и трафике между связанными сегментами. «Когда атакующий контролирует роутеры, он получает не только больший охват, но и возможность видеть происходящее в сети», — отмечают специалисты Sygnia. GRE-туннель привел исследователей к Linux-серверу, который атакующие использовали как промежуточную точку для проведения разведки. С него участники Fire Ant сканировали сети и пытались подключаться к SSH, HTTP, SMB, RDP и другим сервисам. Отмечается, что среди целей хакеров была и критическая инфраструктура, однако исследователи не обнаружили признаков ее компрометации: активность злоумышленников ограничивалась сканированием и попытками подключений. Такую схему в Sygnia называют «target behind the target», так как первоначальная жертва становится «мостиком» для атак на более ценные системы. При этом хакеры закреплялись не только на скомпрометированных роутерах: также они взламывали серверы TACACS, которые используются для централизованной аутентификации и контроля административного доступа к сетевому оборудованию. К примеру, на одном из таких серверов исследователи обнаружили набор инструментов TacTap, предназначенный для кражи учетных данных. Утилита acppid внедряла вредоносную библиотеку в работающий процесс tac_plus, перехватывала новые соединения и передавала данные об активных сессиях отдельному процессу. Похищенная информация сохранялась в /var/log/.tacplus.acct и маскировалась простым XOR с ключом 0xEF. По словам специалистов, такой способ инжекта в tac_plus был задокументирован впервые. Еще одной находкой исследователей стал Linux-бэкдор BridgeAgent, замаскированный под агент мониторинга Zabbix. Он закреплялся в системе как запущенный с правами root сервис systemd, маскировал свой процесс под /usr/bin/gnome-shell и связывался с инфраструктурой атакующих по TLS через порт 443. Бэкдор поддерживал выполнение команд, загрузку дополнительных пейлоадов и создание реверс-шеллов. На скомпрометированных управляющих Linux-хостах злоумышленники разворачивали набор инструментов для длительного доступа к инфраструктуре жертв. В него входили руткиты Medusa и REPTILE, кастомные SSH-бэкдоры и другие вредоносные компоненты. Некоторые бинарники злоумышленники переименовывали и меняли их временные метки, чтобы выдать файлы за легитимные агенты SentinelOne и Cybereason. Причем часть этих инструментов появилась в системах жертв еще в 2025 году и снова использовалась во время атак в 2026 году. Исследователи подчеркивают, что один из бэкдоров продолжал работать в памяти даже после того, как его файл удалили с диска. Параллельно с этим атакующие активно уничтожали следы своего присутствия: на роутерах они отключали или фильтровали системные сообщения и уведомления о событиях, а на скомпрометированных Linux-хостах отключали SELinux, редактировали журналы входа в систему и удаляли из логов записи о командах, выполненных с повышенными привилегиями. Также хакеры меняли временные метки файлов, чтобы затруднить возможное расследование и восстановление хронологии атаки. В Sygnia полагают, что активность Fire Ant может быть связана с операциями китайской шпионской группировки UNC3886, которая ранее была известна атаками на VMware и сетевое оборудование.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: