
Nightmare Eclipse опубликовал эксплоит HardBreacher для Kaspersky Endpoint Security - «Новости» » Интернет технологии
sitename
Sony отрицает право собственности на цифровые копии игр — активисты нашли 44 случая, когда компания заявляла обратное - «Новости сети»
OpenAI не выйдет на IPO в этом году, поскольку считает момент неподходящим из-за ситуации с безопасностью ИИ - «Новости сети»
Создавать сайты и веб-приложения в ChatGPT теперь можно командой - «Новости сети»
Blizzard анонсировала амбициозный шутер с открытым миром по StarCraft — первый трейлер и релиз в 2030 году - «Новости сети»
Warcraft 3 получила первое за 23 года дополнение с новой кампанией — трейлеры и подробности Forsaken Kingdom - «Новости сети»
Более 5400 взломанных сайтов распространяют ClickFix-пейлоады, хранящиеся в блокчейне - «Новости»
Microsoft внедряет в Windows новые API для определения возраста пользователей - «Новости»
Уязвимость в кошельках Alby Hub позволяла похитить криптовалюту - «Новости»
Владельцы Trezor и BitBox стали жертвами очередной фишинговой атаки - «Новости»
В Google Chrome устранили еще одну уязвимость нулевого дня - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Nightmare Eclipse опубликовал эксплоит HardBreacher для Kaspersky Endpoint Security - «Новости»

ИБ-исследователь, известный под псевдонимом Nightmare Eclipse (он же Chaotic Eclipse), опубликовал PoC-эксплоит HardBreacher для уязвимости повышения привилегий в Kaspersky Endpoint Security. Представители «Лаборатории Касперского» сообщили, что проблема уже устранена, и исправление распространяется через автоматические обновления.


Напомним, что с весны 2026 года Nightmare Eclipse регулярно публикует эксплоиты для различных 0-day-уязвимостей, преимущественно затрагивающих Windows и Microsoft Defender. Сейчас на его счету уже девять таких 0-day.


Дело в том, что исследователь обвиняет специалистов Microsoft Security Response Center в игнорировании отчетов об уязвимостях, блокировке его аккаунтов, удалении репозиториев с эксплоитами, издевательствах и угрозах. То есть раскрытие уязвимостей до выхода патчей является для Nightmare Eclipse формой протеста и мести.


В свою очередь представители Microsoft критикуют публикацию эксплоитов и раскрытие информации об уязвимостях до выхода исправлений. Об этом затяжном конфликте мы рассказывали в отдельной статье.


Однако новый эксплоит специалиста нацелен не на продукцию Microsoft, а на Kaspersky Endpoint Security. Автор сообщает, что тестировал его на полностью обновленной Windows 11 25H2 с Kaspersky Endpoint Security 14.0.0.504.
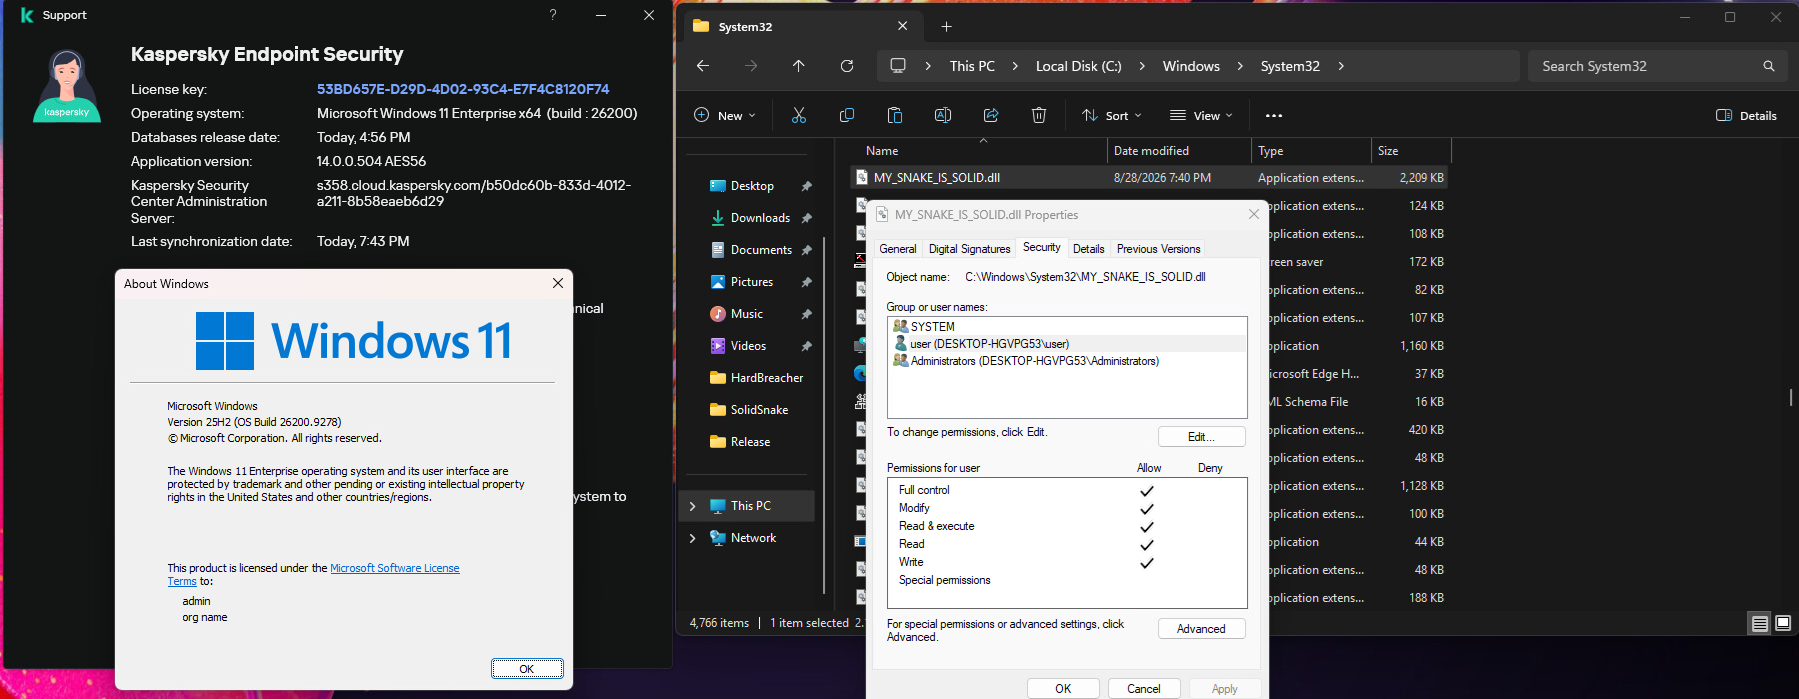


По словам Nightmare Eclipse, использование HardBreacher позволяет создать DLL-файл по адресу C:Windowsystem32MY_SNAKE_IS_SOLID.dll и выдать текущему непривилегированному пользователю полный доступ к нему. Поскольку обычный пользователь не должен иметь возможности записывать файлы в System32, такое поведение указывает на обход ограничений доступа и потенциальную возможность повышения привилегий.


Исследователь объясняет, что проблема связана с получением контроля над процессом пользовательского интерфейса Kaspersky Endpoint Security. Также он отмечает, что после эксплуатации уязвимости защитный продукт перестает нормально функционировать, может ошибочно разрешать или блокировать доступ к файлам и в целом дестабилизировать работу системы.


При этом специалист предупреждает, что его PoC нестабилен. Так, эксплоит часто завершает работу с ошибкой, его приходится запускать несколько раз, а во время тестов порой требовалась даже перезагрузка.


Представители «Лаборатории Касперского» сообщили СМИ, что лежавшая в основе эксплоита проблема уже исправлена. Патч доставляется через автоматическое обновление, но пользователи также могут вручную запустить обновление баз.

ИБ-исследователь, известный под псевдонимом Nightmare Eclipse (он же Chaotic Eclipse), опубликовал PoC-эксплоит HardBreacher для уязвимости повышения привилегий в Kaspersky Endpoint Security. Представители «Лаборатории Касперского» сообщили, что проблема уже устранена, и исправление распространяется через автоматические обновления. Напомним, что с весны 2026 года Nightmare Eclipse регулярно публикует эксплоиты для различных 0-day-уязвимостей, преимущественно затрагивающих Windows и Microsoft Defender. Сейчас на его счету уже девять таких 0-day. Дело в том, что исследователь обвиняет специалистов Microsoft Security Response Center в игнорировании отчетов об уязвимостях, блокировке его аккаунтов, удалении репозиториев с эксплоитами, издевательствах и угрозах. То есть раскрытие уязвимостей до выхода патчей является для Nightmare Eclipse формой протеста и мести. В свою очередь представители Microsoft критикуют публикацию эксплоитов и раскрытие информации об уязвимостях до выхода исправлений. Об этом затяжном конфликте мы рассказывали в отдельной статье. Однако новый эксплоит специалиста нацелен не на продукцию Microsoft, а на Kaspersky Endpoint Security. Автор сообщает, что тестировал его на полностью обновленной Windows 11 25H2 с Kaspersky Endpoint Security 14.0.0.504. По словам Nightmare Eclipse, использование HardBreacher позволяет создать DLL-файл по адресу C:Windowsystem32MY_SNAKE_IS_SOLID.dll и выдать текущему непривилегированному пользователю полный доступ к нему. Поскольку обычный пользователь не должен иметь возможности записывать файлы в System32, такое поведение указывает на обход ограничений доступа и потенциальную возможность повышения привилегий. Исследователь объясняет, что проблема связана с получением контроля над процессом пользовательского интерфейса Kaspersky Endpoint Security. Также он отмечает, что после эксплуатации уязвимости защитный продукт перестает нормально функционировать, может ошибочно разрешать или блокировать доступ к файлам и в целом дестабилизировать работу системы. При этом специалист предупреждает, что его PoC нестабилен. Так, эксплоит часто завершает работу с ошибкой, его приходится запускать несколько раз, а во время тестов порой требовалась даже перезагрузка. Представители «Лаборатории Касперского» сообщили СМИ, что лежавшая в основе эксплоита проблема уже исправлена. Патч доставляется через автоматическое обновление, но пользователи также могут вручную запустить обновление баз.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: