










Обнаружены атаки на хостинговое ПО Control Web Panel - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Обнаружены атаки на хостинговое ПО Control Web Panel - «Новости»

Эксперты компаний Juniper и Qihoo 360 Netlab обнаружили атаки на хостинговое ПО Control Web Panel (ранее CentOS Web Panel), которое используется хостерами и крупными компаниями для размещения и управления крупной серверной инфраструктурой.


Неизвестные злоумышленники ищут уязвимые версии CWP по меньшей мере с февраля 2021 года используют против них эксплоит для некой старой уязвимости, что позволяет им получить доступ к интерфейсу администратора.


Затем на скомпрометированный сервер устанавливается бэкдор под названием Facefish, который может собирать информацию об устройстве, выполнять произвольные команды и воровать учетные данные SSH с зараженного хоста.


Также специалисты отмечают, что в этих атаках был задействован руткит, который злоумышленники устанавливали на взломанные серверы Linux для сохранения устойчивого присутствия в системе.
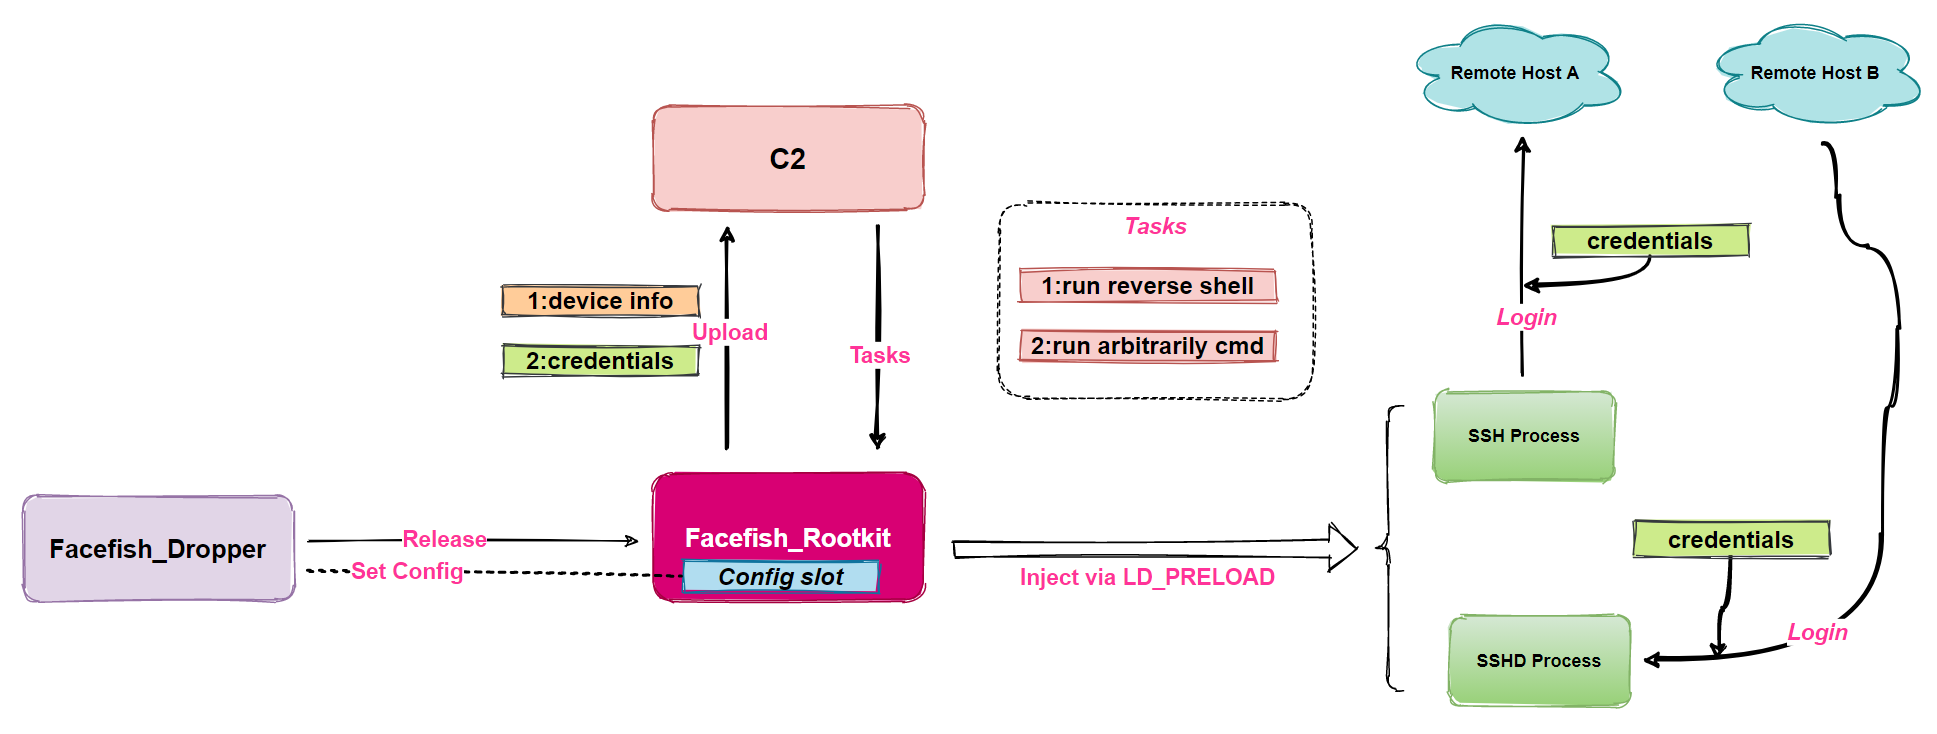


Схема атаки

Пока никакой подозрительной активности на взломанных серверах замечено не было. В Juniper предполагают, что злоумышленники могут создавать ботнет, чтобы потом продавать или сдавать в аренду доступ к скомпрометированным системам. Поскольку CWP обычно используется для поддержки крупных и важных сетей, доступ к любой к такой системе может дорого стоить на черном рынке.


По данным поисковика BinaryEdge, в настоящее время в интернете можно найти более 185 000 установок CWP, хотя неизвестно, сколько из них уязвимы перед атаками. Дело в  том, что обе компании не опубликовали идентификатор CVE для используемой хакерами уязвимости (неизвестно, если ли вообще CVE у данного бага). При этом в блогах компаний опубликован код эксплоита, который ИТ-специалисты могут анализировать с целью создания правил для брандмауэра и блокирования входящих атак.
Эксперты компаний Juniper и Qihoo 360 Netlab обнаружили атаки на хостинговое ПО Control Web Panel (ранее CentOS Web Panel), которое используется хостерами и крупными компаниями для размещения и управления крупной серверной инфраструктурой. Неизвестные злоумышленники ищут уязвимые версии CWP по меньшей мере с февраля 2021 года используют против них эксплоит для некой старой уязвимости, что позволяет им получить доступ к интерфейсу администратора. Затем на скомпрометированный сервер устанавливается бэкдор под названием Facefish, который может собирать информацию об устройстве, выполнять произвольные команды и воровать учетные данные SSH с зараженного хоста. Также специалисты отмечают, что в этих атаках был задействован руткит, который злоумышленники устанавливали на взломанные серверы Linux для сохранения устойчивого присутствия в системе. Схема атаки Пока никакой подозрительной активности на взломанных серверах замечено не было. В Juniper предполагают, что злоумышленники могут создавать ботнет, чтобы потом продавать или сдавать в аренду доступ к скомпрометированным системам. Поскольку CWP обычно используется для поддержки крупных и важных сетей, доступ к любой к такой системе может дорого стоить на черном рынке. По данным поисковика BinaryEdge, в настоящее время в интернете можно найти более 185 000 установок CWP, хотя неизвестно, сколько из них уязвимы перед атаками. Дело в том, что обе компании не опубликовали идентификатор CVE для используемой хакерами уязвимости (неизвестно, если ли вообще CVE у данного бага). При этом в блогах компаний опубликован код эксплоита, который ИТ-специалисты могут анализировать с целью создания правил для брандмауэра и блокирования входящих атак.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: