










Обнаружен новый руткит Moriya, предназначенный для Windows - «Новости» » Интернет технологии
sitename
Акции чипмейкеров и операторов дата-центров обрушились после победы демократов на выборах в США - «Новости сети»
В Гонконге застряли 600 тыс. ускорителей Nvidia H200 — Китай не хочет пускать к себе чипы конкурентов - «Новости сети»
Рабочие и Micron не поделили будущие сверхприбыли от бума ИИ — строительство передовой фабрики памяти под угрозой - «Новости сети»
Claude научился следить за деньгами пользователей: теперь ИИ-чат-бот можно подключить к банковским счетам - «Новости сети»
OpenAI представила GPT-6 Cyber — свою лучшую ИИ-модель для защиты от киберугроз - «Новости сети»
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Обнаружен новый руткит Moriya, предназначенный для Windows - «Новости»

Эксперты «Лаборатории Касперского» обнаружили редкую в наше время разновидность вредоносного ПО — руткит Moriya. Дело в том, что после релиза Windows 10  безопасность ОС заметно усилилась, так что в последние годы разрабатывать и успешно использовать руткиты стало значительно сложнее.


Исследователи пишут, что Moriya предназначен для Windows и существует как минимум с 2018 года, просто до недавних пор руткит оставался незамеченным. По данным компании, за это время он использовался для весьма ограниченных и узконаправленных атак (пострадавших пока менее десятка). Наиболее заметными жертвами были  две крупные региональные дипломатические организации  в Юго-Восточной Азии и Африке, а остальные жертвы находились в странах Южной Азии.


Кто именно является создателем этого руткита неизвестно, но исследователи полагают, что за вредоносом стоит некая китайская кибершпионская группировка.


«Мы опираемся на тот факт, что объекты атак ранее уже подвергались атакам говорящих на китайском злоумышленников и, как правило, находятся в странах, которые часто становятся целями таких преступников. Кроме того, инструменты, использованные злоумышленниками, включая China Chopper, BOUNCER, Termite и Earthworm, являются дополнительным индикатором, подтверждающим нашу гипотезу, поскольку ранее они применялись в кампаниях, приписываемых известным китайским группам», — гласи отчет.


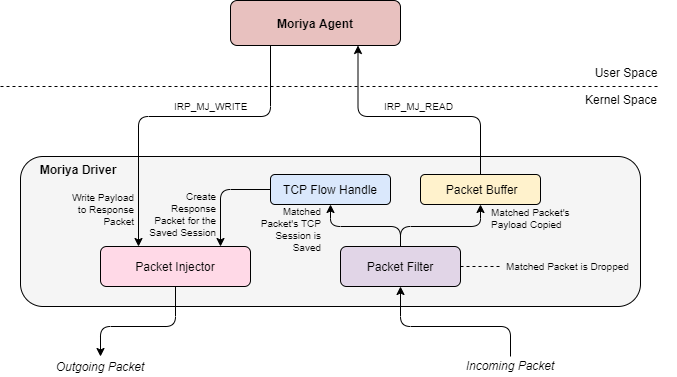
Moriya оставался незамеченным столько лет, так как, например, он применяет хорошо известную тактику: внедряется между сетевым TCP/IP стеком Windows и входящим сетевым трафиком, а затем перехватывает пакеты данных еще до того, как они достигают операционной системы и любого установленного локально антивируса.

Обнаружен новый руткит Moriya, предназначенный для Windows - «Новости»

Архитектура Moriya

Чтобы проникнуть в сеть интересующей их организации и установить Moriya, злоумышленники обычно компрометировали уязвимые веб-серверы IIS. К примеру, в одной из подтвержденных атак точкой входа послужил сервер, где не было патча для старой уязвимости CVE-2017-7269. Эксплуатируя этот баг, злоумышленники установили на сервер веб-шелл, а затем использовали его для развертывания Moriya.
Эксперты «Лаборатории Касперского» обнаружили редкую в наше время разновидность вредоносного ПО — руткит Moriya. Дело в том, что после релиза Windows 10 безопасность ОС заметно усилилась, так что в последние годы разрабатывать и успешно использовать руткиты стало значительно сложнее. Исследователи пишут, что Moriya предназначен для Windows и существует как минимум с 2018 года, просто до недавних пор руткит оставался незамеченным. По данным компании, за это время он использовался для весьма ограниченных и узконаправленных атак (пострадавших пока менее десятка). Наиболее заметными жертвами были две крупные региональные дипломатические организации в Юго-Восточной Азии и Африке, а остальные жертвы находились в странах Южной Азии. Кто именно является создателем этого руткита неизвестно, но исследователи полагают, что за вредоносом стоит некая китайская кибершпионская группировка. «Мы опираемся на тот факт, что объекты атак ранее уже подвергались атакам говорящих на китайском злоумышленников и, как правило, находятся в странах, которые часто становятся целями таких преступников. Кроме того, инструменты, использованные злоумышленниками, включая China Chopper, BOUNCER, Termite и Earthworm, являются дополнительным индикатором, подтверждающим нашу гипотезу, поскольку ранее они применялись в кампаниях, приписываемых известным китайским группам», — гласи отчет. Moriya оставался незамеченным столько лет, так как, например, он применяет хорошо известную тактику: внедряется между сетевым TCP/IP стеком Windows и входящим сетевым трафиком, а затем перехватывает пакеты данных еще до того, как они достигают операционной системы и любого установленного локально антивируса. Архитектура Moriya Чтобы проникнуть в сеть интересующей их организации и установить Moriya, злоумышленники обычно компрометировали уязвимые веб-серверы IIS. К примеру, в одной из подтвержденных атак точкой входа послужил сервер, где не было патча для старой уязвимости CVE-2017-7269. Эксплуатируя этот баг, злоумышленники установили на сервер веб-шелл, а затем использовали его для развертывания Moriya.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: