



Разработчики WordPress принудительно обновили плагин Jetpack на 5 млн сайтов - «Новости» » Интернет технологии
sitename
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Продолжаем восстанавливать сервис — «Блог для вебмастеров»
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Разработчики WordPress принудительно обновили плагин Jetpack на 5 млн сайтов - «Новости»

Компания Automattic, разрабатывающая CMS WordPress, развернула принудительное обновление для популярного плагина Jetpack на 5 000 000 сайтов, где тот установлен.


Jetpack предоставляет своим пользователям бесплатные функции для безопасности, производительности и управления сайтом, включая защиту от брутфорс-атак, резервное копирование, безопасный вход в систему и сканирование на наличие вредоносных программ. Плагин создан и поддерживается самой компанией Automattic, которая также разрабатывает WordPress.


Недавно в Jetpack нашли уязвимость, скрывавшуюся в функции Carousel, благодаря которой можно отображать комментарии для каждого изображения. Никаких подробностей об этом баге пока не сообщается, однако известно, что Automattic решила проблему, изменив логику авторизации.
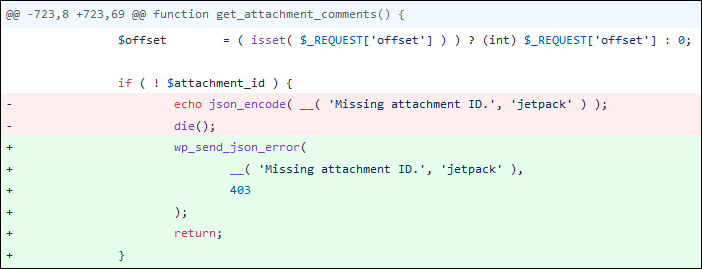


Разработчики WordPress принудительно обновили плагин Jetpack на 5 млн сайтов - «Новости»


В заявлении компании сказано, что баг затрагивает все версии плагина, начиная с Jetpack 2.0, выпущенного в ноябре 2012 года. Разработчики Jetpack добавляют, что им не известно об эксплуатации этой проблемы хакерами в реальных атаках.


«Но теперь, когда вышло обновление, это лишь вопрос времени, когда кто-то попытается воспользоваться этой уязвимостью», — предупреждают разработчики.


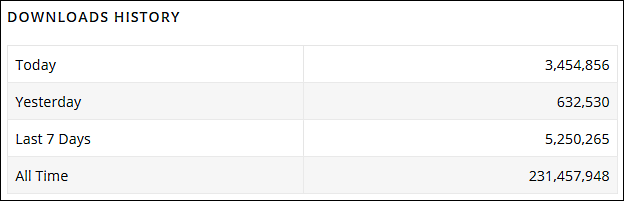
Так как специалисты подготовили и принудительно распространяют патчи для всех версий плагина, начиная с версии 2.0, в настоящее время статистика загрузок, доступная на WordPress Plugins, повреждает, что обновления уже получили большинство установок.


Это не первый раз, когда Automattic выпускает принудительные обновления безопасности для исправления плагинов или самой CMS. Ранее разработчик ядра WordPress Сэмюэл Вуд (Samuel Wood) говорил, что данная функция использовалась «много раз», хотя не уточнял деталей. В 2015 году другой разработчик WordPress заявлял, что функция принудительного обновления плагинов использовалась только пять раз с момента ее появления в 2013 году.


Компания Automattic, разрабатывающая CMS WordPress, развернула принудительное обновление для популярного плагина Jetpack на 5 000 000 сайтов, где тот установлен. Jetpack предоставляет своим пользователям бесплатные функции для безопасности, производительности и управления сайтом, включая защиту от брутфорс-атак, резервное копирование, безопасный вход в систему и сканирование на наличие вредоносных программ. Плагин создан и поддерживается самой компанией Automattic, которая также разрабатывает WordPress. Недавно в Jetpack нашли уязвимость, скрывавшуюся в функции Carousel, благодаря которой можно отображать комментарии для каждого изображения. Никаких подробностей об этом баге пока не сообщается, однако известно, что Automattic решила проблему, изменив логику авторизации. В заявлении компании сказано, что баг затрагивает все версии плагина, начиная с Jetpack 2.0, выпущенного в ноябре 2012 года. Разработчики Jetpack добавляют, что им не известно об эксплуатации этой проблемы хакерами в реальных атаках. «Но теперь, когда вышло обновление, это лишь вопрос времени, когда кто-то попытается воспользоваться этой уязвимостью», — предупреждают разработчики. Так как специалисты подготовили и принудительно распространяют патчи для всех версий плагина, начиная с версии 2.0, в настоящее время статистика загрузок, доступная на WordPress Plugins, повреждает, что обновления уже получили большинство установок. Это не первый раз, когда Automattic выпускает принудительные обновления безопасности для исправления плагинов или самой CMS. Ранее разработчик ядра WordPress Сэмюэл Вуд (Samuel Wood) говорил, что данная функция использовалась «много раз», хотя не уточнял деталей. В 2015 году другой разработчик WordPress заявлял, что функция принудительного обновления плагинов использовалась только пять раз с момента ее появления в 2013 году.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: