










Вымогатель VECT 2.0 уничтожает файлы, размер которых превышает 128 Кб - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Вымогатель VECT 2.0 уничтожает файлы, размер которых превышает 128 Кб - «Новости»

Исследователи из компании Check Point предупредили, что вымогатель VECT 2.0 на практике работает как вайпер. Из-за ошибки в реализации шифрования малварь безвозвратно уничтожает файлы крупнее 128 Кб, и восстановить их не смогут даже сами хакеры.


VECT 2.0 рекламируется как RaaS-платформа (ransomware-as-a-service) с партнерской программой. Операторы вредоноса ищут «партнеров» через BreachForums, раздают ключи доступа в личных сообщениях. Причем, согласно опубликованному в прошлом месяце отчету Data Security Council of India (DSCI), с новичков берут 250 долларов США в Monero, но с кандидатов из стран СНГ плату не взимают.
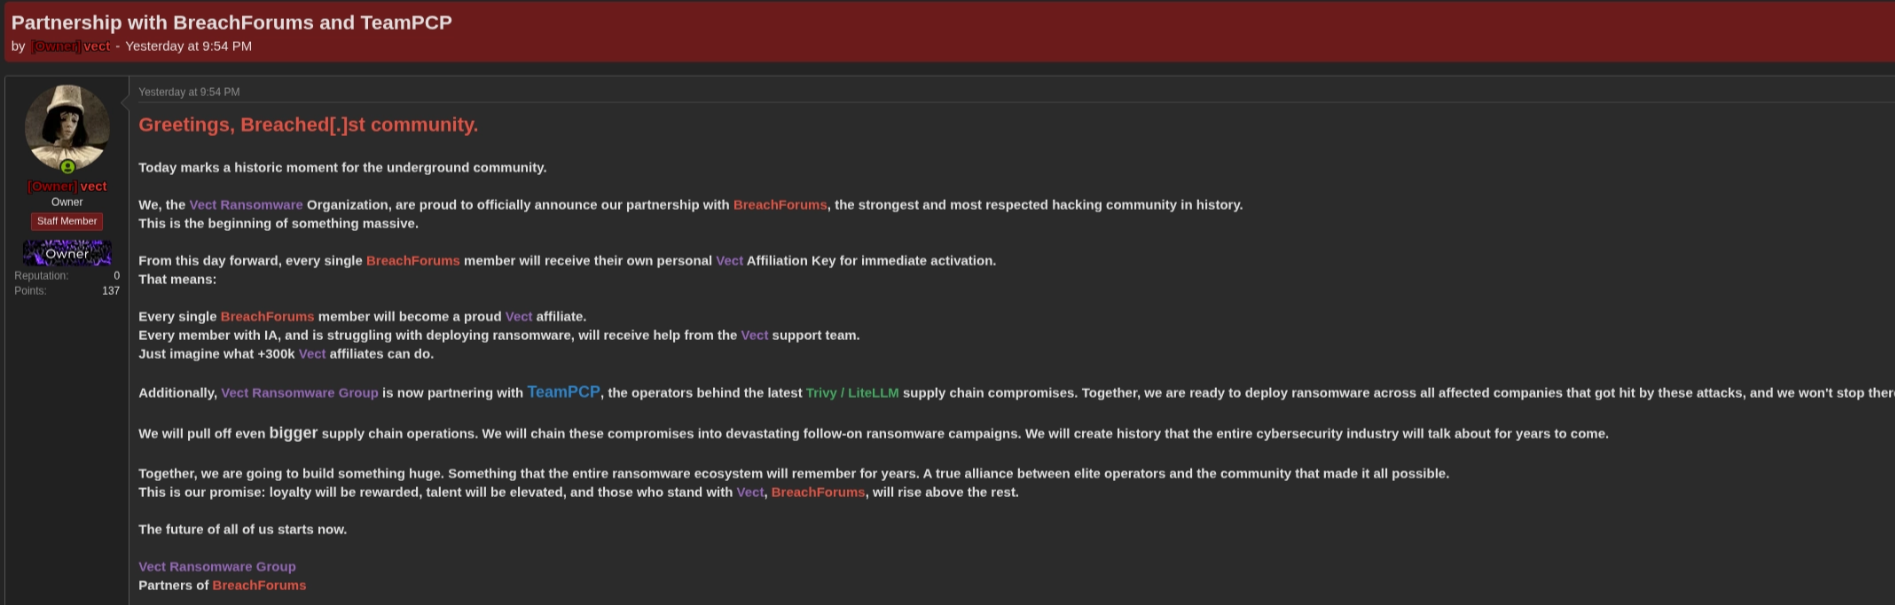


Кроме того, недавно группировка объявила о партнерстве с TeamPCP — хак-группой, которую связывают с атаками на цепочки поставок Trivy, LiteLLM, Telnyx и Европейскую комиссию. Судя по всему, партнеры VECT должны были использовать такие компрометации для развертывания шифровальщика в инфраструктуре жертв.


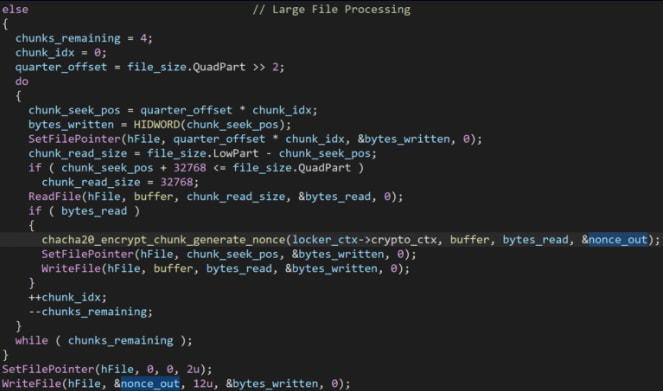
Однако, как обнаружили исследователи Check Point, версии малвари VECT 2.0 для Windows, Linux и ESXi содержат один и тот же критический баг. Вредонос разбивает каждый крупный файл на четыре части и шифрует их независимо, генерируя для каждого блока свой 12-байтный nonce. Но все значения записываются в один и тот же буфер памяти, поэтому каждый новый nonce перезаписывает предыдущий.


Вымогатель VECT 2.0 уничтожает файлы, размер которых превышает 128 Кб - «Новости»


В итоге на диск попадает только последний nonce. Первые три теряются: они не сохраняются в файле и не отправляются операторам. Так как для расшифровки ChaCha20-IETF нужны и 32-байтный ключ, и точный 12-байтный nonce, восстановление первых трех четвертей всех крупных файлов становится невозможным.


В результате VECT 2.0 не просто шифрует, но действует как вайпер — уничтожает примерно 75% содержимого файла. То есть даже если заплатят выкуп, дешифратор не поможет, ведь атакующие тоже не располагают информацией, необходимой для восстановления поврежденных данных.


«Крупным» файлом для малвари является все, что больше 128 Кб (131 072 байта). В корпоративной среде под эти рамки подпадает практически все, что имеет ценность: базы данных, диски виртуальных машин, бэкапы, почтовые ящики, документы и таблицы. Как отмечают эксперты, после реальной атаки не уцелеют никакие важные данные.


При этом VECT 2.0 старается выглядеть как зрелый вымогательский проект. Windows-версия вредоноса может шифровать локальные, съемные и сетевые диски, проверяет наличие 44 ИБ-инструментов и отладчиков, закрепляется в системе через Safe Mode и содержит шаблоны скриптов для латерального перемещения.


ESXi-вариант перед шифрованием запускает геофенсинг и антиотладочные проверки, а также пытается распространяться через  SSH. Linux-версия, в свою очередь, использует ту же кодовую базу, что и ESXi, однако обладает урезанным набором функций.


В своем отчете специалисты отдельно подчеркивают, что геозонирование VECT выглядит странно: малварь завершает работу без шифрования файлов, если обнаруживает, что работает в любой из стран СНГ. Однако в список исключений также добавлена Украина, что редко встречается в атаках после 2022 года. В Check Point считают, что это может указывать на старую кодовую базу или на генерацию части кода с помощью ИИ, обученного на устаревших данных.
Исследователи из компании Check Point предупредили, что вымогатель VECT 2.0 на практике работает как вайпер. Из-за ошибки в реализации шифрования малварь безвозвратно уничтожает файлы крупнее 128 Кб, и восстановить их не смогут даже сами хакеры. VECT 2.0 рекламируется как RaaS-платформа (ransomware-as-a-service) с партнерской программой. Операторы вредоноса ищут «партнеров» через BreachForums, раздают ключи доступа в личных сообщениях. Причем, согласно опубликованному в прошлом месяце отчету Data Security Council of India (DSCI), с новичков берут 250 долларов США в Monero, но с кандидатов из стран СНГ плату не взимают. Кроме того, недавно группировка объявила о партнерстве с TeamPCP — хак-группой, которую связывают с атаками на цепочки поставок Trivy, LiteLLM, Telnyx и Европейскую комиссию. Судя по всему, партнеры VECT должны были использовать такие компрометации для развертывания шифровальщика в инфраструктуре жертв. Однако, как обнаружили исследователи Check Point, версии малвари VECT 2.0 для Windows, Linux и ESXi содержат один и тот же критический баг. Вредонос разбивает каждый крупный файл на четыре части и шифрует их независимо, генерируя для каждого блока свой 12-байтный nonce. Но все значения записываются в один и тот же буфер памяти, поэтому каждый новый nonce перезаписывает предыдущий. В итоге на диск попадает только последний nonce. Первые три теряются: они не сохраняются в файле и не отправляются операторам. Так как для расшифровки ChaCha20-IETF нужны и 32-байтный ключ, и точный 12-байтный nonce, восстановление первых трех четвертей всех крупных файлов становится невозможным. В результате VECT 2.0 не просто шифрует, но действует как вайпер — уничтожает примерно 75% содержимого файла. То есть даже если заплатят выкуп, дешифратор не поможет, ведь атакующие тоже не располагают информацией, необходимой для восстановления поврежденных данных. «Крупным» файлом для малвари является все, что больше 128 Кб (131 072 байта). В корпоративной среде под эти рамки подпадает практически все, что имеет ценность: базы данных, диски виртуальных машин, бэкапы, почтовые ящики, документы и таблицы. Как отмечают эксперты, после реальной атаки не уцелеют никакие важные данные. При этом VECT 2.0 старается выглядеть как зрелый вымогательский проект. Windows-версия вредоноса может шифровать локальные, съемные и сетевые диски, проверяет наличие 44 ИБ-инструментов и отладчиков, закрепляется в системе через Safe Mode и содержит шаблоны скриптов для латерального перемещения. ESXi-вариант перед шифрованием запускает геофенсинг и антиотладочные проверки, а также пытается распространяться через SSH. Linux-версия, в свою очередь, использует ту же кодовую базу, что и ESXi, однако обладает урезанным набором функций. В своем отчете специалисты отдельно подчеркивают, что геозонирование VECT выглядит странно: малварь завершает работу без шифрования файлов, если обнаруживает, что работает в любой из стран СНГ. Однако в список исключений также добавлена Украина, что редко встречается в атаках после 2022 года. В Check Point считают, что это может указывать на старую кодовую базу или на генерацию части кода с помощью ИИ, обученного на устаревших данных.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: