Обнаружена малварь SkinnyBoy, принадлежащая хак-группе APT28 - «Новости» » Интернет технологии
sitename
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Обнаружена малварь SkinnyBoy, принадлежащая хак-группе APT28 - «Новости»

ИБ-специалисты из компании Cluster25 нашли нового вредоноса SkinnyBoy, который использовался русскоязычной хак-группой APT28 (она же Fancy Bear, Sednit, Sofacy, Strontium и PwnStorm) в ходе направленных фишинговых атак на военные и правительственные учреждения в начале текущего года.


SkinnyBoy предназначался для промежуточных этапов атаки: сбора информации о жертве и получения следующей полезной нагрузки с управляющего сервера. По данным исследователей, APT28 начала эту фишинговую кампанию в начале марта 2021 года, сосредоточив атаки на министерствах иностранных дел, посольствах, оборонной промышленности и военном секторе в странах ЕС, хотя исследователи отмечают, что атаки могли затронуть и организации в США.


SkinnyBoy доставляется через документы Microsoft Word, в которые встроен макрос, извлекающий файл DLL, выступающий в качестве загрузчика вредоносного ПО. Приманкой для таких почтовых вложений выступали поддельные приглашения на международное научное мероприятие, которое должно пройти в Испании в конце июля.


Основная цель SkinnyBoy — извлечение информации о зараженной системе, а также загрузка и запуск на машине жертвы последнего пейлоада, предназначение которого на данный момент остается неизвестным. Сбор данных о системе осуществлялся с помощью уже имеющихся в Windows инструментов systeminfo.exe и tasklist.exe.


Cluster25 отмечает, что злоумышленники использовали коммерческие VPN-сервисы для взаимодействия с элементами своей инфраструктуры, чтобы сбить специалистов со следа.
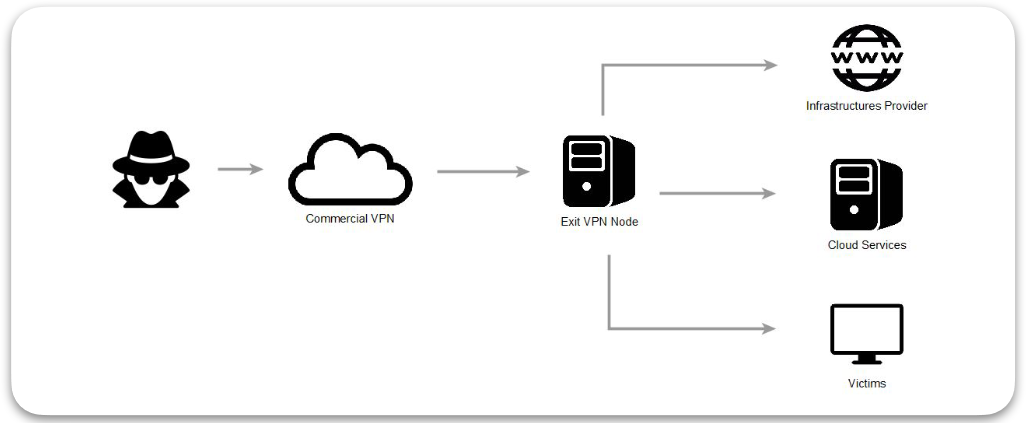


Фото: Cluster25 

ИБ-специалисты из компании Cluster25 нашли нового вредоноса SkinnyBoy, который использовался русскоязычной хак-группой APT28 (она же Fancy Bear, Sednit, Sofacy, Strontium и PwnStorm) в ходе направленных фишинговых атак на военные и правительственные учреждения в начале текущего года. SkinnyBoy предназначался для промежуточных этапов атаки: сбора информации о жертве и получения следующей полезной нагрузки с управляющего сервера. По данным исследователей, APT28 начала эту фишинговую кампанию в начале марта 2021 года, сосредоточив атаки на министерствах иностранных дел, посольствах, оборонной промышленности и военном секторе в странах ЕС, хотя исследователи отмечают, что атаки могли затронуть и организации в США. SkinnyBoy доставляется через документы Microsoft Word, в которые встроен макрос, извлекающий файл DLL, выступающий в качестве загрузчика вредоносного ПО. Приманкой для таких почтовых вложений выступали поддельные приглашения на международное научное мероприятие, которое должно пройти в Испании в конце июля. Основная цель SkinnyBoy — извлечение информации о зараженной системе, а также загрузка и запуск на машине жертвы последнего пейлоада, предназначение которого на данный момент остается неизвестным. Сбор данных о системе осуществлялся с помощью уже имеющихся в Windows инструментов systeminfo.exe и tasklist.exe. Cluster25 отмечает, что злоумышленники использовали коммерческие VPN-сервисы для взаимодействия с элементами своей инфраструктуры, чтобы сбить специалистов со следа. Фото: Cluster25
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: