Фальшивая CAPTCHA в Telegram вынуждает запускать вредоносные PowerShell-скрипты - «Новости» » Интернет технологии
sitename
Подорожают и камеры: Canon готовится переложить рост затрат на покупателей - «Новости сети»
Альтман приехал к Samsung выпрашивать память для ИИ на фоне усиления дефицита - «Новости сети»
ИИ-агент Anthropic Claude самостоятельно провёл операцию на мозге живой мыши - «Новости сети»
Рынок ПК уже не спасти: Intel перебрасывает мощности с обычных процессоров на серверные - «Новости сети»
Binance закрыла 90 % дыры после кражи $6,3 млрд — вывод средств обещают вернуть 1 ноября - «Новости сети»
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Фальшивая CAPTCHA в Telegram вынуждает запускать вредоносные PowerShell-скрипты - «Новости»

Хакеры воспользовались новостью о помиловании Росса Ульбрихта, чтобы заманивать пользователей в Telegram-канал, где их обманом вынуждают выполнить вредоносный PowerShell-код.


Первыми эту атаку заметили специалисты VX-underground, и она относится к типу ClickFix (ClearFake или OneDrive Pastejacking). В последнее время различные вариации ClickFix-атак встречаются часто. Обычно жертв заманивают на мошеннические сайты и обманом заставляют выполнять вредоносные команды PowerShell, вручную заражая свою систему вредоносным ПО. Так, злоумышленники оправдывают необходимость выполнения команд решением проблем с отображением контента в браузере или требуют, чтобы пользователь решил фальшивую CAPTCHA.


В настоящее время атакующие эксплуатируют свежую новость о том, что президент США Дональд Трамп помиловал Росса Ульбрихта — основателя закрытого в 2013 году даркнет-маркетплейса Silk Road.


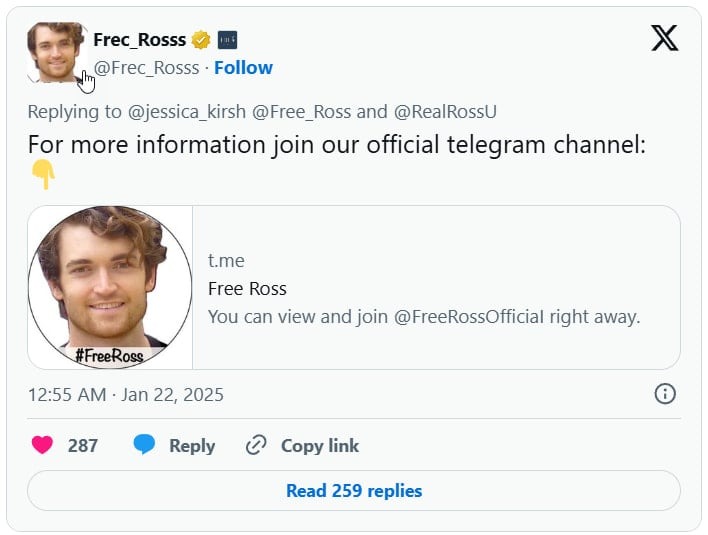
Мошенники используют фальшивые учтенные записи в X (бывший Twitter), выдавая себя за связанное с Россом Ульбрихтом движение Free Ross, направляя пользователей в якобы официальные Telegram-каналы. Однако другие приманки могут быть не связаны с Ульбрихтом.


Фальшивая CAPTCHA в Telegram вынуждает запускать вредоносные PowerShell-скрипты - «Новости»


После перехода по такой ссылке пользователи видят сообщение о необходимости пройти проверку через некий инструмент (бота) под названием Safeguard Captcha.
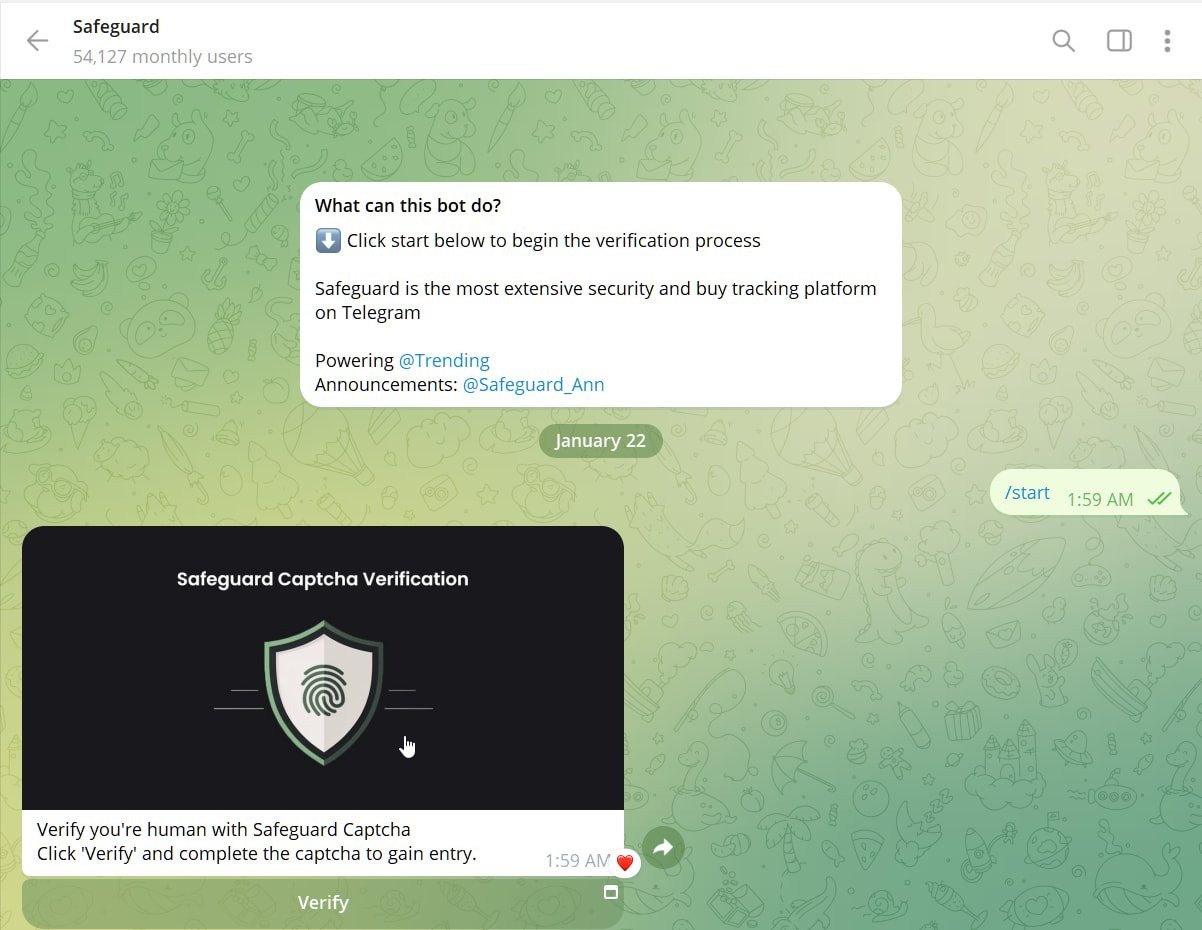


В этом Telegram-приложении PowerShell-команда автоматически копируется в буфер обмена жертвы, и пользователю предлагают открыть Windows Run и выполнить ее, якобы для прохождения аутентификации.
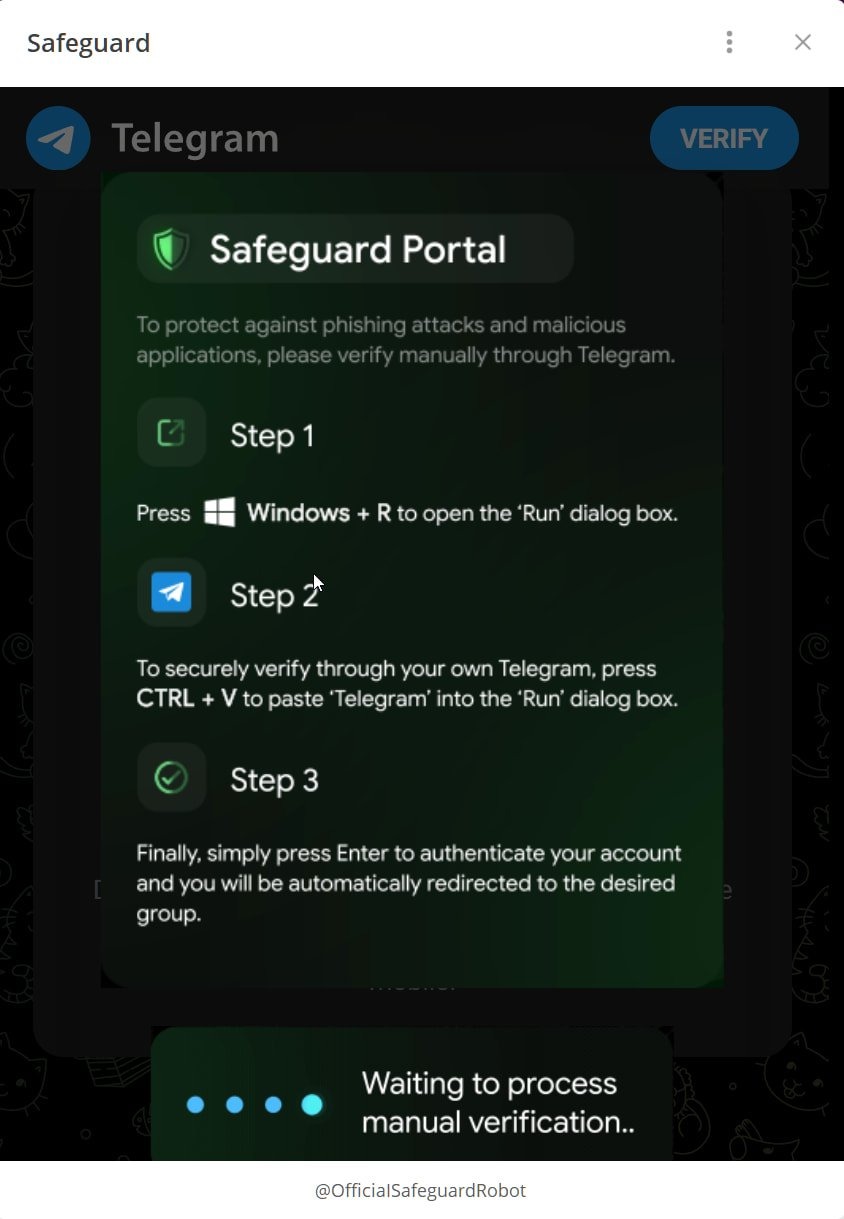


Как сообщает издание Bleeping Computer, код из буфера обмена загружает и выполняет PowerShell-скрипт, который в итоге скачивает ZIP-архив с сайта openline[.]cyou. Этот архив содержит множество файлов, включая identity-helper.exe, который, судя по данным VirusTotal, представляет собой загрузчик Cobalt Strike.


Специалисты напоминают, что ни в коем случае нельзя запускать скопированные в интернете команды через Windows Run или в терминале PowerShell (особенно если пользователь не знает, что делает), а любая обфускация должна расцениваться как тревожный сигнал.
Хакеры воспользовались новостью о помиловании Росса Ульбрихта, чтобы заманивать пользователей в Telegram-канал, где их обманом вынуждают выполнить вредоносный PowerShell-код. Первыми эту атаку заметили специалисты VX-underground, и она относится к типу ClickFix (ClearFake или OneDrive Pastejacking). В последнее время различные вариации ClickFix-атак встречаются часто. Обычно жертв заманивают на мошеннические сайты и обманом заставляют выполнять вредоносные команды PowerShell, вручную заражая свою систему вредоносным ПО. Так, злоумышленники оправдывают необходимость выполнения команд решением проблем с отображением контента в браузере или требуют, чтобы пользователь решил фальшивую CAPTCHA. В настоящее время атакующие эксплуатируют свежую новость о том, что президент США Дональд Трамп помиловал Росса Ульбрихта — основателя закрытого в 2013 году даркнет-маркетплейса Silk Road. Мошенники используют фальшивые учтенные записи в X (бывший Twitter), выдавая себя за связанное с Россом Ульбрихтом движение Free Ross, направляя пользователей в якобы официальные Telegram-каналы. Однако другие приманки могут быть не связаны с Ульбрихтом. После перехода по такой ссылке пользователи видят сообщение о необходимости пройти проверку через некий инструмент (бота) под названием Safeguard Captcha. В этом Telegram-приложении PowerShell-команда автоматически копируется в буфер обмена жертвы, и пользователю предлагают открыть Windows Run и выполнить ее, якобы для прохождения аутентификации. Как сообщает издание Bleeping Computer, код из буфера обмена загружает и выполняет PowerShell-скрипт, который в итоге скачивает ZIP-архив с сайта openline_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: