



Обнаружен вредоносный PowerShell-скрипт, написанный ИИ - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Обнаружен вредоносный PowerShell-скрипт, написанный ИИ - «Новости»

Аналитики Proofpoint считают, что злоумышленники используют для распространения инфостилера Rhadamanthys PowerShell-скрипт, созданный при помощи ИИ (например, ChatGPT компании OpenAI, Gemini компании Google или CoPilot компании Microsoft).


Изученный специалистами скрипт использовался в марте текущего года, в рамках фишинговой кампании, нацеленной на десятки организаций в Германии. По данным исследователей, в этой почтовой кампании хакеры выдавали себя за представителей Metro cash-and-carry, используя инвойсы в качестве приманки.
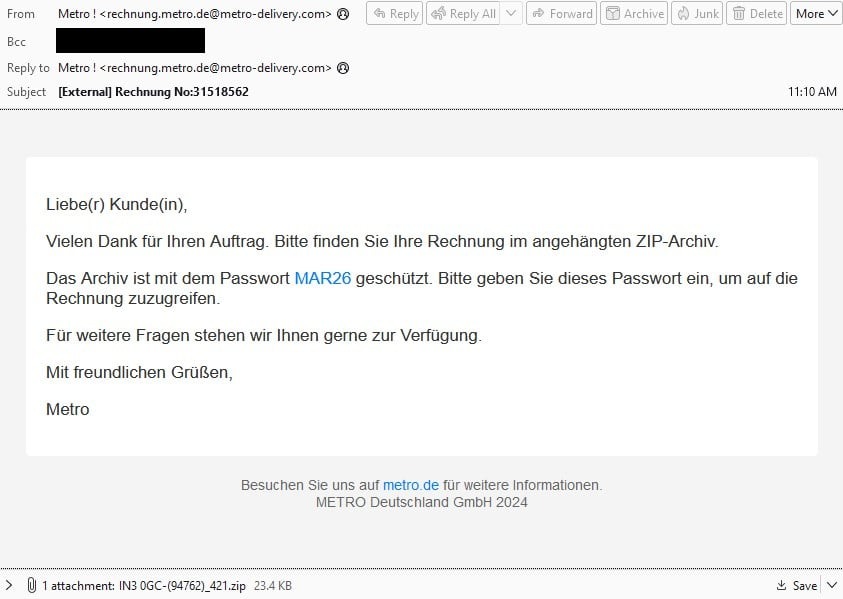


Вредоносное письмо

Судя по всему, обнаруженная активность связана с хакерской группой TA547 (она же Scully Spider), которая к тому же выступает брокером первоначальных доступов.


Scully Spider активны как минимум с 2017 года, и за эти годы они распространяли самую разную малварь для Windows (ZLoader/Terdot, Gootkit, Ursnif, Corebot, Panda Banker и Atmos), а также для Android (Mazar Bot и Red Alert).


Но в последнее время группа переключилась на модульный инфостилер Rhadamanthys, который постоянно расширяет свои возможности по сбору и краже данных (из буфера обмена, браузера, cookie). Этот стилер распространяется среди киберпреступных групп с сентября 2022 года по модели malware-as-a-service (MaaS, «Малварь-как-услуга»).


По данным Proofpoint, письма злоумышленников содержали ZIP-архив, защищенный паролем MAR26, в котором находился вредоносный файл .LNK. Обращение к файлу ярлыка запускало PowerShell для выполнения удаленного скрипта.


Анализируя PowerShell-скрипт, загружающий Rhadamanthys, исследователи заметили, что тот содержит множество символов «#», за которыми следуют отдельные комментарии для каждого компонента, что нечасто встречается в коде, написанном человеком. Эксперты пишут, что такое скорее характерно для кода, созданного генеративным ИИ, например, ChatGPT, Gemini или CoPilot.
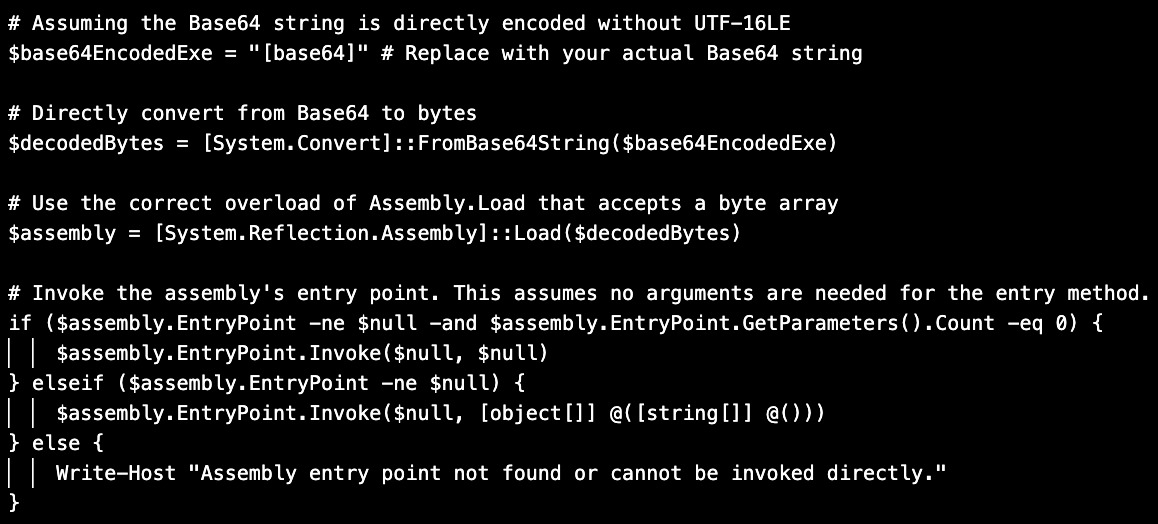


Хотя специалисты не уверены до конца, что PowerShell-скрипт написан при помощи LLM, его содержимое наводит на мысль о том, что теперь TA547 использует генеративный ИИ для написания или переработки своих инструментов. К тому же сами исследователи попробовали создать аналогичный скрипт с помощью LLM и пришли к выводу, что скрипт TA547 тоже мог быть сгенерирован ИИ.


Например, по словам исследователей, разработчики обычно прекрасно пишут код, но их комментарии зачастую малопонятны и содержат грамматические ошибки.


«PowerShell-скрипт, предположительно созданный LLM, тщательно закомментирован с безупречной грамматикой. Почти каждая строка кода сопровождается соответствующим комментарием», — отмечают в Proofpoint.
Аналитики Proofpoint считают, что злоумышленники используют для распространения инфостилера Rhadamanthys PowerShell-скрипт, созданный при помощи ИИ (например, ChatGPT компании OpenAI, Gemini компании Google или CoPilot компании Microsoft). Изученный специалистами скрипт использовался в марте текущего года, в рамках фишинговой кампании, нацеленной на десятки организаций в Германии. По данным исследователей, в этой почтовой кампании хакеры выдавали себя за представителей Metro cash-and-carry, используя инвойсы в качестве приманки. Вредоносное письмо Судя по всему, обнаруженная активность связана с хакерской группой TA547 (она же Scully Spider), которая к тому же выступает брокером первоначальных доступов. Scully Spider активны как минимум с 2017 года, и за эти годы они распространяли самую разную малварь для Windows (ZLoader/Terdot, Gootkit, Ursnif, Corebot, Panda Banker и Atmos), а также для Android (Mazar Bot и Red Alert). Но в последнее время группа переключилась на модульный инфостилер Rhadamanthys, который постоянно расширяет свои возможности по сбору и краже данных (из буфера обмена, браузера, cookie). Этот стилер распространяется среди киберпреступных групп с сентября 2022 года по модели malware-as-a-service (MaaS, «Малварь-как-услуга»). По данным Proofpoint, письма злоумышленников содержали ZIP-архив, защищенный паролем MAR26, в котором находился вредоносный файл .LNK. Обращение к файлу ярлыка запускало PowerShell для выполнения удаленного скрипта. Анализируя PowerShell-скрипт, загружающий Rhadamanthys, исследователи заметили, что тот содержит множество символов «
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: