










Фальшивые читы обманом вынуждают геймеров распространять малварь - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Преимущества стилей » Фальшивые читы обманом вынуждают геймеров распространять малварь - «Новости»

Аналитики McAfee обнаружили нового вредоноса, связанного с инфостилером Redline, который маскируется под демо-версии читерского софта. Интересно, что авторы малвари предлагают пользователям полную бесплатную копию этого «читерского ПО», если те сумеют убедить своих друзей тоже установить его (на самом деле, распространяя малварь).


Исследователи рассказывают, что новый инфостилер использует байт-код Lua, чтобы избежать обнаружения, что позволяет ему внедряться в легитимные процессы, а также использовать преимущества JIT-компиляции.


Эксперты связывают этот стилер с Redline, поскольку он использует управляющий сервер, который ранее ассоциировали с этим вредоносом. Однако издание Bleeping Computer, отмечает, что новая малварь не демонстрирует типичного для Redline поведения (например, кражу информации из браузера, сохраненных паролей и cookie).


Вредоносные полезные нагрузки этой вариации Redline выдают себя за демо-версии читерских инструментов Cheat Lab и Cheater Pro, при этом используя URL-адреса, связанные с GitHub-репозиторием vcpkg компании Microsoft.
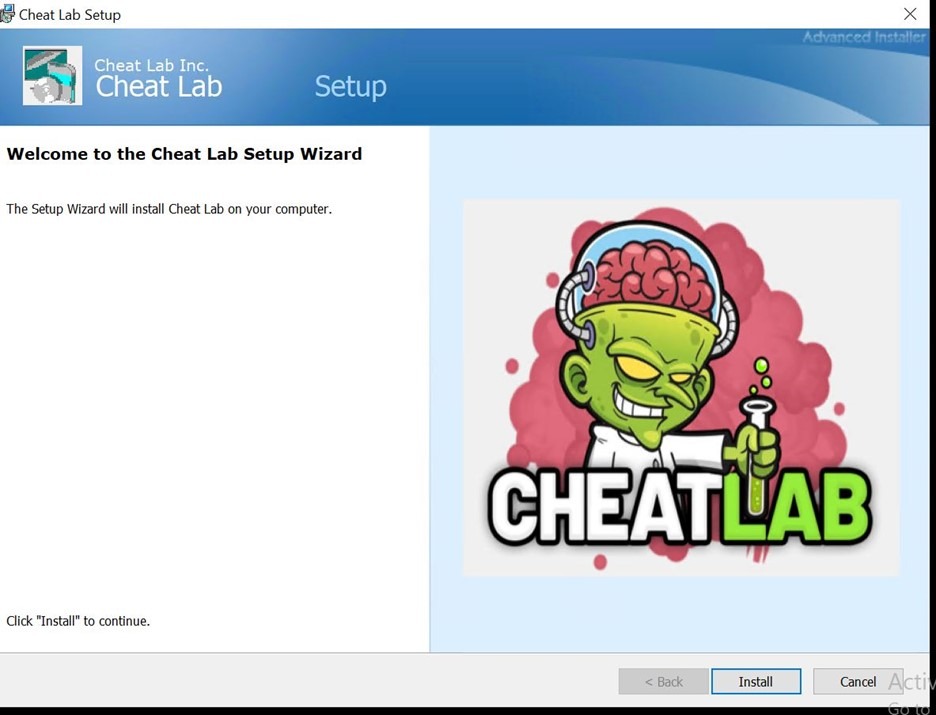


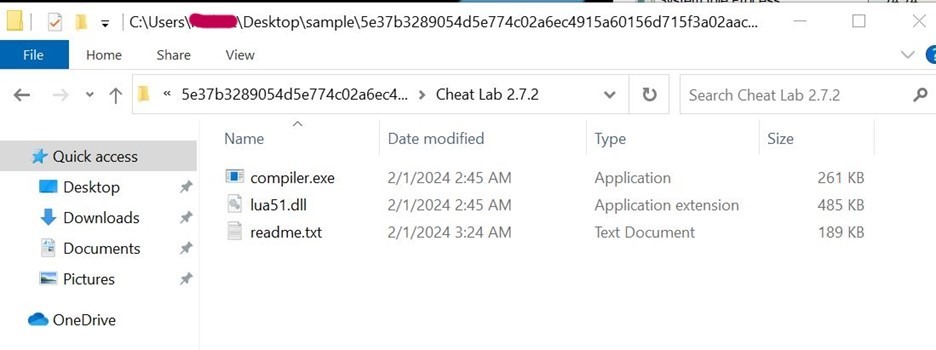
Малварь распространяется в виде файлов ZIP, содержащих инсталлятор MSI, который при запуске распаковывает два файла — compiler.exe и lua51.dll. Кроме того, в него помещается файл readme.txt, содержащий вредоносный байт-код Lua.


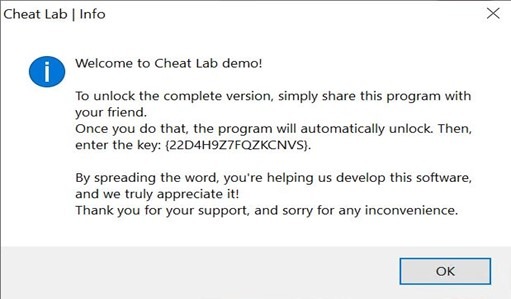
Как уже было сказано выше, интересной особенностью этой кампании является использование необычной приманки: жертвам предлагают получить полную версию читерского инструмента, если они убедят своих друзей его установить. Для большей убедительности сообщение даже содержит ключ активации.


Фальшивые читы обманом вынуждают геймеров распространять малварь - «Новости»


«Чтобы разблокировать полную версию, просто поделитесь этой программой со своим другом. Как только вы это сделаете, программа активируется автоматически», — пишут злоумышленники.


Чтобы избежать обнаружения, пейлоад малвари распространяется не в виде исполняемого файла, а в виде нескомпилированного байт-кода. При установке программа compiler.exe компилирует байт-код Lua, содержащийся в файле readme.txt, и запускает его. Этот же файл обеспечивает устойчивость, создавая запланированные задачи, которые выполняются при каждом запуске системы.


Также специалисты McAfee пишут, что для дополнительной сохранности малварь использует резервный механизм, копируя три файла по длинному случайному пути.
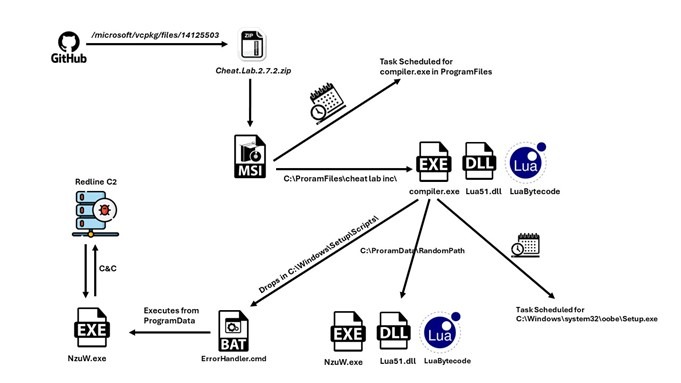


Общая схема атаки

После активации в зараженной системе вредонос связывается с своим управляющим сервером, передавая на него скриншоты активных окон и системную информацию, а затем ожидает дальнейших команд для выполнения на хосте.


Точный способ распространения этой версии Redline пока не установлен, но подобные инфостилеры часто распространяются через вредоносную рекламу, описания роликов на YouTube, P2P-загрузки и мошеннические сайты для скачивания софта.
Аналитики McAfee обнаружили нового вредоноса, связанного с инфостилером Redline, который маскируется под демо-версии читерского софта. Интересно, что авторы малвари предлагают пользователям полную бесплатную копию этого «читерского ПО», если те сумеют убедить своих друзей тоже установить его (на самом деле, распространяя малварь). Исследователи рассказывают, что новый инфостилер использует байт-код Lua, чтобы избежать обнаружения, что позволяет ему внедряться в легитимные процессы, а также использовать преимущества JIT-компиляции. Эксперты связывают этот стилер с Redline, поскольку он использует управляющий сервер, который ранее ассоциировали с этим вредоносом. Однако издание Bleeping Computer, отмечает, что новая малварь не демонстрирует типичного для Redline поведения (например, кражу информации из браузера, сохраненных паролей и cookie). Вредоносные полезные нагрузки этой вариации Redline выдают себя за демо-версии читерских инструментов Cheat Lab и Cheater Pro, при этом используя URL-адреса, связанные с GitHub-репозиторием vcpkg компании Microsoft. Малварь распространяется в виде файлов ZIP, содержащих инсталлятор MSI, который при запуске распаковывает два файла — compiler.exe и lua51.dll. Кроме того, в него помещается файл readme.txt, содержащий вредоносный байт-код Lua. Как уже было сказано выше, интересной особенностью этой кампании является использование необычной приманки: жертвам предлагают получить полную версию читерского инструмента, если они убедят своих друзей его установить. Для большей убедительности сообщение даже содержит ключ активации. «Чтобы разблокировать полную версию, просто поделитесь этой программой со своим другом. Как только вы это сделаете, программа активируется автоматически», — пишут злоумышленники. Чтобы избежать обнаружения, пейлоад малвари распространяется не в виде исполняемого файла, а в виде нескомпилированного байт-кода. При установке программа compiler.exe компилирует байт-код Lua, содержащийся в файле readme.txt, и запускает его. Этот же файл обеспечивает устойчивость, создавая запланированные задачи, которые выполняются при каждом запуске системы. Также специалисты McAfee пишут, что для дополнительной сохранности малварь использует резервный механизм, копируя три файла по длинному случайному пути. Общая схема атаки После активации в зараженной системе вредонос связывается с своим управляющим сервером, передавая на него скриншоты активных окон и системную информацию, а затем ожидает дальнейших команд для выполнения на хосте. Точный способ распространения этой версии Redline пока не установлен, но подобные инфостилеры часто распространяются через вредоносную рекламу, описания роликов на YouTube, P2P-загрузки и мошеннические сайты для скачивания софта.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Larkins
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: