Удаление четырех репозиториев с GitHub нарушило работу стилера RedLine - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Удаление четырех репозиториев с GitHub нарушило работу стилера RedLine - «Новости»

Специалисты компании ESET говорят, что работа малвари RedLine была нарушена благодаря удалению с GitHub нескольких репозиториев, которые использовались для управления вредоносным ПО.


Redline — весьма мощная малварь, предназначенная для кражи информации и активная с 2020 года. Она способна извлекать учетные данные из браузеров, клиентов FTP, электронной почты, мессенджеров, VPN и так далее. Кроме того, вредонос может воровать аутентификационные файлы cookie и номера карт, хранящиеся в браузерах, логи чатов, локальные файлы и БД криптовалютных кошельков.


RedLine продается в даркнете и через Telergam по подписке, и, по данным экспертов, он предлагался 23 из 34 русскоязычных хак-групп, которые в прошлом году распространяли инфостилеры. Фактически, клиенты приобретают у хакеров доступ к универсальной панели управления, которая действует как управляющий сервер малвари, позволяя создавать новые образцы вредоноса и управлять украденной информацией.


Совместно со специалистами SaaS-компании Flare, аналитики ESET обнаружили, что панели управления RedLine используют репозитории GitHub в качестве резолверов для своих тайников.
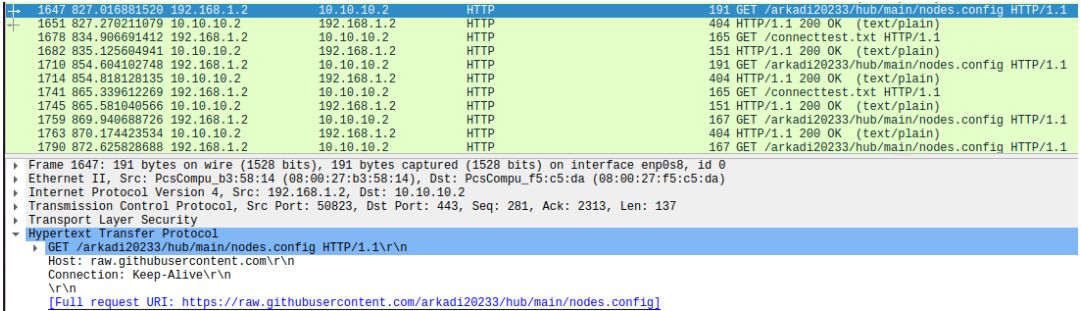


Исследователи обнаружили сразу четыре таких репозитория и поспешили предупредить о них разработчиков GitHub. В результате работа этих репозиториев была приостановлена, что помогло нарушить и функционирование самого RedLine.


«Резервных каналов мы не обнаружили. Удаление этих репозиториев должно было нарушить аутентификацию используемых в настоящее время панелей [управления]. Хотя это не повлияло на сами внутренние серверы, это вынудит операторов RedLine распространять новые панели среди своих клиентов», — объясняют в ESET.

Специалисты компании ESET говорят, что работа малвари RedLine была нарушена благодаря удалению с GitHub нескольких репозиториев, которые использовались для управления вредоносным ПО. Redline — весьма мощная малварь, предназначенная для кражи информации и активная с 2020 года. Она способна извлекать учетные данные из браузеров, клиентов FTP, электронной почты, мессенджеров, VPN и так далее. Кроме того, вредонос может воровать аутентификационные файлы cookie и номера карт, хранящиеся в браузерах, логи чатов, локальные файлы и БД криптовалютных кошельков. RedLine продается в даркнете и через Telergam по подписке, и, по данным экспертов, он предлагался 23 из 34 русскоязычных хак-групп, которые в прошлом году распространяли инфостилеры. Фактически, клиенты приобретают у хакеров доступ к универсальной панели управления, которая действует как управляющий сервер малвари, позволяя создавать новые образцы вредоноса и управлять украденной информацией. Совместно со специалистами SaaS-компании Flare, аналитики ESET обнаружили, что панели управления RedLine используют репозитории GitHub в качестве резолверов для своих тайников. Исследователи обнаружили сразу четыре таких репозитория и поспешили предупредить о них разработчиков GitHub. В результате работа этих репозиториев была приостановлена, что помогло нарушить и функционирование самого RedLine. «Резервных каналов мы не обнаружили. Удаление этих репозиториев должно было нарушить аутентификацию используемых в настоящее время панелей _
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Attwood
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: