77 расширений Open VSX собирали информацию о разработчиках - «Новости» » Интернет технологии
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Вёрстка » 77 расширений Open VSX собирали информацию о разработчиках - «Новости»

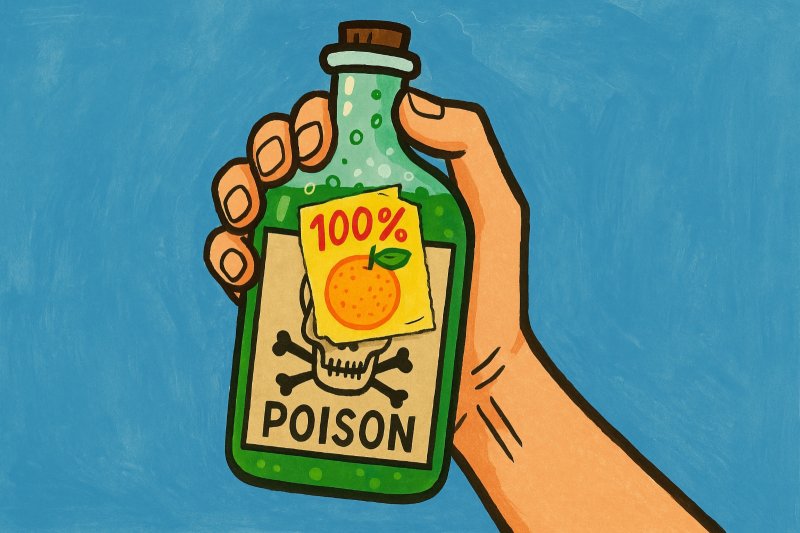
Специалисты Manifold Security выявили в Open VSX 77 вредоносных расширений, которые маскировались под легитимные инструменты для разработчиков и собирали информацию о зараженных системах. Большинство ограничивалось сбором только базовых данных, однако 19 расширений проводили подробную разведку, изучая рабочие окружения, Git-репозитории и CI-системы.


Расширения были обнаружены в период с 26 июля по 1 августа 2026 года, а связать их с одной вредоносной кампанией удалось благодаря общему домену для эксфильтрации данных, похожему коду и сетевому поведению. В настоящее время все опасные пакеты уже удалили из Open VSX.


По данным исследователей, злоумышленники использовали схему evil twin: копировали названия, namespaces и описания настоящих расширений из Microsoft Visual Studio Code Marketplace, но публиковали их от лица собственых аккаунтов. Так, подделки имитировали популярные инструменты, связанные с AMD, Azure, Salesforce, Hyperledger, LEGO Education, IOTA и другими проектами.


Многие фальшивки имели версию 0.0.1, а содержимое легитимного файла extension.js подменяли кодом, предназначенным для сбора и кражи данных. При этом заявленных функций такие расширения не выполняли и только отображали сообщение или индикатор активности, после чего передавали собранную в системе информацию своим операторам.


Все 77 расширений связывались с доменом mangorbit[.]com, зарегистрированным 15 июля 2026 года — за 11 дней до размещения первых пакетов в Open VSX. Каждое расширение имело собственный идентификатор, позволявший злоумышленникам понять, какой именно фейк установила жертва.


58 расширений собирали только базовую информацию о системе — прежде всего имя хоста и иногда название рабочей папки и версию редактора. Остальные 19 собирали куда больше данных: имя пользователя и хоста, machine ID, версию и тип редактора, информацию об архитектуре системы, локали, часовом поясе, а также название открытого в редакторе проекта и полный путь к нему в файловой системе. Такое поведение демонстрировали:


• amd.gaia-vscode

• artsy.artsy-studio-extension-pack

• configcat.configcat-feature-flags

• iotaledger.iota-move

• marketplace.visualstudio

• obyte.oscript-vscode-plugin

• openeuphoria.vscode-euphoria

• oss.sfmc-devtools-vscode

• rumbledb.jsoniq-vscode

• ssagov.uef-snippets

• taskfile.vscode-task

• doi.fileheadercomment

• mengsiCode.vscode-django-boilerplate

• move.move-analyzer

• uavcan.dsdl

• vs-publisher-988541.apexsql-power-tools

• casualjim.gotemplate

• jcamp.dotnet-test-provider-view

• superposition.supertoml-analyzer


Кроме того, расширения изучали содержимое .git, собирали информацию о хостах удаленных Git-репозиториев и организациях, которым они принадлежали, а также email-домене разработчика, текущей ветке и хеше HEAD-коммита. Вредоносы перечисляли до 60 установленных расширений и собирали метаданные GitHub, GitLab, Azure DevOps, Buildkite, CircleCI, GitHub Codespaces и Gitpod.


Отдельно расширения проверяли, упоминается ли их ID в файлах devcontainer.json или .vscode/extensions.json. Это позволяло понять, установил ли расширение сам разработчик или подключение произошло автоматически через конфигурацию проекта.


При этом расширения не похищали исходный код, пароли, токены аутентификации, SSH-ключи и данные браузеров, однако могли повторять попытки отправки данных своим операторам в течение семи дней. Если основная инфраструктура переставала отвечать, расширения могли получить резервный адрес для передачи данных через DNS TXT-запись.


Исследователи рекомендуют удалить вредоносные расширения, сверившись со списком ID, который прилагается к отчету, а также заблокировать домен mangorbit[.]com.
Специалисты Manifold Security выявили в Open VSX 77 вредоносных расширений, которые маскировались под легитимные инструменты для разработчиков и собирали информацию о зараженных системах. Большинство ограничивалось сбором только базовых данных, однако 19 расширений проводили подробную разведку, изучая рабочие окружения, Git-репозитории и CI-системы. Расширения были обнаружены в период с 26 июля по 1 августа 2026 года, а связать их с одной вредоносной кампанией удалось благодаря общему домену для эксфильтрации данных, похожему коду и сетевому поведению. В настоящее время все опасные пакеты уже удалили из Open VSX. По данным исследователей, злоумышленники использовали схему evil twin: копировали названия, namespaces и описания настоящих расширений из Microsoft Visual Studio Code Marketplace, но публиковали их от лица собственых аккаунтов. Так, подделки имитировали популярные инструменты, связанные с AMD, Azure, Salesforce, Hyperledger, LEGO Education, IOTA и другими проектами. Многие фальшивки имели версию 0.0.1, а содержимое легитимного файла extension.js подменяли кодом, предназначенным для сбора и кражи данных. При этом заявленных функций такие расширения не выполняли и только отображали сообщение или индикатор активности, после чего передавали собранную в системе информацию своим операторам. Все 77 расширений связывались с доменом mangorbit_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: