✔Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Исследователи Cisco Talos обнаружили Windows-малварь ClosedQuorum. После заражения этот вредонос не ждет команд от своих операторов, а принимает решения сам, проконсультировавшись с четырьмя ИИ-моделями: DeepSeek, Qwen, Mistral и Google Gemini. Специалисты называют ClosedQuorum первой публично описанной Windows-малварью, которая отдает тактические решения на откуп ИИ.
ClosedQuorum написана на Go и создана, чтобы действовать без участия человека-оператора. После заражения вредонос отправляет ИИ-моделям базовую информацию о системе — имя компьютера, версию Windows и наличие прав администратора, а затем предлагает выбрать одно из четырех действий:
- кража данных (steal) — одновременно дампит память LSASS, похищает сохраненные пароли из браузеров Chrome, Edge и Firefox и извлекает данные криптокошельков MetaMask, Exodus и Ethereum;
- внедрение кода (inject) — генерирует шелл-код и внедряет его с помощью техник process hollowing или Early Bird APC;
- закрепление в системе (persist) — запускает модуль, отвечающий за обеспечение постоянного присутствия малвари в системе;
- боковое перемещение (move) — команда предназначена для латерального перемещения, но в изученном билде отсутствует соответствующий обработчик, поэтому пока малварь не может выполнить это действие.
Затем малварь подсчитывает ответы моделей и выбирает действие, набравшее больше всего голосов. В случае ничьей приоритет получает DeepSeek, а за ним следуют Qwen, Mistral и Gemini. Если ни один ответ не подходит по формату, малварь ждет, а затем повторяет запрос.
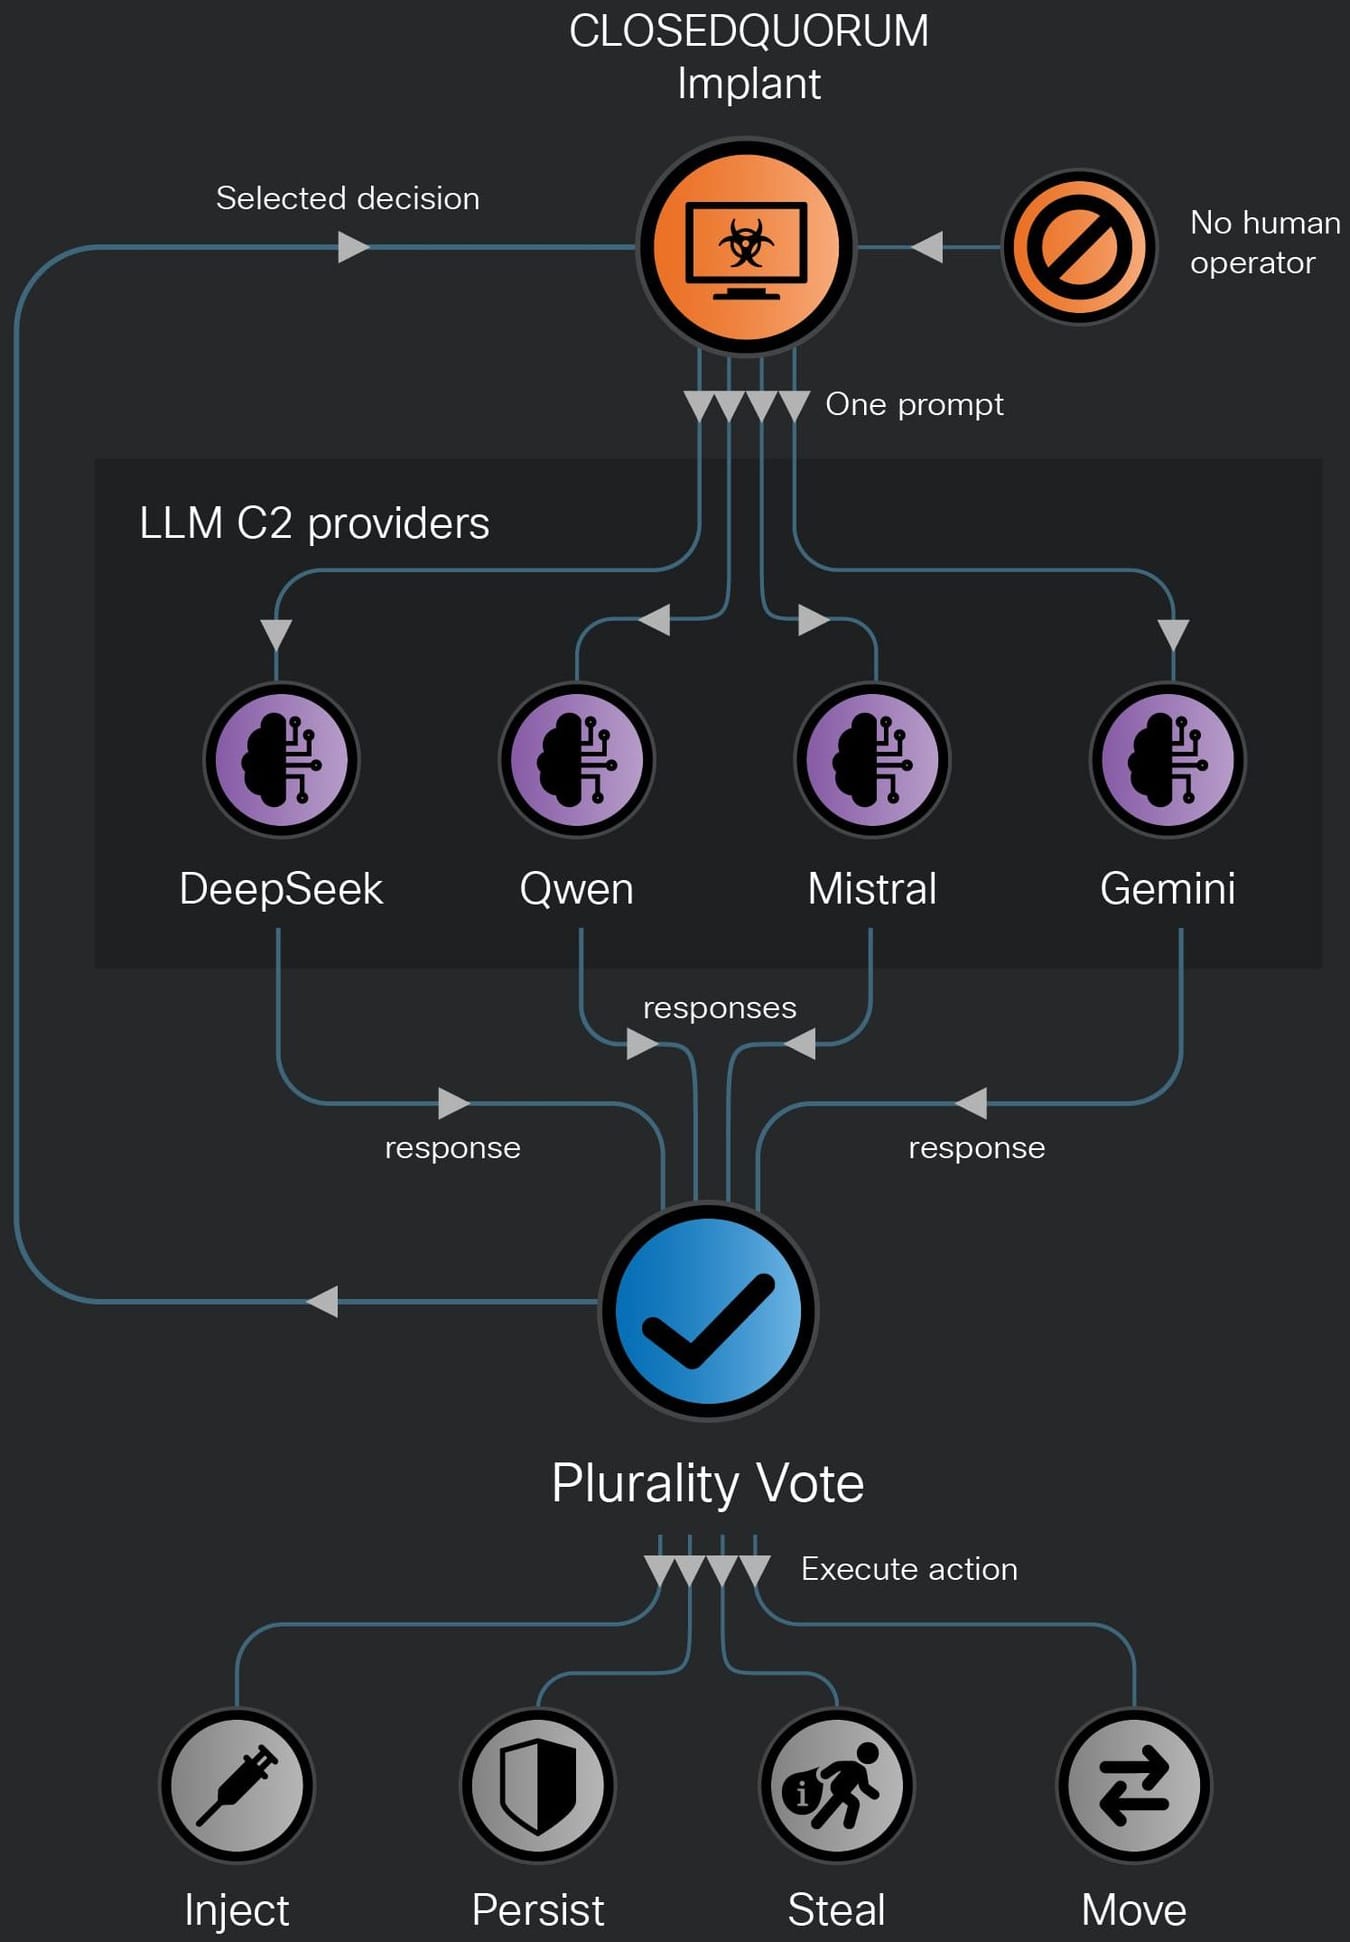
Перед выполнением выбранного действия ClosedQuorum отправляет в Discord сообщение о принятом решении и объяснения моделей, и похищенные у жертв данные передаются в этот же канал через веб-хук. То есть для полноценной работы малвари требуются API-ключи для ИИ-сервисов и веб-хук Discord, однако в изученном образце вместо них использовались «заглушки».
Специалисты подчеркивают, что пока не фиксировали применения ClosedQuorum в реальных атаках. При этом некоторые артефакты из бинарника малвари удалось соотнести с публикациями на неназванных хак-форумах о кардинге, которые были написаны еще в 2025 году.
Исследователи считают ClosedQuorum одним из первых примеров перехода к автоматизации цепочки атак: после доставки вредоноса жертве хакерам уже не придется постоянно отправлять ему команды вручную.
Однако такая архитектура создает новые точки отказа. К примеру, ИИ-сервисы могут ограничивать число запросов, возвращать некорректные ответы или быть временно недоступны. Поэтому специалисты советуют защитникам не искать обращения к отдельным доменам Gemini, DeepSeek, Mistral или Discord, а смотреть на сочетание факторов: запросы к нескольким ИИ-сервисам, доступ к LSASS, инъекции в процессы, а также трафик веб-хуков Discord.