










Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel - «Новости» » Интернет технологии
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel - «Новости»

Специалисты LastPass и Delphos Labs обнаружили масштабную вредоносную кампанию, в рамках которой атакующие размещают репозитории на GitHub, выдавая себя за LastPass и еще как минимум 39 компаний. Фальшивые репозитории продвигаются через поисковики и распространяют новый инфостилер Rapuncel вместе с подписанным Microsoft драйвером, способным отключать 145 защитных продуктов.


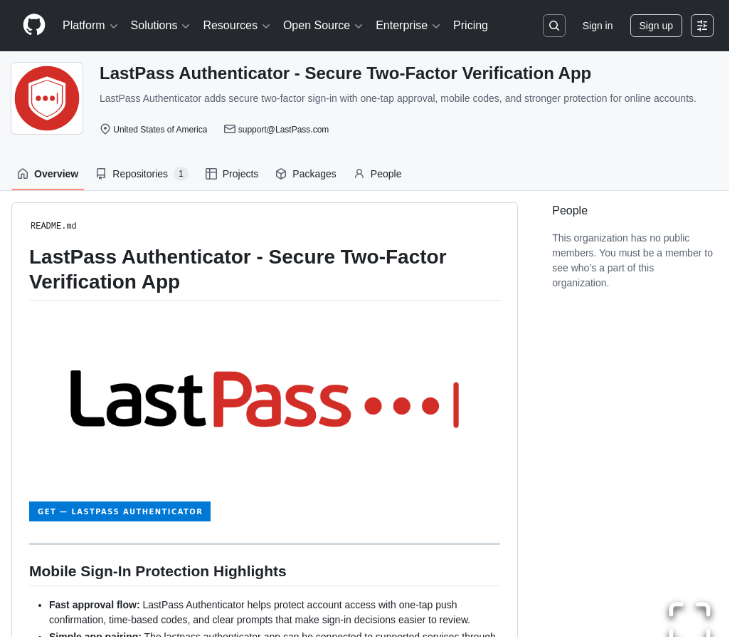
Сообщается, что один из вредоносных репозиториев выдавал себя за страницу загрузки LastPass Authenticator и попадал в верхние строчки поисковой выдачи. При этом в LastPass подчеркивают, что злоумышленники лишь использовали название бренда, а реальная инфраструктура компании и хранилища пользователей не пострадали.


После нажатия кнопки загрузки в таком репозитории жертву ждала цепочка редиректов, которая заканчивалась на сервере с ZIP-архивом. Причем атакующие намеренно увеличивали размер таких архивов до 127,9–148 Мбайт мусорными файлами, чтобы обходить сканеры с ограничениями на размер файлов.


Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel - «Новости»


Внутри архива находились переименованная копия легитимного отладчика Microsoft Visual Studio CoreCLR Debugger (vsdbg.exe) и вредоносная библиотека vsdbg.dll. При помощи техники DLL side-loading код атакующих запускался в доверенном процессе, повышал свои привилегии до уровня SYSTEM, а затем устанавливал драйвер Alinubx.sys.


Этот драйвер маскируется под компонент Nvidia nvfsflt64.sys, регистрирует сервис NvFsFilter и содержит жестко закодированный список из 145 процессов антивирусов и EDR, которые он завершает на уровне ядра, обходя даже защиту Protected Process Light (PPL).


Исследователи подчеркивают, что драйвер подписан через цепочку Microsoft Windows Hardware Compatibility Publisher. Еще в августе 2026 года он не обнаруживался ни одним движком, представленным на VirusTotal, а также отсутствовал в списке для блокировки уязвимых драйверов Microsoft.


Как оказалось, Alinubx.sys фактически представляет собой переименованный драйвер CcProtect.sys китайского продукта для шифрования дисков CnCrypt. Причем оригинальный драйвер уже фигурирует в каталоге LOLDrivers как инструмент, который можно использовать для принудительного завершения процессов. В рамках этой кампании атакующие использовали эту возможность для отключения 145 антивирусов и EDR.


Кроме того, отмечается, что в самом драйвере предусмотрены функции для сокрытия файлов и записей реестра, DLL-инъекций, перехвата процессов и драйверов, а также манипуляций с трафиком и перенаправления портов. Однако исследователи не нашли доказательств того, что эти дополнительные возможности применялись в атаках.


После отключения защитных решений на машине жертвы запускается инфостилер Rapuncel. Стилер похищает сохраненные данные из 25 браузеров и 30 криптокошельков, сессии Discord, Steam и Telegram, содержимое Windows Credential Manager, а также ищет документы, в названиях которых есть слова «password», «seed», «wallet» и «recovery». Дополнительно малварь способна делать скриншоты со всех подключенных мониторов и собирать информацию о системе.


В Chrome, Edge и других Chromium-браузерах Rapuncel может обходить защиту App-Bound Encryption: для этого вредонос внедряет вспомогательную DLL в браузер и использует его собственный Elevation Service для расшифровки данных.


По оценкам аналитиков Delphos Labs, Rapuncel, вероятно, представляет собой вариант стилера BoryptGrab, который ранее распространялся через сотни фальшивых репозиториев на GitHub. Кроме того, предполагается, что загрузчик Rapuncel собран с помощью криптера Cruciferra PUROSANGUE.


Пока неизвестно, сколько пользователей пострадало от этой вредоносной кампании. Исследователи рекомендуют всем загружать приложения только с официальных сайтов и магазинов, а также не доверять GitHub-репозиториям, которые появляются в поисковой выдаче под видом страниц известных продуктов.

Специалисты LastPass и Delphos Labs обнаружили масштабную вредоносную кампанию, в рамках которой атакующие размещают репозитории на GitHub, выдавая себя за LastPass и еще как минимум 39 компаний. Фальшивые репозитории продвигаются через поисковики и распространяют новый инфостилер Rapuncel вместе с подписанным Microsoft драйвером, способным отключать 145 защитных продуктов. Сообщается, что один из вредоносных репозиториев выдавал себя за страницу загрузки LastPass Authenticator и попадал в верхние строчки поисковой выдачи. При этом в LastPass подчеркивают, что злоумышленники лишь использовали название бренда, а реальная инфраструктура компании и хранилища пользователей не пострадали. После нажатия кнопки загрузки в таком репозитории жертву ждала цепочка редиректов, которая заканчивалась на сервере с ZIP-архивом. Причем атакующие намеренно увеличивали размер таких архивов до 127,9–148 Мбайт мусорными файлами, чтобы обходить сканеры с ограничениями на размер файлов. Внутри архива находились переименованная копия легитимного отладчика Microsoft Visual Studio CoreCLR Debugger (vsdbg.exe) и вредоносная библиотека vsdbg.dll. При помощи техники DLL side-loading код атакующих запускался в доверенном процессе, повышал свои привилегии до уровня SYSTEM, а затем устанавливал драйвер Alinubx.sys. Этот драйвер маскируется под компонент Nvidia nvfsflt64.sys, регистрирует сервис NvFsFilter и содержит жестко закодированный список из 145 процессов антивирусов и EDR, которые он завершает на уровне ядра, обходя даже защиту Protected Process Light (PPL). Исследователи подчеркивают, что драйвер подписан через цепочку Microsoft Windows Hardware Compatibility Publisher. Еще в августе 2026 года он не обнаруживался ни одним движком, представленным на VirusTotal, а также отсутствовал в списке для блокировки уязвимых драйверов Microsoft. Как оказалось, Alinubx.sys фактически представляет собой переименованный драйвер CcProtect.sys китайского продукта для шифрования дисков CnCrypt. Причем оригинальный драйвер уже фигурирует в каталоге LOLDrivers как инструмент, который можно использовать для принудительного завершения процессов. В рамках этой кампании атакующие использовали эту возможность для отключения 145 антивирусов и EDR. Кроме того, отмечается, что в самом драйвере предусмотрены функции для сокрытия файлов и записей реестра, DLL-инъекций, перехвата процессов и драйверов, а также манипуляций с трафиком и перенаправления портов. Однако исследователи не нашли доказательств того, что эти дополнительные возможности применялись в атаках. После отключения защитных решений на машине жертвы запускается инфостилер Rapuncel. Стилер похищает сохраненные данные из 25 браузеров и 30 криптокошельков, сессии Discord, Steam и Telegram, содержимое Windows Credential Manager, а также ищет документы, в названиях которых есть слова «password», «seed», «wallet» и «recovery». Дополнительно малварь способна делать скриншоты со всех подключенных мониторов и собирать информацию о системе. В Chrome, Edge и других Chromium-браузерах Rapuncel может обходить защиту App-Bound Encryption: для этого вредонос внедряет вспомогательную DLL в браузер и использует его собственный Elevation Service для расшифровки данных. По оценкам аналитиков Delphos Labs, Rapuncel, вероятно, представляет собой вариант стилера BoryptGrab, который ранее распространялся через сотни фальшивых репозиториев на GitHub. Кроме того, предполагается, что загрузчик Rapuncel собран с помощью криптера Cruciferra PUROSANGUE. Пока неизвестно, сколько пользователей пострадало от этой вредоносной кампании. Исследователи рекомендуют всем загружать приложения только с официальных сайтов и магазинов, а также не доверять GitHub-репозиториям, которые появляются в поисковой выдаче под видом страниц известных продуктов.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: