










Вредоносное расширение может перехватить контроль над ИИ-помощниками в Chromium-браузерах - «Новости» » Интернет технологии
sitename
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel - «Новости»
Вредоносное расширение может перехватить контроль над ИИ-помощниками в Chromium-браузерах - «Новости»
Полиция и компания Microsoft нарушили работу фишингового сервиса EvilTokens - «Новости»
Основа будущих флагманов: Qualcomm представила мобильные процессоры Snapdragon 8 Elite Gen 6 и Elite Extreme Gen 6 - «Новости сети»
Представлен Motorola Signature 27 — первый смартфон на чипе Snapdragon 8 Elite Extreme Gen 6 - «Новости сети»
Anthropic представила Claude Opus 5.5 — флагманский ИИ для всех, который дешевле и во многом не хуже Fable 5.1 - «Новости сети»
«Плачу слезами счастья»: моддер добавил в Dark Souls 2 бесшовный кооператив на шестерых, и фанаты в восторге - «Новости сети»
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Вредоносное расширение может перехватить контроль над ИИ-помощниками в Chromium-браузерах - «Новости»

Исследователь из компании Forever Security Гал Вейцман (Gal Weizman) продемонстрировал новую технику атак BragJack, которая позволяет вредоносному расширению перехватывать контроль над встроенными в браузеры ИИ-ассистентами. Новая атака работает против Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude в Chrome.


В своей статье Вейцман подчеркивает, что речь идет о PoC, и реальных атак такого рода пока замечено не было. Кроме того, перед использованием BragJack злоумышленнику сначала придется каким-то образом убедить жертву установить вредоносное расширение.


В основе применения BragJack в разных браузерах лежит одна и та же проблема: ИИ-агенты имеют привилегированный доступ к браузеру пользователя, могут читать страницы и локальные файлы, делать скриншоты или выполнять действия от имени человека. При этом управлять этими возможностями может только доверенный веб-компонент, например, веб-приложение Gemini или страница Perplexity.


Вейцман продемонстрировал, что расширение с обычными правами на изменение страниц и declarativeNetRequest (DNR) может вмешаться в трафик такой страницы и внедрить свой код в доверенный контекст, в результате получив возможность отдавать команды ИИ.


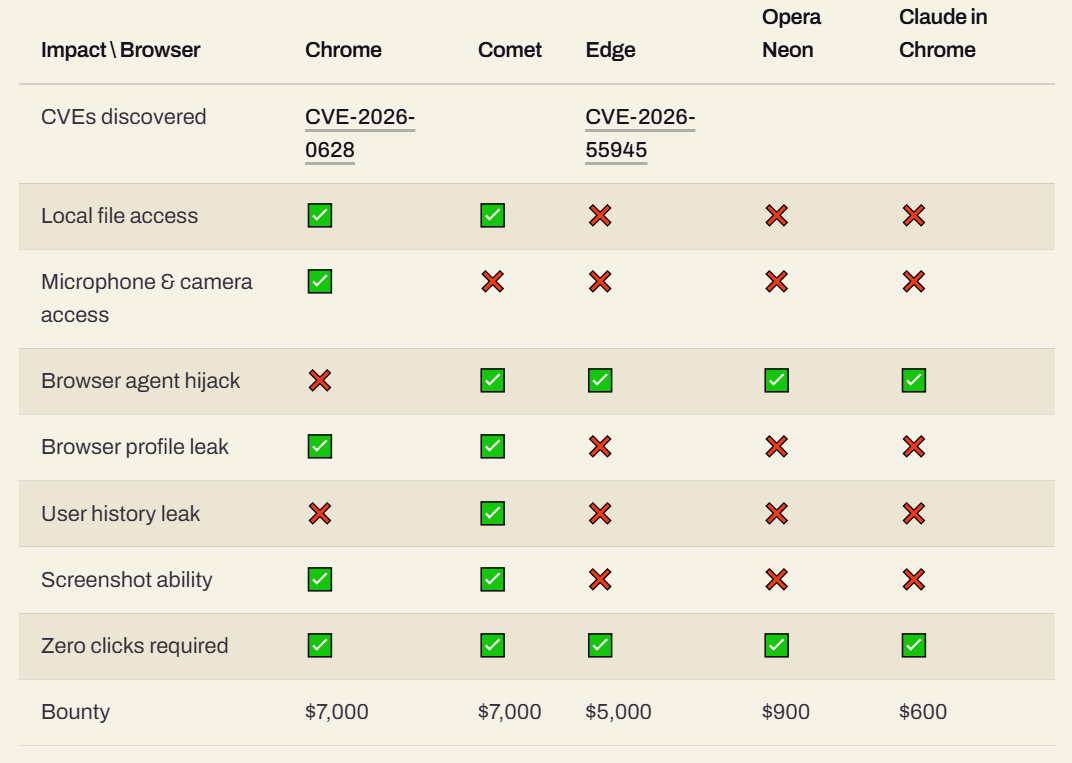
Используя этот подход, в Chrome исследователь добрался до привилегированного компонента Gemini. В результате его расширение смогло читать локальные файлы, получать данные о содержимом страниц, делать скриншоты и потенциально обращаться к камере и микрофону устройства. Этот баг получил идентификатор CVE-2026-0628 (8,8 балла по шкале CVSS), и разработчики Google устранили проблему с релизом Chrome 143.0.7499.192, а исследователю выплатили 7000 долларов США в рамках программы bug bounty.


В случае с браузером Perplexity Comet последствия от применения BragJack оказались серьезнее. Здесь встроенное расширение ИИ-агента доверяло нескольким доменам Perplexity, включая testing.perplexity.com, и тестовый домен оказался защищен хуже основного perplexity.ai. В итоге вредоносное расширение с помощью DNR убрало редирект с тестового домена и внедрило на страницу свой скрипт, получив доступ к агенту, истории браузера, локальным файлам и скриншотам. Во время тестов захваченный агент самостоятельно открыл почту жертвы, составил краткое резюме содержимого писем пользователя и отправил его на указанный адрес.


В Edge Вейцману пришлось обойти разделение агента на режимы Think и Do. В процессе исследователь обнаружил проблему состояния гонки, позволяющую навязать ИИ нужный промпт в момент переключения режимов, а затем вернуть агенту возможность выполнять действия. В Microsoft присвоили этому багу идентификатор CVE-2026-55945 и исправили проблему с выходом Edge 150.0.4078.48.


Аналогичные атаки исследователь провел против браузера Opera Neon и расширения Claude для Chrome.


Вейцман называет такой подход к атакам «навязыванием промпта» (Prompt Forcing). В отличие от обычных промпт-инжектов, где вредоносные инструкции прячут в контенте, который обрабатывает модель, в случае BragJack атакующий напрямую предоставляет ИИ-агенту готовый промпт с нужными командами. Агент воспринимает его как легитимную инструкцию и сам выполняет требуемые действия с теми привилегиями, которые уже имеет в браузере. В итоге атака осуществляется не с помощью вредоносного кода как такового, а через эксплуатацию штатного ИИ-компонента, что может затруднить ее обнаружение защитными решениями.


Суммарно за обнаружение пяти уязвимостей исследователь получил вознаграждения в размере 20 500 долларов США. Однако CVE пока присвоены только проблемам в Chrome и Edge, а для Comet, Opera Neon и Claude идентификаторов еще нет.
Исследователь из компании Forever Security Гал Вейцман (Gal Weizman) продемонстрировал новую технику атак BragJack, которая позволяет вредоносному расширению перехватывать контроль над встроенными в браузеры ИИ-ассистентами. Новая атака работает против Gemini Live в Chrome, Perplexity Comet, Microsoft Edge, Opera Neon и Claude в Chrome. В своей статье Вейцман подчеркивает, что речь идет о PoC, и реальных атак такого рода пока замечено не было. Кроме того, перед использованием BragJack злоумышленнику сначала придется каким-то образом убедить жертву установить вредоносное расширение. В основе применения BragJack в разных браузерах лежит одна и та же проблема: ИИ-агенты имеют привилегированный доступ к браузеру пользователя, могут читать страницы и локальные файлы, делать скриншоты или выполнять действия от имени человека. При этом управлять этими возможностями может только доверенный веб-компонент, например, веб-приложение Gemini или страница Perplexity. Вейцман продемонстрировал, что расширение с обычными правами на изменение страниц и declarativeNetRequest (DNR) может вмешаться в трафик такой страницы и внедрить свой код в доверенный контекст, в результате получив возможность отдавать команды ИИ. Используя этот подход, в Chrome исследователь добрался до привилегированного компонента Gemini. В результате его расширение смогло читать локальные файлы, получать данные о содержимом страниц, делать скриншоты и потенциально обращаться к камере и микрофону устройства. Этот баг получил идентификатор CVE-2026-0628 (8,8 балла по шкале CVSS), и разработчики Google устранили проблему с релизом Chrome 143.0.7499.192, а исследователю выплатили 7000 долларов США в рамках программы bug bounty. В случае с браузером Perplexity Comet последствия от применения BragJack оказались серьезнее. Здесь встроенное расширение ИИ-агента доверяло нескольким доменам Perplexity, включая testing.perplexity.com, и тестовый домен оказался защищен хуже основного perplexity.ai. В итоге вредоносное расширение с помощью DNR убрало редирект с тестового домена и внедрило на страницу свой скрипт, получив доступ к агенту, истории браузера, локальным файлам и скриншотам. Во время тестов захваченный агент самостоятельно открыл почту жертвы, составил краткое резюме содержимого писем пользователя и отправил его на указанный адрес. В Edge Вейцману пришлось обойти разделение агента на режимы Think и Do. В процессе исследователь обнаружил проблему состояния гонки, позволяющую навязать ИИ нужный промпт в момент переключения режимов, а затем вернуть агенту возможность выполнять действия. В Microsoft присвоили этому багу идентификатор CVE-2026-55945 и исправили проблему с выходом Edge 150.0.4078.48. Аналогичные атаки исследователь провел против браузера Opera Neon и расширения Claude для Chrome. Вейцман называет такой подход к атакам «навязыванием промпта» (Prompt Forcing). В отличие от обычных промпт-инжектов, где вредоносные инструкции прячут в контенте, который обрабатывает модель, в случае BragJack атакующий напрямую предоставляет ИИ-агенту готовый промпт с нужными командами. Агент воспринимает его как легитимную инструкцию и сам выполняет требуемые действия с теми привилегиями, которые уже имеет в браузере. В итоге атака осуществляется не с помощью вредоносного кода как такового, а через эксплуатацию штатного ИИ-компонента, что может затруднить ее обнаружение защитными решениями. Суммарно за обнаружение пяти уязвимостей исследователь получил вознаграждения в размере 20 500 долларов США. Однако CVE пока присвоены только проблемам в Chrome и Edge, а для Comet, Opera Neon и Claude идентификаторов еще нет.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: