










Полиция и компания Microsoft нарушили работу фишингового сервиса EvilTokens - «Новости» » Интернет технологии
sitename
Житель Бруклина получил до 12 лет тюрьмы за кражу почти $16 млн у клиентов Coinbase - «Новости»
Малварь ClosedQuorum использует Gemini, DeepSeek, Qwen и Mistral для принятия решений - «Новости»
Фальшивые репозитории LastPass Authenticator на GitHub содержат стилер Rapuncel - «Новости»
Вредоносное расширение может перехватить контроль над ИИ-помощниками в Chromium-браузерах - «Новости»
Полиция и компания Microsoft нарушили работу фишингового сервиса EvilTokens - «Новости»
Основа будущих флагманов: Qualcomm представила мобильные процессоры Snapdragon 8 Elite Gen 6 и Elite Extreme Gen 6 - «Новости сети»
Представлен Motorola Signature 27 — первый смартфон на чипе Snapdragon 8 Elite Extreme Gen 6 - «Новости сети»
Anthropic представила Claude Opus 5.5 — флагманский ИИ для всех, который дешевле и во многом не хуже Fable 5.1 - «Новости сети»
«Плачу слезами счастья»: моддер добавил в Dark Souls 2 бесшовный кооператив на шестерых, и фанаты в восторге - «Новости сети»
Хакеры разобрали камеру Flock и обнаружили функцию детектирования людей - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Полиция и компания Microsoft нарушили работу фишингового сервиса EvilTokens - «Новости»

Специалисты Microsoft и правоохранительные органы нарушили работу фишинговой платформы EvilTokens, с помощью которой злоумышленники скомпрометировали более 12 000 почтовых ящиков в 10 000 организаций по всему миру. В Великобритании арестованы два предполагаемых администратора сервиса.


PhaaS-платформа EvilTokens, которую в Microsoft отслеживали под идентификатором Storm-2992, появилась в феврале 2026 года и специализировалась на device-code-фишинге, нацеленном на учетные записи Microsoft. Среди пострадавших от активности EvilTokens числятся компании из сферы финансов, строительства, недвижимости, здравоохранения, оптовой торговли, а также образовательные учреждения.


Главной отличительной чертой EvilTokens являлось то, что для взлома не требовалось похищать пароль жертвы. Вместо этого сервис злоупотреблял легитимным механизмом OAuth 2.0 Device Authorization Grant (он же Device Code Flow), предназначенным для устройств с ограниченными возможностями ввода (например, телевизоров, принтеров и оборудования для конференций).


Схема работала следующим образом: сначала злоумышленник от имени своего клиента запрашивал у Microsoft авторизацию для нового устройства. В ответ сервис предоставлял одноразовый device code, который нужно ввести на странице microsoft.com/devicelogin, чтобы привязать новый девайс к учетной записи.


Этот код злоумышленники передавали жертвам в фишинговых письмах и убеждали ввести его на настоящем сайте Microsoft. В итоге пользователь видел легитимную страницу входа, вводил свои учетные данные и, если требовалось, подтверждал вход с помощью многофакторной аутентификации. То есть фактически человек разрешал доступ клиенту злоумышленника, который изначально запросил код.


После успешной авторизации Microsoft выдавала атакующему access- и refresh-токены, и тот получал доступ к почте и другим ресурсам жертвы, хотя не знал пароля. Причем простая смена пароля после такого взлома могла не помочь: хакер сохранял доступ, если не были отозваны выданные токены и не аннулированы активные сессии.


После успешной компрометации аккаунта EvilTokens задействовала Microsoft Graph и ИИ-инструменты для анализа почты пострадавшего. Малварь собирала информацию о связях жертвы внутри компании, а встроенные ИИ-инструменты анализировали содержимое ящика: искали письма о платежах и счетах, выясняли, кто согласовывает переводы и с кем жертва регулярно общается по рабочим вопросам.
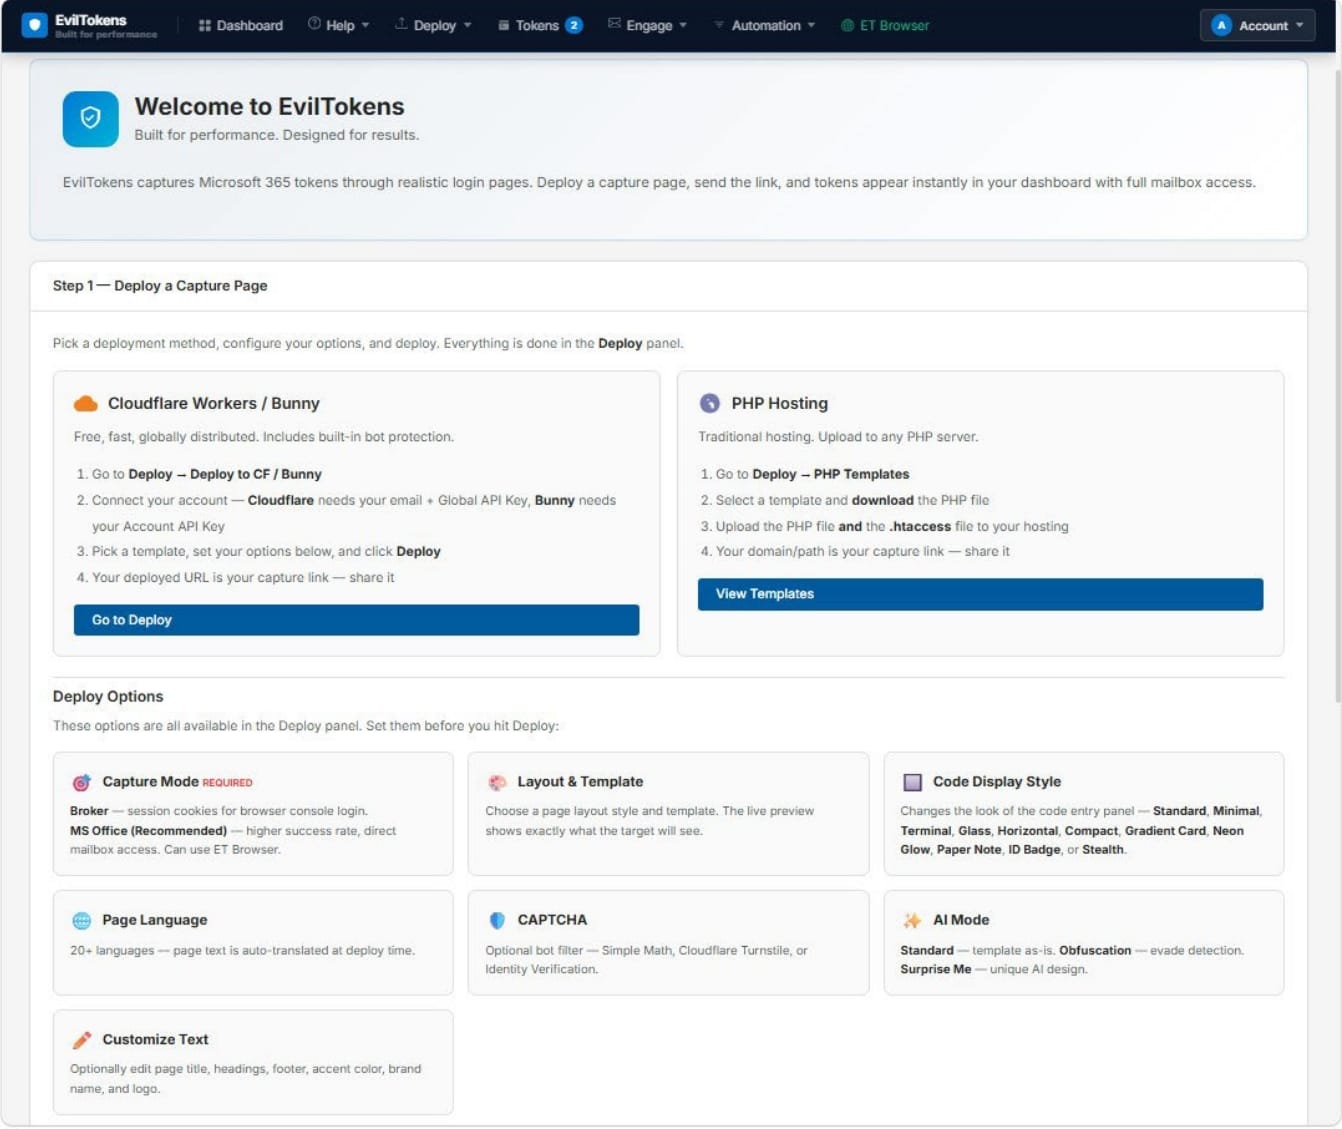


На основе этих данных сервис помогал злоумышленнику выбрать следующую цель, подобрать сотрудника, от имени которого лучше писать, и подготовить правдоподобное письмо для BEC-атаки. Кроме того, ИИ мог переводить и кратко пересказывать письма, что позволяло быстро изучить чужую корреспонденцию даже на незнакомом языке.


Доступ к EvilTokens продавался через Telegram и стоил 500 долларов США в месяц. Также предлагался пожизненный доступ за 1500 долларов США, и отдельно клиентам предлагались дополнительные инструменты для создания фишинговых рассылок и обхода защиты. Суммарно подписчикам сервиса были доступны 44 фишинговых шаблона, маскировавшихся под Microsoft, сервисы электронной подписи, файлообменники, голосовую почту и другие корпоративные сервисы.
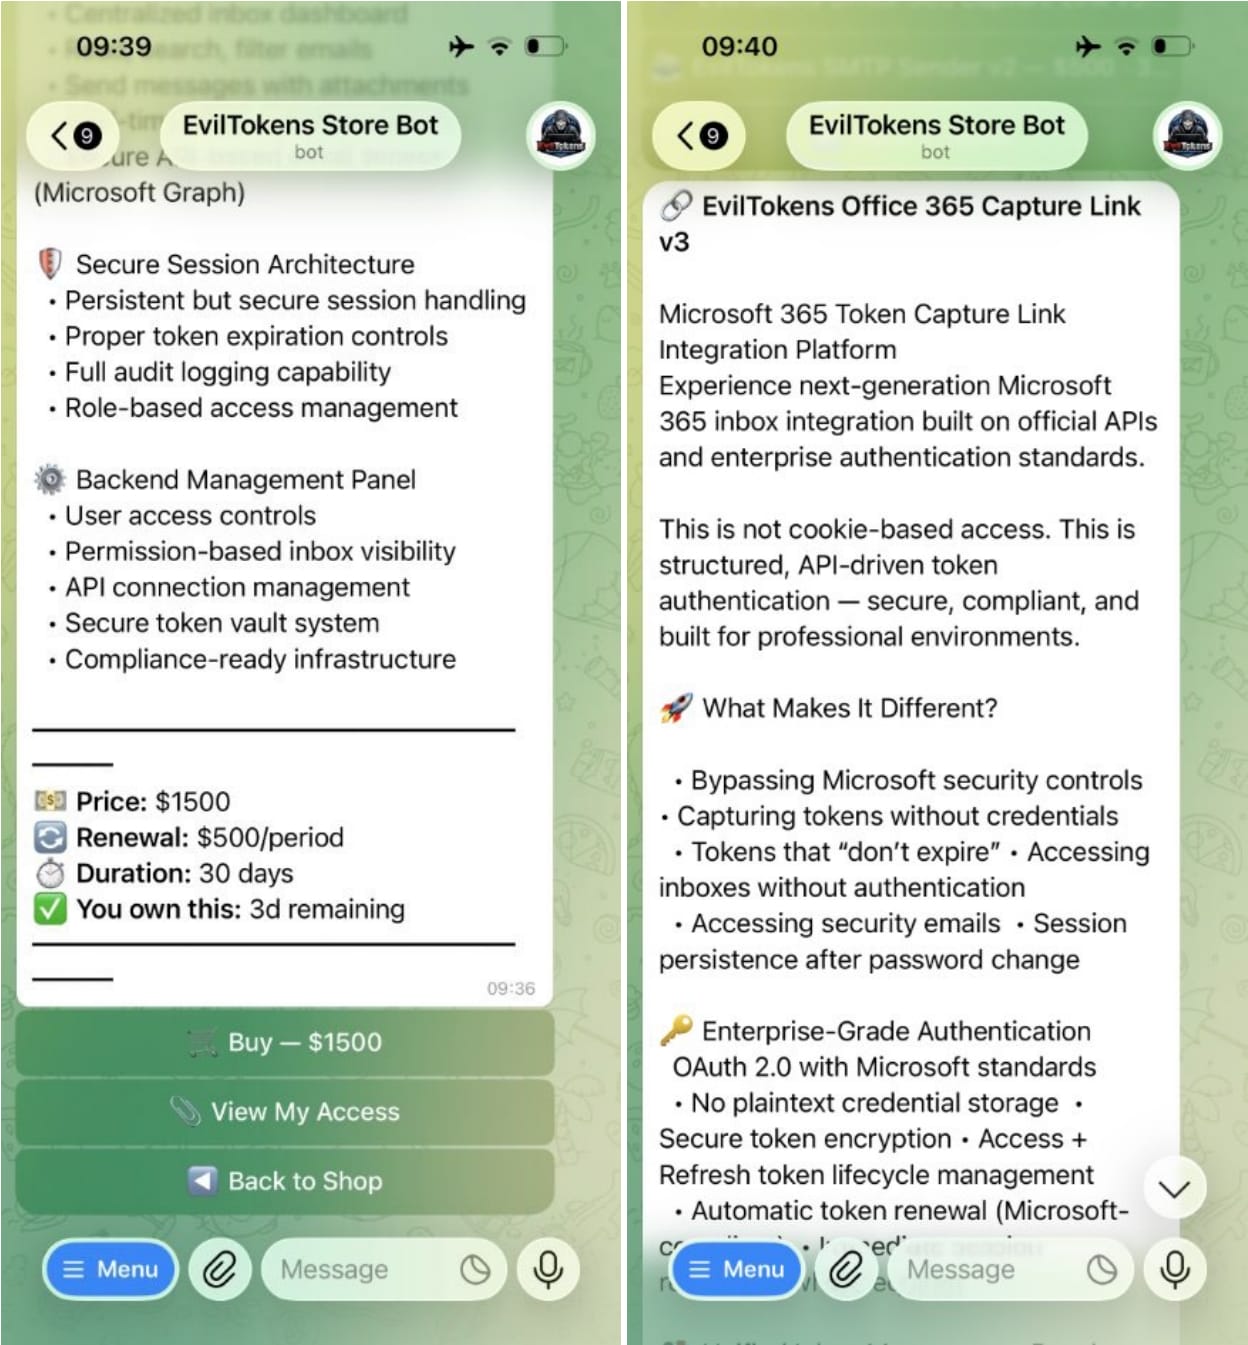


Для обхода защиты операторы платформы использовали длинные цепочки редиректов, PDF- и HTML-вложения, фальшивые CAPTCHA, скомпрометированные сайты, а также Vercel, Cloudflare Workers и AWS Lambda.


В рамках операции, направленной против сервиса, специалисты Microsoft получили разрешение суда на захват инфраструктуры EvilTokens, после чего были изъяты 50 сайтов и отключены более 150 связанных с ними доменов. В операции также приняли участие специалисты Health-ISAC, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation и TRM Labs.


Кроме того, полиция Великобритании сообщила о задержании двух мужчин 32 и 38 лет, которых подозревают в администрировании сервиса. Позже обоих отпустили под залог на время проведения расследования.

Специалисты Microsoft и правоохранительные органы нарушили работу фишинговой платформы EvilTokens, с помощью которой злоумышленники скомпрометировали более 12 000 почтовых ящиков в 10 000 организаций по всему миру. В Великобритании арестованы два предполагаемых администратора сервиса. PhaaS-платформа EvilTokens, которую в Microsoft отслеживали под идентификатором Storm-2992, появилась в феврале 2026 года и специализировалась на device-code-фишинге, нацеленном на учетные записи Microsoft. Среди пострадавших от активности EvilTokens числятся компании из сферы финансов, строительства, недвижимости, здравоохранения, оптовой торговли, а также образовательные учреждения. Главной отличительной чертой EvilTokens являлось то, что для взлома не требовалось похищать пароль жертвы. Вместо этого сервис злоупотреблял легитимным механизмом OAuth 2.0 Device Authorization Grant (он же Device Code Flow), предназначенным для устройств с ограниченными возможностями ввода (например, телевизоров, принтеров и оборудования для конференций). Схема работала следующим образом: сначала злоумышленник от имени своего клиента запрашивал у Microsoft авторизацию для нового устройства. В ответ сервис предоставлял одноразовый device code, который нужно ввести на странице microsoft.com/devicelogin, чтобы привязать новый девайс к учетной записи. Этот код злоумышленники передавали жертвам в фишинговых письмах и убеждали ввести его на настоящем сайте Microsoft. В итоге пользователь видел легитимную страницу входа, вводил свои учетные данные и, если требовалось, подтверждал вход с помощью многофакторной аутентификации. То есть фактически человек разрешал доступ клиенту злоумышленника, который изначально запросил код. После успешной авторизации Microsoft выдавала атакующему access- и refresh-токены, и тот получал доступ к почте и другим ресурсам жертвы, хотя не знал пароля. Причем простая смена пароля после такого взлома могла не помочь: хакер сохранял доступ, если не были отозваны выданные токены и не аннулированы активные сессии. После успешной компрометации аккаунта EvilTokens задействовала Microsoft Graph и ИИ-инструменты для анализа почты пострадавшего. Малварь собирала информацию о связях жертвы внутри компании, а встроенные ИИ-инструменты анализировали содержимое ящика: искали письма о платежах и счетах, выясняли, кто согласовывает переводы и с кем жертва регулярно общается по рабочим вопросам. На основе этих данных сервис помогал злоумышленнику выбрать следующую цель, подобрать сотрудника, от имени которого лучше писать, и подготовить правдоподобное письмо для BEC-атаки. Кроме того, ИИ мог переводить и кратко пересказывать письма, что позволяло быстро изучить чужую корреспонденцию даже на незнакомом языке. Доступ к EvilTokens продавался через Telegram и стоил 500 долларов США в месяц. Также предлагался пожизненный доступ за 1500 долларов США, и отдельно клиентам предлагались дополнительные инструменты для создания фишинговых рассылок и обхода защиты. Суммарно подписчикам сервиса были доступны 44 фишинговых шаблона, маскировавшихся под Microsoft, сервисы электронной подписи, файлообменники, голосовую почту и другие корпоративные сервисы. Для обхода защиты операторы платформы использовали длинные цепочки редиректов, PDF- и HTML-вложения, фальшивые CAPTCHA, скомпрометированные сайты, а также Vercel, Cloudflare Workers и AWS Lambda. В рамках операции, направленной против сервиса, специалисты Microsoft получили разрешение суда на захват инфраструктуры EvilTokens, после чего были изъяты 50 сайтов и отключены более 150 связанных с ними доменов. В операции также приняли участие специалисты Health-ISAC, Cloudflare, Coinbase, OpenAI, Railway, SpyCloud, The Shadowserver Foundation и TRM Labs. Кроме того, полиция Великобритании сообщила о задержании двух мужчин 32 и 38 лет, которых подозревают в администрировании сервиса. Позже обоих отпустили под залог на время проведения расследования.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Hodges
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: