Баг в WordPress-плагине WP Fastest Cache угрожает 600 000 сайтов - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Вёрстка » Баг в WordPress-плагине WP Fastest Cache угрожает 600 000 сайтов - «Новости»

Популярный плагин для WordPress, WP Fastest Cache, уязвим перед SQL-инъекциями, что позволяет неаутентифицированным злоумышленникам прочитать содержимое баз данных сайта.


WP Fastest Cache представляет собой плагин для кэширования, который используется для ускорения загрузки страниц, улучшения взаимодействия с посетителями и повышения рейтинга сайта в поиске Google. Согласно официальной статистике WordPress.org, он установлен более чем на миллионе сайтов.


При этом статистика загрузок показывает, что на данный момент более 600 000 сайтов используют уязвимую версию плагина, то есть они потенциально могут подвергаться атакам.


Команда специалистов компании Automattic раскрыла подробности уязвимости, которая имеет идентификатор CVE-2023-6063 и оценивается в 8,6 балла по шкале CVSS, затрагивая все версии плагина до 1.2.2.


Как объяснили исследователи, проблема связана с функцией is_user_admin класса WpFastestCacheCreateCache, которая предназначена для проверки принадлежности пользователя к администраторам путем извлечения значения $username из файлов cookie.


Поскольку input $username не подвергается очистке, злоумышленник может манипулировать этим значением для изменения SQL-запроса, выполняемого плагином, что приведет к несанкционированному доступу к базе данных.
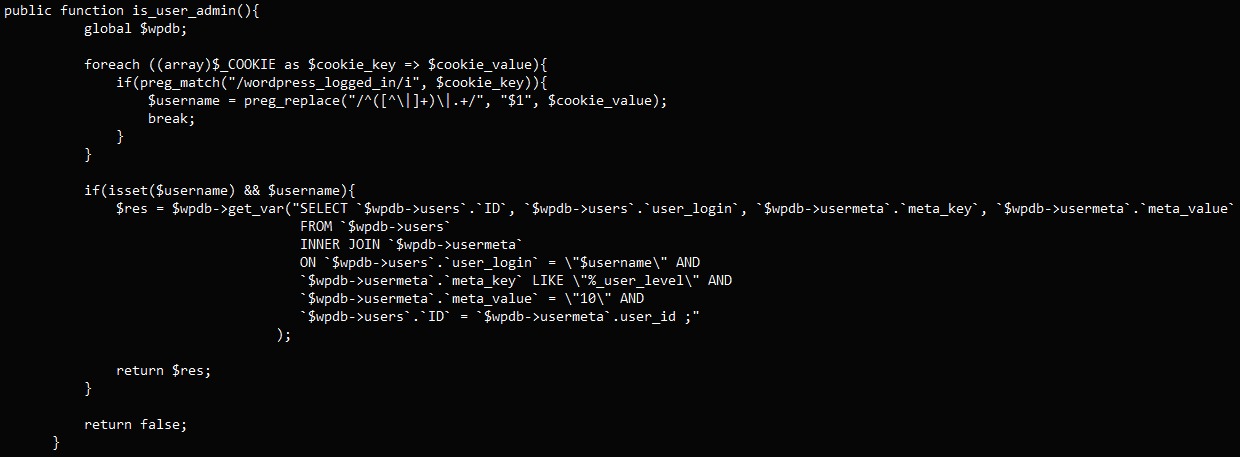


Уязвимая функция

Базы данных WordPress обычно содержат конфиденциальную информацию, включая данные о пользователях (IP-адреса, email, идентификаторы), пароли к учетным записям, настройки конфигурации плагинов и тем, а также другие данные, необходимые для функционирования сайта.


Эксперты обещают обнародовать PoC-эксплоит для CVE-2023-6063 27 ноября 2023 года, однако эксплуатацию этой уязвимости вряд ли можно назвать сложной, поэтому злоумышленники, скорее всего, начнут использовать ее еще до наступления этой даты.


Разработчики WP Fastest Cache уже выпустили исправленную версию 1.2.2, и всем пользователям плагина рекомендуется как можно скорее установить это обновление.
Популярный плагин для WordPress, WP Fastest Cache, уязвим перед SQL-инъекциями, что позволяет неаутентифицированным злоумышленникам прочитать содержимое баз данных сайта. WP Fastest Cache представляет собой плагин для кэширования, который используется для ускорения загрузки страниц, улучшения взаимодействия с посетителями и повышения рейтинга сайта в поиске Google. Согласно официальной статистике WordPress.org, он установлен более чем на миллионе сайтов. При этом статистика загрузок показывает, что на данный момент более 600 000 сайтов используют уязвимую версию плагина, то есть они потенциально могут подвергаться атакам. Команда специалистов компании Automattic раскрыла подробности уязвимости, которая имеет идентификатор CVE-2023-6063 и оценивается в 8,6 балла по шкале CVSS, затрагивая все версии плагина до 1.2.2. Как объяснили исследователи, проблема связана с функцией is_user_admin класса WpFastestCacheCreateCache, которая предназначена для проверки принадлежности пользователя к администраторам путем извлечения значения $username из файлов cookie. Поскольку input $username не подвергается очистке, злоумышленник может манипулировать этим значением для изменения SQL-запроса, выполняемого плагином, что приведет к несанкционированному доступу к базе данных. Уязвимая функция Базы данных WordPress обычно содержат конфиденциальную информацию, включая данные о пользователях (IP-адреса, email, идентификаторы), пароли к учетным записям, настройки конфигурации плагинов и тем, а также другие данные, необходимые для функционирования сайта. Эксперты обещают обнародовать PoC-эксплоит для CVE-2023-6063 27 ноября 2023 года, однако эксплуатацию этой уязвимости вряд ли можно назвать сложной, поэтому злоумышленники, скорее всего, начнут использовать ее еще до наступления этой даты. Разработчики WP Fastest Cache уже выпустили исправленную версию 1.2.2, и всем пользователям плагина рекомендуется как можно скорее установить это обновление.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: