Группировка Squid Werewolf рассылает заманчивые «предложения о работе» - «Новости» » Интернет технологии
sitename
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Изображения » Группировка Squid Werewolf рассылает заманчивые «предложения о работе» - «Новости»

Характерный почерк кибершпионских групп — рассылка фишинговых писем от имени регуляторов или иных ведомств. Ведь такие злоумышленники атакуют в основном государственные и научно-исследовательские организации. Но участники Squid Werewolf (APT37, Ricochet Chollima, ScarCruft, Reaper Group) пошли необычным для шпионов путем: они притворились HR-менеджерами реально существующей крупной компании.


Как сообщают исследователи из компании BI.ZONE, шпионский кластер Squid Werewolf ориентирован на организации из Южной Кореи, Японии, Вьетнама, России, США, Индии, ОАЭ и других стран.


В конце 2024 года злоумышленники попытались проникнуть в одну из российских компаний. Предположив, что на компьютере одного из сотрудников может находиться ценная информация, группировка отправила жертве фишинговое письмо с предложением рассмотреть вакансию в реальной промышленной организации.
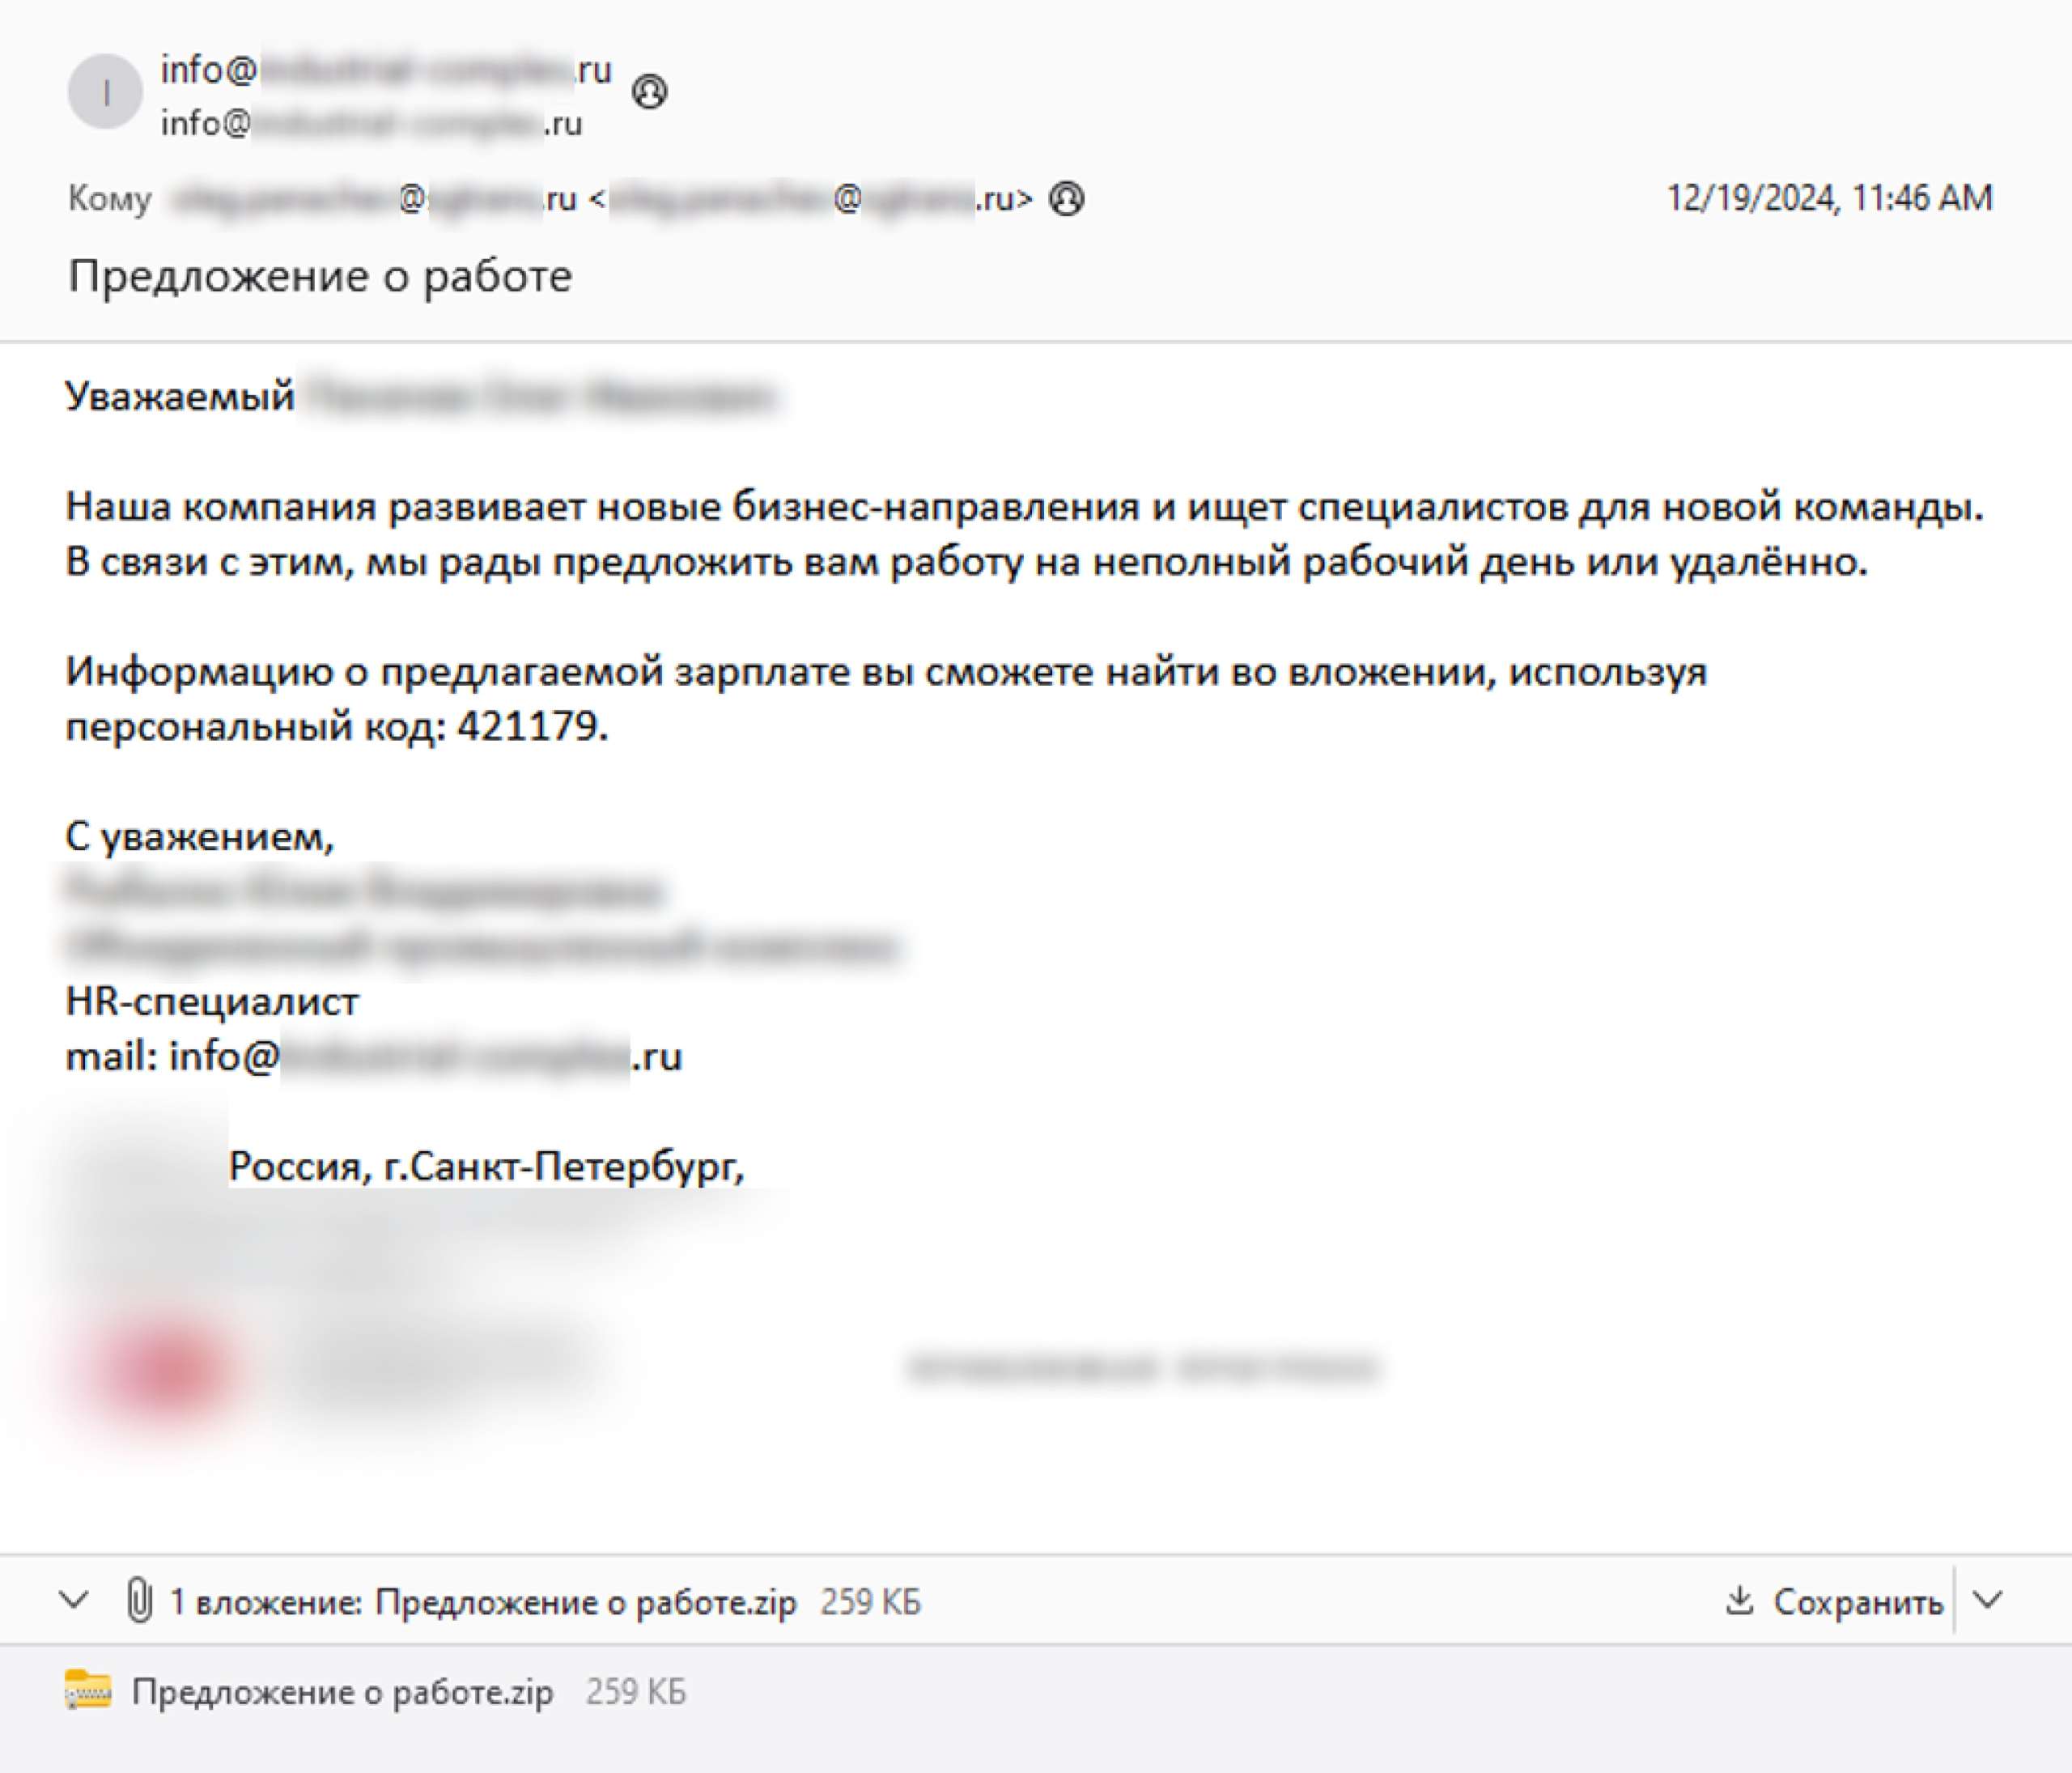


Атакующие отправили потенциальной жертве письмо с защищенным паролем ZIP-архивом, который содержал LNK-файл «Предложение о работе.pdf.lnk» (пароль был указан в тексте письма). По задумке хакеров, пользователь должен был открыть вложение и таким образом запустить малварь, с помощью которой группировка получила бы доступ к нужным данным.


Исследователи отмечают, что злоумышленники все реже используют документы Microsoft Word и Microsoft Excel. Это связано с тем, что Microsoft периодически блокирует выполнение макросов в скачанных из интернета документах. В итоге атакующие все чаще предпочитают использовать архивы с исполняемыми файлами, скриптами или ярлыками.


«Злоумышленники хорошо подготовились к атаке и предварительно собрали полезную информацию о сотруднике. Чтобы не вызвать подозрений у жертвы, атакующие добавили во вложенный файл информацию о зарплате, обещанной в письме.


Кластер самостоятельно разработал вредоносный инструмент, а также наложил на него несколько слоев обфускации, то есть изменил код программы, чтобы ПО стало сложнее распознать. Все это затруднило обнаружение вредоносной активности», — комментирует Олег Скулкин, руководитель BI.ZONE Threat Intelligence.


Характерный почерк кибершпионских групп — рассылка фишинговых писем от имени регуляторов или иных ведомств. Ведь такие злоумышленники атакуют в основном государственные и научно-исследовательские организации. Но участники Squid Werewolf (APT37, Ricochet Chollima, ScarCruft, Reaper Group) пошли необычным для шпионов путем: они притворились HR-менеджерами реально существующей крупной компании. Как сообщают исследователи из компании BI.ZONE, шпионский кластер Squid Werewolf ориентирован на организации из Южной Кореи, Японии, Вьетнама, России, США, Индии, ОАЭ и других стран. В конце 2024 года злоумышленники попытались проникнуть в одну из российских компаний. Предположив, что на компьютере одного из сотрудников может находиться ценная информация, группировка отправила жертве фишинговое письмо с предложением рассмотреть вакансию в реальной промышленной организации. Атакующие отправили потенциальной жертве письмо с защищенным паролем ZIP-архивом, который содержал LNK-файл «Предложение о работе.pdf.lnk» (пароль был указан в тексте письма). По задумке хакеров, пользователь должен был открыть вложение и таким образом запустить малварь, с помощью которой группировка получила бы доступ к нужным данным. Исследователи отмечают, что злоумышленники все реже используют документы Microsoft Word и Microsoft Excel. Это связано с тем, что Microsoft периодически блокирует выполнение макросов в скачанных из интернета документах. В итоге атакующие все чаще предпочитают использовать архивы с исполняемыми файлами, скриптами или ярлыками. «Злоумышленники хорошо подготовились к атаке и предварительно собрали полезную информацию о сотруднике. Чтобы не вызвать подозрений у жертвы, атакующие добавили во вложенный файл информацию о зарплате, обещанной в письме. Кластер самостоятельно разработал вредоносный инструмент, а также наложил на него несколько слоев обфускации, то есть изменил код программы, чтобы ПО стало сложнее распознать. Все это затруднило обнаружение вредоносной активности», — комментирует Олег Скулкин, руководитель BI.ZONE Threat Intelligence.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: