Группа Sapphire Werewolf адаптировала для своих атак опенсорсный стилер - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группа Sapphire Werewolf адаптировала для своих атак опенсорсный стилер - «Новости»

Эксперты сообщают, что хак-группа Sapphire Werewolf, активная с марта 2024 года, уже более 300 раз атаковала российские организации из сферы образования, IT, ВПК и аэрокосмической отрасли. Основной целью хакеров является шпионаж, и для кражи данных они используют сильно модифицированный опенсорсный инструмент.


По информации аналитиков BI.ZONE, обычно атаки Sapphire Werewolf начинаются с фишинговых писем со ссылками, созданными с помощью сервиса для сокращения URL (t.ly). Пользователи, попадавшиеся на удочку злоумышленников, полагали, что скачивают официальные документы, но вместо этого загружали вредоносный файл, при открытии которого устанавливался инфостилер Amethyst.


«С конца 2023 — начала 2024 года группировки, нацеленные на шпионаж, стали активно применять стилеры. При этом атакующим не обязательно разрабатывать такие программы с нуля. Например, стилер Amethyst, который использовала группировка Sapphire Werewolf, представляет собой модификацию опенсорсного вредоносного ПО SapphireStealer, которое злоумышленники доработали под свои задачи», — объясняет Олег Скулкин, руководитель BI.ZONE Threat Intelligence.


Чтобы у жертв не возникало подозрений, одновременно с загрузкой малвари открывался отвлекающий внимание документ — постановление о возбуждении исполнительного производства, листовка ЦИК или указ Президента Российской Федерации. Сервис для сокращения URL злоумышленники использовали с той же целью: это позволяло сделать ссылки похожими на легитимные.
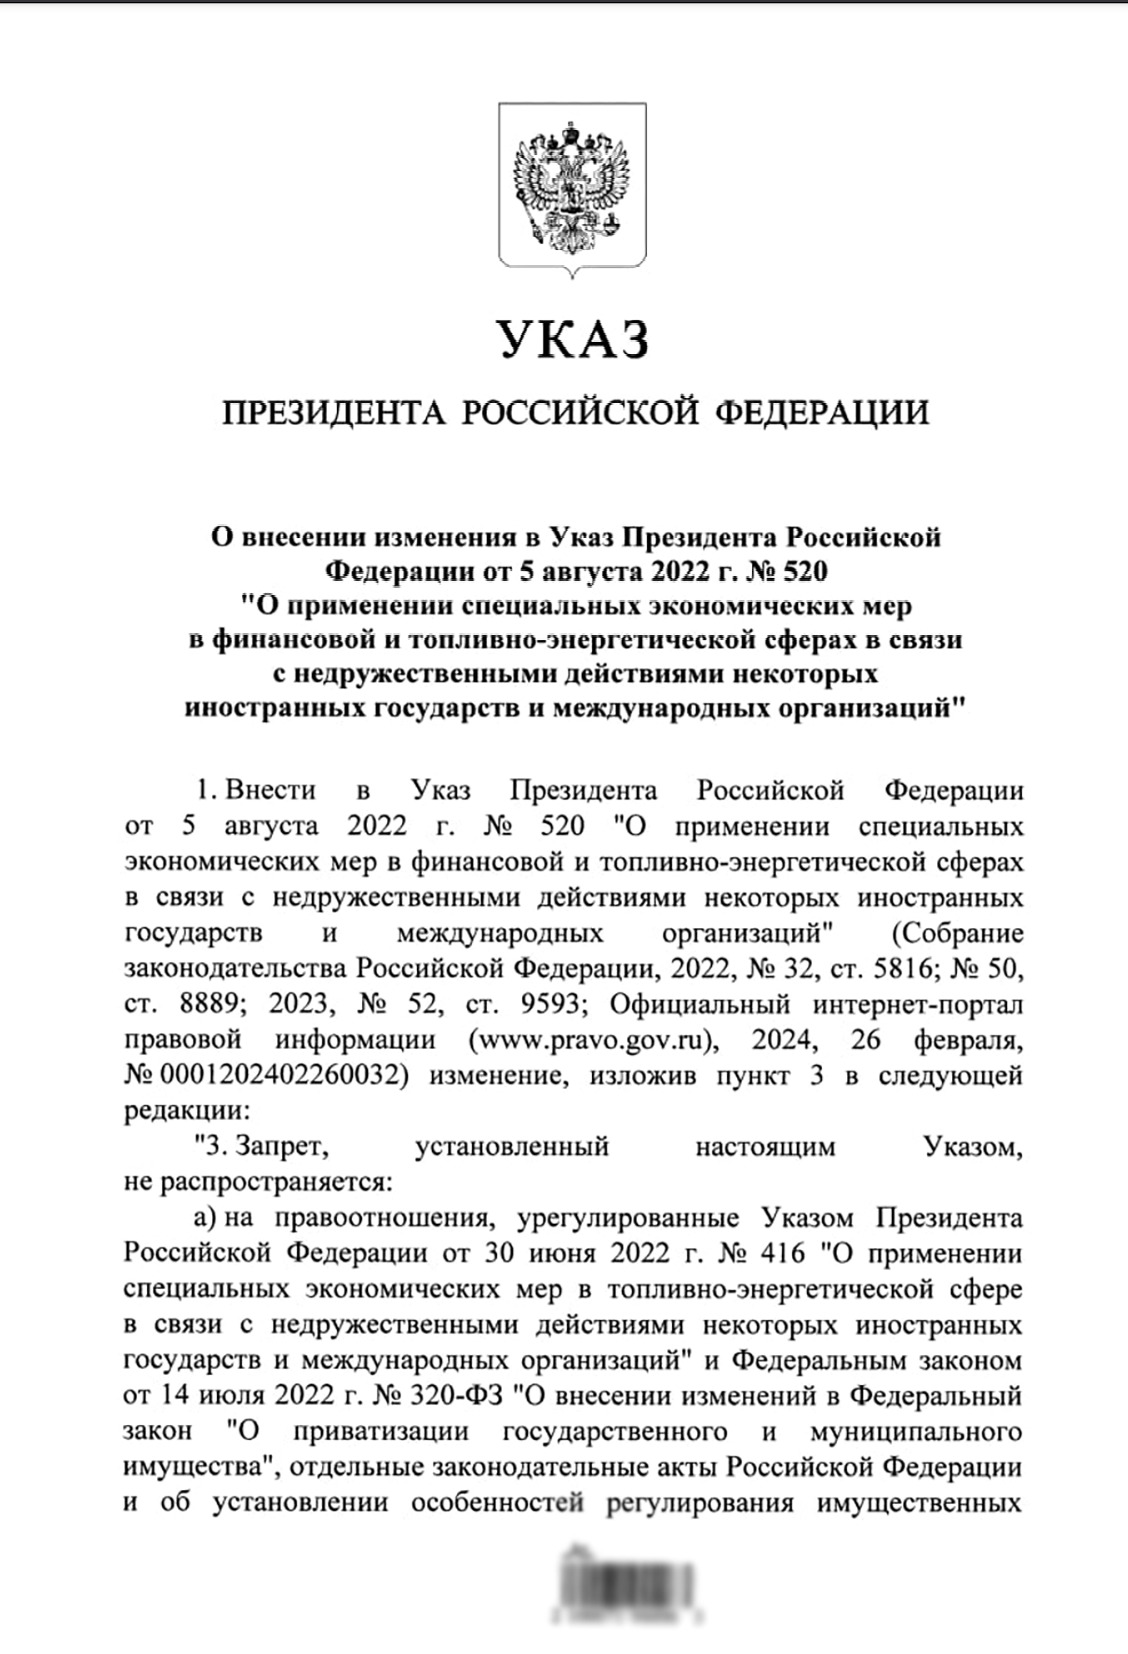


Документ для отвлечения внимания

Стилер Amethyst ворует данные со скомпрометированных устройств, включая базы данных паролей, cookie, историю браузера, популярных сайтов и сохраненных страниц (из браузеров Chrome, Opera, Yandex, Brave, Orbitum, Atom, Kometa, Edge Chromium, Torch, Amigo, CocCoc, Comodo Dragon, Epic Privacy Browser, Elements Browser, CentBrowser, 360 Chrome, 360 Browser), текстовые и другие документы, а также файлы конфигурации, включая FileZilla и SSH, а даже данные, которые позволяют получить доступ к учетной записи жертвы в Telegram. Вся эта информация собиралась в архив и передавалась на управляющий сервер хакеров, роль которого играет Telegram-бот.


Исследователи отмечают, что еще несколько месяцев назад папка для сохранения собранных данных называлась sapphire (то есть именно этот стилер послужил основой для Amethyst). А также в то время стилер еще не содержал в себе дополнительных стадий, не имел механизмов закрепления в скомпрометированной системе и собирал весьма ограниченный набор данных: из браузеров не извлекалось ничего, кроме баз данных паролей и cookie, а также игнорировались файлы из загрузок мессенджера Telegram, с внешних носителей и журналы использования PowerShell.


Эксперты сообщают, что хак-группа Sapphire Werewolf, активная с марта 2024 года, уже более 300 раз атаковала российские организации из сферы образования, IT, ВПК и аэрокосмической отрасли. Основной целью хакеров является шпионаж, и для кражи данных они используют сильно модифицированный опенсорсный инструмент. По информации аналитиков BI.ZONE, обычно атаки Sapphire Werewolf начинаются с фишинговых писем со ссылками, созданными с помощью сервиса для сокращения URL (t.ly). Пользователи, попадавшиеся на удочку злоумышленников, полагали, что скачивают официальные документы, но вместо этого загружали вредоносный файл, при открытии которого устанавливался инфостилер Amethyst. «С конца 2023 — начала 2024 года группировки, нацеленные на шпионаж, стали активно применять стилеры. При этом атакующим не обязательно разрабатывать такие программы с нуля. Например, стилер Amethyst, который использовала группировка Sapphire Werewolf, представляет собой модификацию опенсорсного вредоносного ПО SapphireStealer, которое злоумышленники доработали под свои задачи», — объясняет Олег Скулкин, руководитель BI.ZONE Threat Intelligence. Чтобы у жертв не возникало подозрений, одновременно с загрузкой малвари открывался отвлекающий внимание документ — постановление о возбуждении исполнительного производства, листовка ЦИК или указ Президента Российской Федерации. Сервис для сокращения URL злоумышленники использовали с той же целью: это позволяло сделать ссылки похожими на легитимные. Документ для отвлечения внимания Стилер Amethyst ворует данные со скомпрометированных устройств, включая базы данных паролей, cookie, историю браузера, популярных сайтов и сохраненных страниц (из браузеров Chrome, Opera, Yandex, Brave, Orbitum, Atom, Kometa, Edge Chromium, Torch, Amigo, CocCoc, Comodo Dragon, Epic Privacy Browser, Elements Browser, CentBrowser, 360 Chrome, 360 Browser), текстовые и другие документы, а также файлы конфигурации, включая FileZilla и SSH, а даже данные, которые позволяют получить доступ к учетной записи жертвы в Telegram. Вся эта информация собиралась в архив и передавалась на управляющий сервер хакеров, роль которого играет Telegram-бот. Исследователи отмечают, что еще несколько месяцев назад папка для сохранения собранных данных называлась sapphire (то есть именно этот стилер послужил основой для Amethyst). А также в то время стилер еще не содержал в себе дополнительных стадий, не имел механизмов закрепления в скомпрометированной системе и собирал весьма ограниченный набор данных: из браузеров не извлекалось ничего, кроме баз данных паролей и cookie, а также игнорировались файлы из загрузок мессенджера Telegram, с внешних носителей и журналы использования PowerShell.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: