










FACCT: больше всего фишинговых писем отправляют по вторникам - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Добавления стилей » FACCT: больше всего фишинговых писем отправляют по вторникам - «Новости»

Аналитики компании FACCT перечислили основные тренды в области вредоносных почтовых рассылок в 2023 году. Вторник стал самым популярным у злоумышленников днем недели для отправки фишинговых писем. Почти 98% обнаруженных в рассылках вредоносов были спрятаны во вложениях, а самой распространенной «упаковкой» для них остаются архивы .rar и .zip.


Оказалось, что больше всего фишинговых писем злоумышленники отправляют в начале недели, пик рассылок приходится на вторник — 19,7% от всех писем за неделю. После среды происходит спад, а меньше всего вредоносных сообщений отправляется в воскресенье — 7,1%.
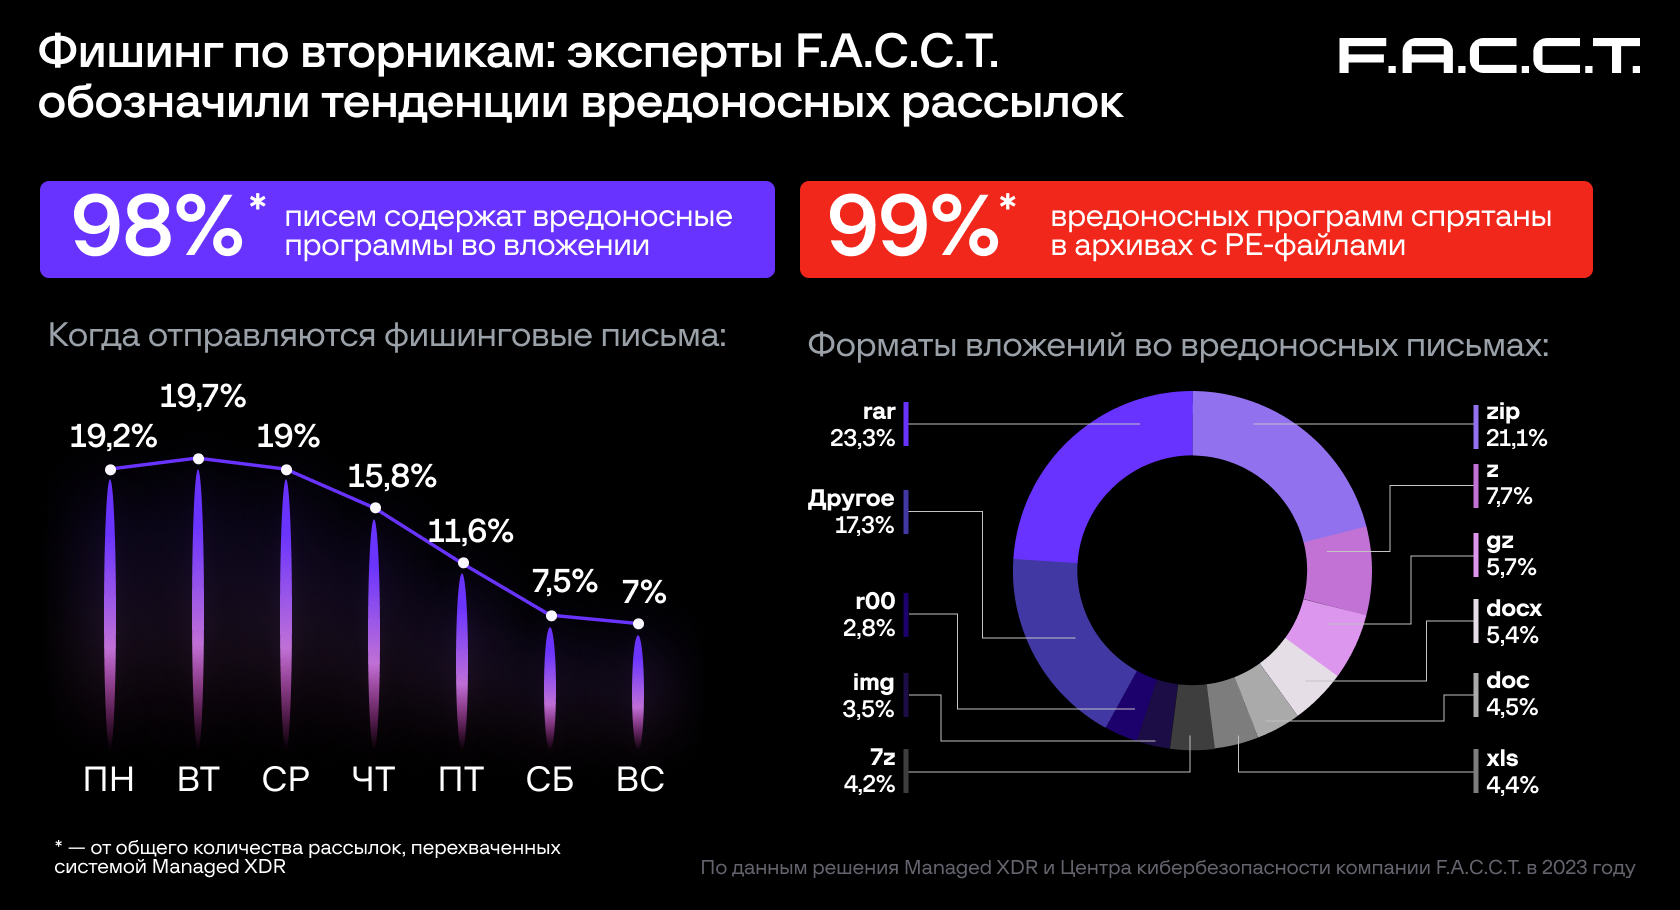


Основным способом доставки малвари в системы жертв по-прежнему остаются различные вложения, которые используются в 98% случаев. Зато доля писем с вредоносными ссылками продолжает медленно сокращаться и в прошлом году составила чуть более 1,5%. Исследователи объясняют, что загрузка малвари с внешнего ресурса является дополнительным шагом в цепочке первичного заражения, который более заметен для традиционных средств защиты.


Размеры вредоносных вложений из фишинговых писем варьируются от 32 Кб до 2 Мб. Самый распространенный диапазон — файл от 512 Кб до 1 Мб, их доля в фишинговых рассылках составляет более 36%.


Чаще всего хакеры «упаковывают» маллварь в архивы форматов .rar (23,3%), .zip (21,1%), .z (7,7%). Внутри таких архивов в подавляющем большинстве случаев находятся исполняемые файлы в PE-формате (Portable Executable).


Также отмечается, что в прошлом году малварь стали реже встраиваться в офисные документы — таблицы Excel и текстовые документы Word. По сравнению с 2022 годом доля рассылок файлов в формате .xls сократилась с 15,8% до 4,4%, а .doc — c 11,2% до 4,5%. Считается, что такой способ распространения становится менее эффективным из-за улучшения защиты в Microsoft Office.


Эксперты говорят, что наиболее распространенными вредоносами в письмах в 2023 году стали спайварь Agent Tesla (обнаружена в 39,4% вредоносных рассылок), а также стилеры FormBookFormgrabber (22,4%) и Loki PWS (7,4%).


«Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе прогосударственные, в рамках проведения целевых атак. Сейчас все чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников. Украденные с их помощью данные могут быть проданы или сразу использованы для развития атаки на организацию», — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности компании FAССT.
Аналитики компании FACCT перечислили основные тренды в области вредоносных почтовых рассылок в 2023 году. Вторник стал самым популярным у злоумышленников днем недели для отправки фишинговых писем. Почти 98% обнаруженных в рассылках вредоносов были спрятаны во вложениях, а самой распространенной «упаковкой» для них остаются архивы .rar и .zip. Оказалось, что больше всего фишинговых писем злоумышленники отправляют в начале недели, пик рассылок приходится на вторник — 19,7% от всех писем за неделю. После среды происходит спад, а меньше всего вредоносных сообщений отправляется в воскресенье — 7,1%. Основным способом доставки малвари в системы жертв по-прежнему остаются различные вложения, которые используются в 98% случаев. Зато доля писем с вредоносными ссылками продолжает медленно сокращаться и в прошлом году составила чуть более 1,5%. Исследователи объясняют, что загрузка малвари с внешнего ресурса является дополнительным шагом в цепочке первичного заражения, который более заметен для традиционных средств защиты. Размеры вредоносных вложений из фишинговых писем варьируются от 32 Кб до 2 Мб. Самый распространенный диапазон — файл от 512 Кб до 1 Мб, их доля в фишинговых рассылках составляет более 36%. Чаще всего хакеры «упаковывают» маллварь в архивы форматов .rar (23,3%), .zip (21,1%), .z (7,7%). Внутри таких архивов в подавляющем большинстве случаев находятся исполняемые файлы в PE-формате (Portable Executable). Также отмечается, что в прошлом году малварь стали реже встраиваться в офисные документы — таблицы Excel и текстовые документы Word. По сравнению с 2022 годом доля рассылок файлов в формате .xls сократилась с 15,8% до 4,4%, а .doc — c 11,2% до 4,5%. Считается, что такой способ распространения становится менее эффективным из-за улучшения защиты в Microsoft Office. Эксперты говорят, что наиболее распространенными вредоносами в письмах в 2023 году стали спайварь Agent Tesla (обнаружена в 39,4% вредоносных рассылок), а также стилеры FormBookFormgrabber (22,4%) и Loki PWS (7,4%). «Тренд последнего года в фишинговых рассылках — это качественно составленные продуманные письма-приманки, которые еще пару лет назад могли себе позволить только отдельные профессиональные участники киберпреступного мира или продвинутые группировки, в том числе прогосударственные, в рамках проведения целевых атак. Сейчас все чаще фишинговые письма качественно эксплуатируют новостную повестку и несут в себе многочисленные стилеры, иногда специально адаптированные под конкретные цели злоумышленников. Украденные с их помощью данные могут быть проданы или сразу использованы для развития атаки на организацию», — комментирует Ярослав Каргалев, руководитель Центра кибербезопасности компании FAССT.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: