Google: северокорейские хакеры использовали для атак 0-day в Internet Explorer - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Интернет и связь » Google: северокорейские хакеры использовали для атак 0-day в Internet Explorer - «Новости»

Специалисты Google Threat Analysis Group (TAG) предупредили, что группа северокорейских хакеров APT37 (она же InkySquid, Reaper и Ricochet Chollima), использовала ранее неизвестную уязвимость в Internet Explorer для заражения южнокорейских целей малварью.


Аналитики TAG узнали об этой атаке е 31 октября, когда из Южной Кореи на VirusTotal загрузили вредоносный документ Microsoft Office под названием «221031 Seoul Yongsan Itaewon accident response situation (06:00).docx». То есть злоумышленники использовали в качестве приманки гибель 151 человека в давке в центральном районе Сеула. Напомню, что этот инцидент произошел 29 октября, во время празднования Хэллоуина — первого с начала пандемии коронавируса.


После открытия на устройствах жертв, этот документ доставлял неизвестную полезную нагрузку (при помощи загрузки удаленного шаблона RTF, который рендерил удаленный HTML с помощью Internet Explorer). Загрузка удаленного HTML-контента, доставлявшего эксплоит в систему жертвы, позволяла хакерам задействовать 0-day в IE, даже если цели не использовали его в качестве браузера по умолчанию.
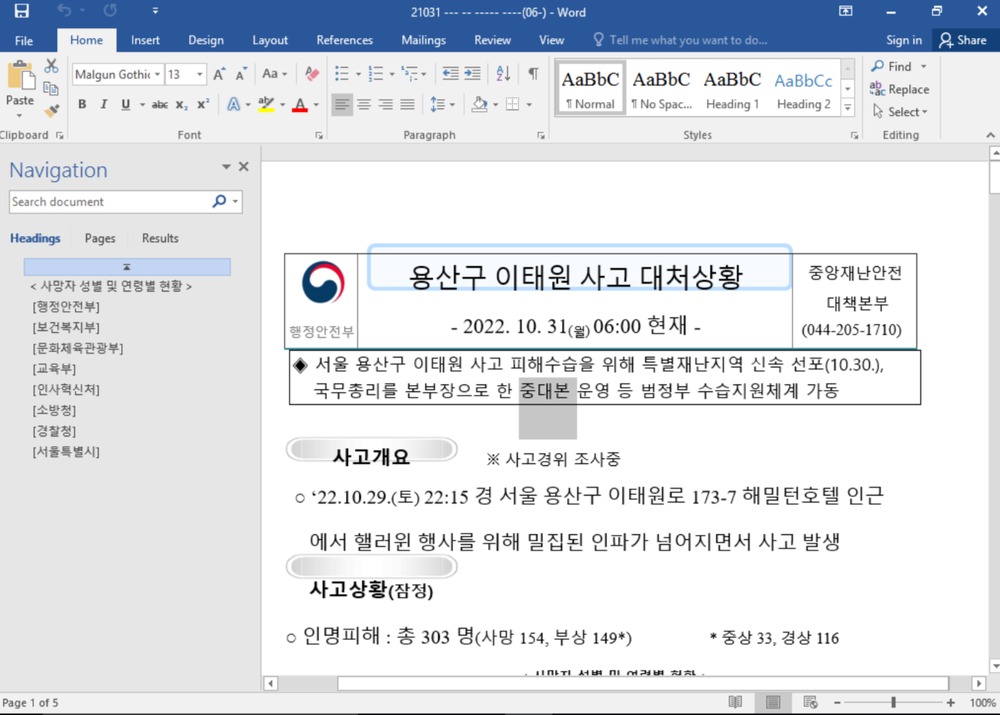


Вредоносный доумент

Эта уязвимость нулевого дня (CVE-2022-41128) связана с движком jаvascript в Internet Explorer и позволяет злоумышленникам выполнять произвольный код в ходе рендеринга вредоносного сайта. Разработчики Microsoft исправили этот баг в рамках ноябрьского вторника обновлений, всего через пять дней после присвоения уязвимости идентификатора CVE и сразу после получения отчета исследователей.


Хотя экспертам Google TAG не удалось проанализировать финальный пейлоад этой кампании, они отмечают, что северокорейские хакеры используют широкий спектр малвари в своих атаках.


«Несмотря на то, что мы не восстановили окончательную полезную нагрузку для этой кампании, ранее мы наблюдали, как одна группа доставляла различные имплантаты, включая ROKRAT, BLUELIGHT и DOLPHIN, — пишут специалисты. — Имплантаты APT37 обычно используют законные облачные сервисы в качестве C&C и обладают возможностями, типичными для большинства бэкдоров».
Специалисты Google Threat Analysis Group (TAG) предупредили, что группа северокорейских хакеров APT37 (она же InkySquid, Reaper и Ricochet Chollima), использовала ранее неизвестную уязвимость в Internet Explorer для заражения южнокорейских целей малварью. Аналитики TAG узнали об этой атаке е 31 октября, когда из Южной Кореи на VirusTotal загрузили вредоносный документ Microsoft Office под названием «221031 Seoul Yongsan Itaewon accident response situation (06:00).docx». То есть злоумышленники использовали в качестве приманки гибель 151 человека в давке в центральном районе Сеула. Напомню, что этот инцидент произошел 29 октября, во время празднования Хэллоуина — первого с начала пандемии коронавируса. После открытия на устройствах жертв, этот документ доставлял неизвестную полезную нагрузку (при помощи загрузки удаленного шаблона RTF, который рендерил удаленный HTML с помощью Internet Explorer). Загрузка удаленного HTML-контента, доставлявшего эксплоит в систему жертвы, позволяла хакерам задействовать 0-day в IE, даже если цели не использовали его в качестве браузера по умолчанию. Вредоносный доумент Эта уязвимость нулевого дня (CVE-2022-41128) связана с движком jаvascript в Internet Explorer и позволяет злоумышленникам выполнять произвольный код в ходе рендеринга вредоносного сайта. Разработчики Microsoft исправили этот баг в рамках ноябрьского вторника обновлений, всего через пять дней после присвоения уязвимости идентификатора CVE и сразу после получения отчета исследователей. Хотя экспертам Google TAG не удалось проанализировать финальный пейлоад этой кампании, они отмечают, что северокорейские хакеры используют широкий спектр малвари в своих атаках. «Несмотря на то, что мы не восстановили окончательную полезную нагрузку для этой кампании, ранее мы наблюдали, как одна группа доставляла различные имплантаты, включая ROKRAT, BLUELIGHT и DOLPHIN, — пишут специалисты. — Имплантаты APT37 обычно используют законные облачные сервисы в качестве C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Clark
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: