
25% уязвимостей нулевого дня – это новые вариации старых проблем - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Блог для вебмастеров » 25% уязвимостей нулевого дня – это новые вариации старых проблем - «Новости»

Аналитики компании Google изучили 0-day уязвимости, обнаруженные ими в 2020 году, и пришли к выводу, что почти четверть проблем – это новые вариации уже известных багов, ранее получавших патчи. Авторы отчета пишут, что многих проблем можно было избежать, если бы разработчики сразу исправляли свои продукты более тщательно.


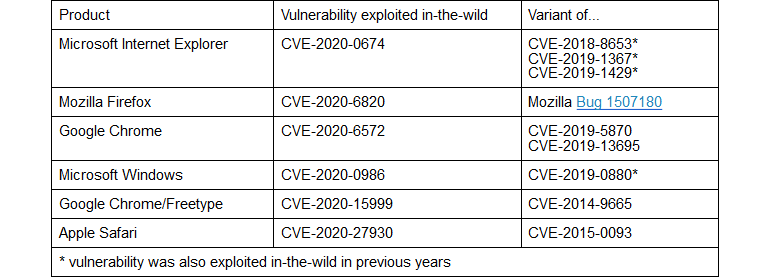
В 2020 году, благодаря работе команды Google Project Zero, в общей сложности было выявлено 24 уязвимости нулевого дня, которые активно использовали хакеры. Шесть из них (в Chrome, Firefox, Internet Explorer, Safari и Windows) оказались новыми версиями ранее известных уязвимостей. Просто злоумышленники внимательно изучили старые баг-репорты, разобрались в исходных проблемах, а затем создали для них новые версии эксплоитов.


25% уязвимостей нулевого дня – это новые вариации старых проблем - «Новости»


«В некоторых эксплоитах достаточно было изменить одну или две строки кода, чтобы получить новый работающий эксплоит для уязвимости нулевого дня», — рассказывают эксперты.


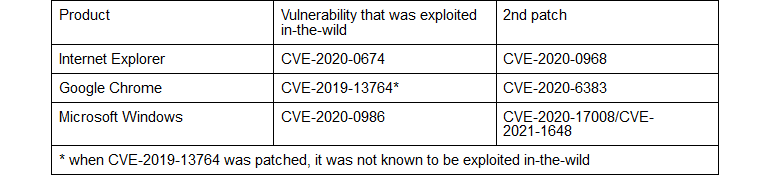
Кроме того, еще три проблемы, обнаруженные в прошлом году и затрагивавшие Chrome, Internet Explorer и Windows, были исправлены не полностью, то есть в итоге потребовали дополнительных патчей. По сути, если бы хакеры внимательно изучили вышедшие исправления, они могли бы обнаружить способ, позволяющий им продолжить эксплуатацию багов и атаки.


Эксперты Google Project Zero советуют своим коллегам глубже анализировать 0-day уязвимости и учиться работать с такими проблемами. Когда-то команда Google Project Zero создавалась именно для поиска и исследования уязвимостей нулевого дня, и теперь ее специалисты говорят, что 0-day баги – это своего рода «окно», позволяющее заглянуть в головы злоумышленников, узнать как можно больше о возможных векторах атаки, классах проблем и способах борьбы с ними.
Аналитики компании Google изучили 0-day уязвимости, обнаруженные ими в 2020 году, и пришли к выводу, что почти четверть проблем – это новые вариации уже известных багов, ранее получавших патчи. Авторы отчета пишут, что многих проблем можно было избежать, если бы разработчики сразу исправляли свои продукты более тщательно. В 2020 году, благодаря работе команды Google Project Zero, в общей сложности было выявлено 24 уязвимости нулевого дня, которые активно использовали хакеры. Шесть из них (в Chrome, Firefox, Internet Explorer, Safari и Windows) оказались новыми версиями ранее известных уязвимостей. Просто злоумышленники внимательно изучили старые баг-репорты, разобрались в исходных проблемах, а затем создали для них новые версии эксплоитов. «В некоторых эксплоитах достаточно было изменить одну или две строки кода, чтобы получить новый работающий эксплоит для уязвимости нулевого дня», — рассказывают эксперты. Кроме того, еще три проблемы, обнаруженные в прошлом году и затрагивавшие Chrome, Internet Explorer и Windows, были исправлены не полностью, то есть в итоге потребовали дополнительных патчей. По сути, если бы хакеры внимательно изучили вышедшие исправления, они могли бы обнаружить способ, позволяющий им продолжить эксплуатацию багов и атаки. Эксперты Google Project Zero советуют своим коллегам глубже анализировать 0-day уязвимости и учиться работать с такими проблемами. Когда-то команда Google Project Zero создавалась именно для поиска и исследования уязвимостей нулевого дня, и теперь ее специалисты говорят, что 0-day баги – это своего рода «окно», позволяющее заглянуть в головы злоумышленников, узнать как можно больше о возможных векторах атаки, классах проблем и способах борьбы с ними.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Winter
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: