





Троян Argamal распространяется через хентай-игры - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Троян Argamal распространяется через хентай-игры - «Новости»

Исследователи из «Лаборатории Касперского» обнаружили новую вредоносную кампанию: злоумышленники распространяют RAT Argamal через хентай-игры, торрент-трекеры и игровые форумы. Больше трети всех заражений (38%) пришлось на пользователей из России.


Эксперты рассказывают, что весной 2026 года было выявлено, что злоумышленники распространяют ранее неизвестный троян удаленного доступа Argamal, который после заражения предоставляет атакующим практически полный контроль над системой.


По данным компании, вредонос был обнаружен на устройствах сотен пользователей в разных странах, включая Россию, Бразилию, Германию и Вьетнам.


Атаки начинаются с архивов, содержащих зараженную игру. После запуска на компьютер жертвы устанавливается скрытый вредоносный модуль. Несколько дней он никак не проявляет себя, а затем загружает дополнительную полезную нагрузку, которая завершает компрометацию устройства.


После этого операторы Argamal могут удаленно выполнять команды на зараженной машине, делать скриншоты, управлять курсором, архивировать файлы и отправлять их на свои серверы, а также перезагружать или выключать систему. Фактически речь идет о полноценном RAT с широкими возможностями для кражи данных и дальнейшего развития атаки.


Подробный технический анализ малвари показал, что Argamal может закрепляться в системе, собирать информацию о защитном ПО на устройстве и загружать новые модули с управляющих серверов. По мнению исследователей, основная цель этой кампании — кража данных и учетных записей, однако возможности трояна позволяют выполнять практически любые вредоносные действия в зараженной системе.


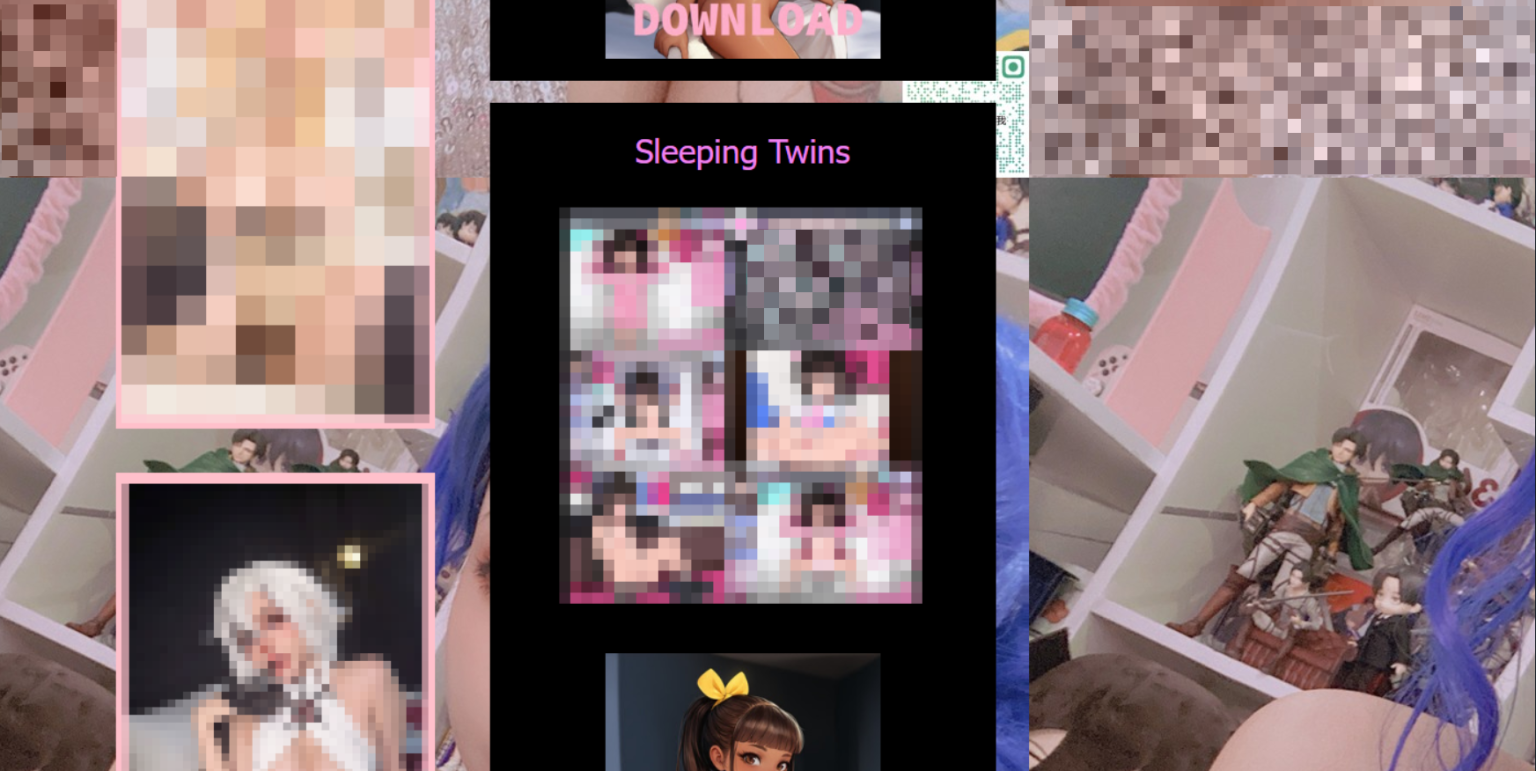
Эксперты обнаружили сразу несколько сайтов, публиковавших скриншоты из игр для взрослых и ссылки на их скачивание. Сами файлы размещались на PixelDrain — бесплатном файлообменнике, который злоумышленники нередко используют для распространения малвари. Кроме того, зараженные игры были замечены на торрент-трекерах.
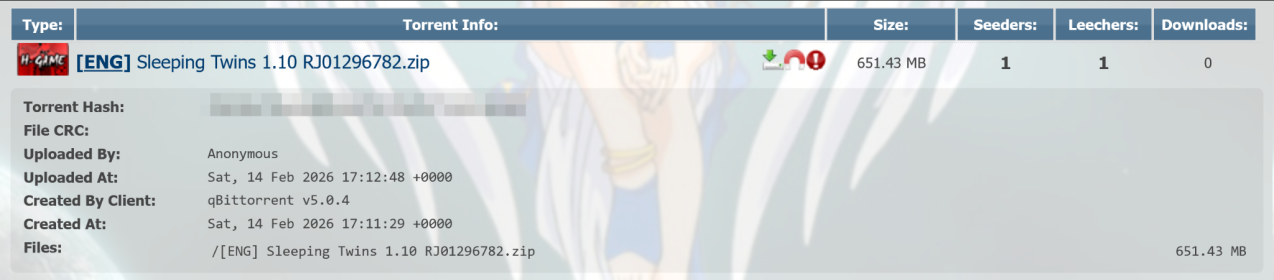


В некоторых случаях вредоносный код был внедрен непосредственно в игровые файлы, и троян загружался через модифицированные компоненты. Также специалисты обнаружили образец, замаскированный под чит, который распространялся на одном из игровых форумов.


Согласно отчету исследователей, эта кампания активна уже не первый год. Анализ показал, что отдельные элементы вредоносной цепочки использовались как минимум с 2024 года. За это время Argamal успел неоднократно обновиться: злоумышленники меняли инфраструктуру, исправляли ошибки и добавляли трояну новые возможности.


«Злоумышленники регулярно используют контент, связанный с играми, и неофициальные площадки для распространения вредоносных программ, зная, что многие скачивают файлы из непроверенных источников. В ходе нашего анализа мы наблюдали, как вредоносная программа активно обновлялась, приобретая новые функции и претерпевая изменения в инфраструктуре. Это свидетельствует о том, что кампания продолжается и, вероятно, будет развиваться дальше. Сегодня создание вредоносного ПО значительно упростилось благодаря широкой доступности подробных руководств, инструментов и средств автоматизации, поэтому мы рекомендуем скачивать любые программы только из официальных источников», — отмечает руководитель Kaspersky GReAT в России Дмитрий Галов.


На основании комментариев в коде, особенностей инфраструктуры и других артефактов исследователи предполагают, что за разработкой вредоносной цепочки могут стоять испаноговорящие злоумышленники. Впрочем, эту атрибуцию специалисты оценивают лишь с умеренной степенью уверенности.
Исследователи из «Лаборатории Касперского» обнаружили новую вредоносную кампанию: злоумышленники распространяют RAT Argamal через хентай-игры, торрент-трекеры и игровые форумы. Больше трети всех заражений (38%) пришлось на пользователей из России. Эксперты рассказывают, что весной 2026 года было выявлено, что злоумышленники распространяют ранее неизвестный троян удаленного доступа Argamal, который после заражения предоставляет атакующим практически полный контроль над системой. По данным компании, вредонос был обнаружен на устройствах сотен пользователей в разных странах, включая Россию, Бразилию, Германию и Вьетнам. Атаки начинаются с архивов, содержащих зараженную игру. После запуска на компьютер жертвы устанавливается скрытый вредоносный модуль. Несколько дней он никак не проявляет себя, а затем загружает дополнительную полезную нагрузку, которая завершает компрометацию устройства. После этого операторы Argamal могут удаленно выполнять команды на зараженной машине, делать скриншоты, управлять курсором, архивировать файлы и отправлять их на свои серверы, а также перезагружать или выключать систему. Фактически речь идет о полноценном RAT с широкими возможностями для кражи данных и дальнейшего развития атаки. Подробный технический анализ малвари показал, что Argamal может закрепляться в системе, собирать информацию о защитном ПО на устройстве и загружать новые модули с управляющих серверов. По мнению исследователей, основная цель этой кампании — кража данных и учетных записей, однако возможности трояна позволяют выполнять практически любые вредоносные действия в зараженной системе. Эксперты обнаружили сразу несколько сайтов, публиковавших скриншоты из игр для взрослых и ссылки на их скачивание. Сами файлы размещались на PixelDrain — бесплатном файлообменнике, который злоумышленники нередко используют для распространения малвари. Кроме того, зараженные игры были замечены на торрент-трекерах. В некоторых случаях вредоносный код был внедрен непосредственно в игровые файлы, и троян загружался через модифицированные компоненты. Также специалисты обнаружили образец, замаскированный под чит, который распространялся на одном из игровых форумов. Согласно отчету исследователей, эта кампания активна уже не первый год. Анализ показал, что отдельные элементы вредоносной цепочки использовались как минимум с 2024 года. За это время Argamal успел неоднократно обновиться: злоумышленники меняли инфраструктуру, исправляли ошибки и добавляли трояну новые возможности. «Злоумышленники регулярно используют контент, связанный с играми, и неофициальные площадки для распространения вредоносных программ, зная, что многие скачивают файлы из непроверенных источников. В ходе нашего анализа мы наблюдали, как вредоносная программа активно обновлялась, приобретая новые функции и претерпевая изменения в инфраструктуре. Это свидетельствует о том, что кампания продолжается и, вероятно, будет развиваться дальше. Сегодня создание вредоносного ПО значительно упростилось благодаря широкой доступности подробных руководств, инструментов и средств автоматизации, поэтому мы рекомендуем скачивать любые программы только из официальных источников», — отмечает руководитель Kaspersky GReAT в России Дмитрий Галов. На основании комментариев в коде, особенностей инфраструктуры и других артефактов исследователи предполагают, что за разработкой вредоносной цепочки могут стоять испаноговорящие злоумышленники. Впрочем, эту атрибуцию специалисты оценивают лишь с умеренной степенью уверенности.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: