Google: хакеры используют Gemini на всех этапах атак и пытаются заниматься дистилляцией - «Новости» » Интернет технологии
sitename
США ввели санкции против семи TRON-адресов, связанных со взломами банкоматов - «Новости»
Компания MetaMask пострадала от киберинцидента, затронувшего часть инфраструктуры - «Новости»
16-летний исследователь обнаружил баг в системе аутентификации Microsoft Titan - «Новости»
Из кадровой базы Пентагона утекли данные почти 3 млн человек - «Новости»
Новая атака снижает стойкость RSA и не требует факторизации - «Новости»
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Google: хакеры используют Gemini на всех этапах атак и пытаются заниматься дистилляцией - «Новости»

Команда Google Threat Intelligence Group (GTIG) опубликовала отчет о масштабных злоупотреблениях большой языковой моделью Gemini. По данным корпорации, злоумышленники используют ИИ на всех этапах своих атак — от разведки до эксфильтрации данных. Более того, отдельные группы пытаются клонировать саму модель с помощью дистилляции, генерируя по 100 000 запросов.


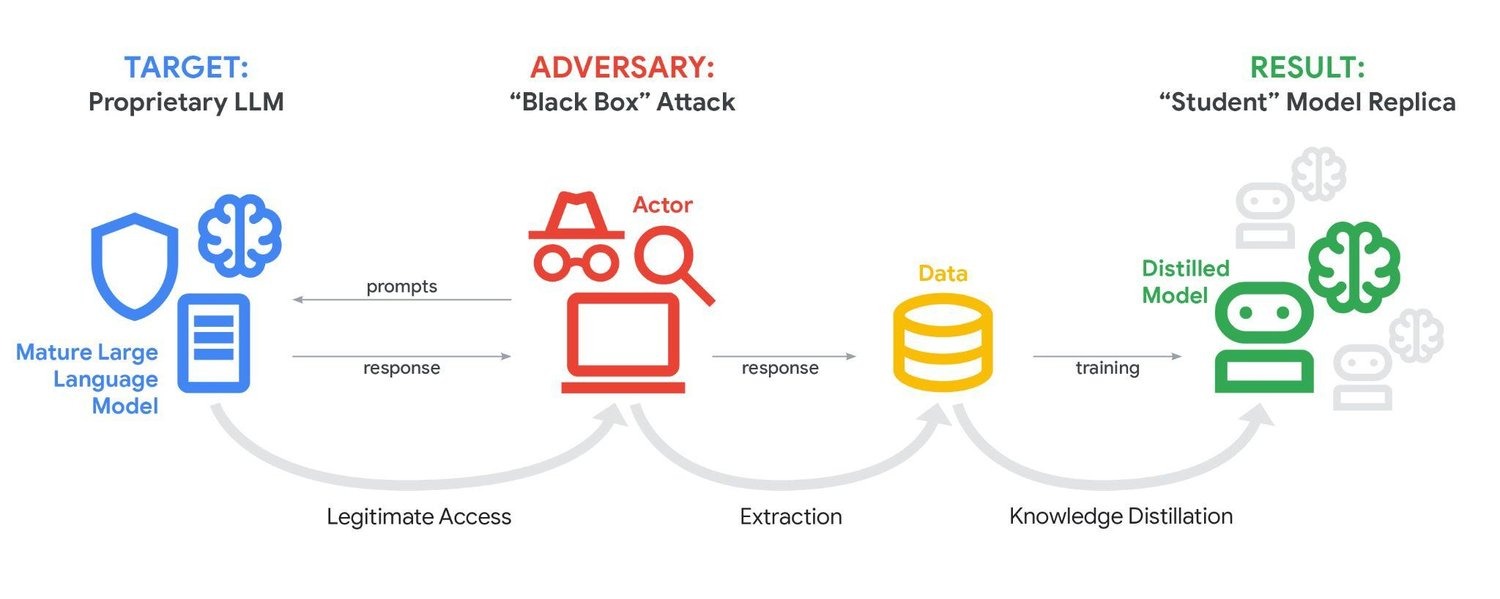
Аналитики Google пишут, что зафиксировали попытки извлечения знаний из Gemini через массовые запросы. В одном из случаев атакующие отправили модели более 100 000 промптов на разных языках, собирая ответы для обучения собственной, более дешевой копии, воспроизводящей процессы принятия решений для имитации функциональности.


Такая практика называется дистилляцией и представляет собой серьезную коммерческую и конкурентную проблему защиты интеллектуальной собственности. Принцип прост: вместо того чтобы тратить миллиарды долларов и годы на обучение собственной LLM, злоумышленники пытаются использовать уже существующую модель как шорткат. Атакующие бомбардируют Gemini тысячами тщательно подобранных промптов, собирают все ответы, а затем используют полученные данные для тренировки меньшей и более дешевой модели.


Также специалисты GTIG отмечают, что «правительственные» хак-группы из Китая (APT31, Temp.HEX), Ирана (APT42), Северной Кореи (UNC2970) и России активно используют Gemini для поддержки всех стадий своих атак — от разведки и создания фишинговых приманок до разработки управляющей инфраструктуры и кражи данных.


К примеру, китайские хакеры притворялись ИБ-экспертом, чтобы попросить Gemini автоматизировать анализ уязвимостей и предоставить целевые планы тестирования в рамках вымышленного сценария. В Google отмечают, что одна из группировок тестировала инструментарий Hexstrike MCP и просила модель анализировать удаленное выполнение кода, техники обхода WAF и результаты SQL-инжекций против конкретных американских целей.


В свою очередь, иранская APT42 использовала LLM для социальной инженерии, а также как платформу для ускорения создания кастомных вредоносных инструментов — от отладки до генерации кода и изучения техник эксплуатации.


Также аналитики зафиксировали использование ИИ для внедрения новых возможностей в существующие семейства малвари, включая фишинг-кит CoinBait и загрузчик малвари HonestCue.


CoinBait представляет собой фишинговый набор, обернутый в SPA на React и маскирующийся под криптовалютный обменник для сбора учетных данных. Артефакты в коде указывают на то, что его разработка велась с использованием ИИ. К примеру, одним из признаков использования LLM являются сообщения с префиксом «Analytics:».


Исследователи GTIG полагают, что эта малварь была создана с использованием платформы Lovable AI, поскольку разработчик использовал клиент Lovable Supabase и приложение lovable.app.


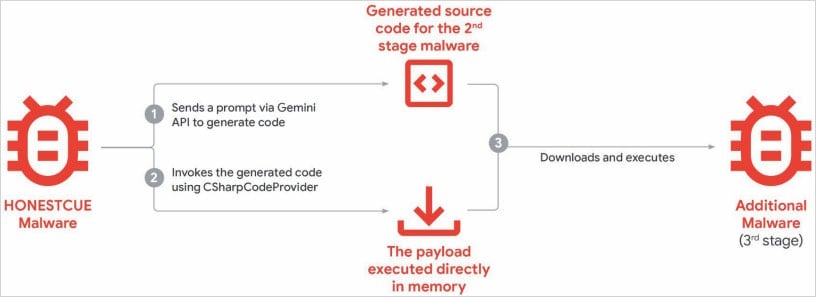
Загрузчик HonestCue, в свою очередь, представляет собой PoC-фреймворк, который использует Gemini API для генерации кода на C# для второй стадии малвари, а затем компилирует и исполняет пейлоады в памяти.


Специалисты Google подчеркивают, что уже заблокировали аккаунты и инфраструктуру всех обнаруженных злоумышленников, а также внедрили новые защитные меры в классификаторы, чтобы усложнить подобные атаки в будущем.
Команда Google Threat Intelligence Group (GTIG) опубликовала отчет о масштабных злоупотреблениях большой языковой моделью Gemini. По данным корпорации, злоумышленники используют ИИ на всех этапах своих атак — от разведки до эксфильтрации данных. Более того, отдельные группы пытаются клонировать саму модель с помощью дистилляции, генерируя по 100 000 запросов. Аналитики Google пишут, что зафиксировали попытки извлечения знаний из Gemini через массовые запросы. В одном из случаев атакующие отправили модели более 100 000 промптов на разных языках, собирая ответы для обучения собственной, более дешевой копии, воспроизводящей процессы принятия решений для имитации функциональности. Такая практика называется дистилляцией и представляет собой серьезную коммерческую и конкурентную проблему защиты интеллектуальной собственности. Принцип прост: вместо того чтобы тратить миллиарды долларов и годы на обучение собственной LLM, злоумышленники пытаются использовать уже существующую модель как шорткат. Атакующие бомбардируют Gemini тысячами тщательно подобранных промптов, собирают все ответы, а затем используют полученные данные для тренировки меньшей и более дешевой модели. Также специалисты GTIG отмечают, что «правительственные» хак-группы из Китая (APT31, Temp.HEX), Ирана (APT42), Северной Кореи (UNC2970) и России активно используют Gemini для поддержки всех стадий своих атак — от разведки и создания фишинговых приманок до разработки управляющей инфраструктуры и кражи данных. К примеру, китайские хакеры притворялись ИБ-экспертом, чтобы попросить Gemini автоматизировать анализ уязвимостей и предоставить целевые планы тестирования в рамках вымышленного сценария. В Google отмечают, что одна из группировок тестировала инструментарий Hexstrike MCP и просила модель анализировать удаленное выполнение кода, техники обхода WAF и результаты SQL-инжекций против конкретных американских целей. В свою очередь, иранская APT42 использовала LLM для социальной инженерии, а также как платформу для ускорения создания кастомных вредоносных инструментов — от отладки до генерации кода и изучения техник эксплуатации. Также аналитики зафиксировали использование ИИ для внедрения новых возможностей в существующие семейства малвари, включая фишинг-кит CoinBait и загрузчик малвари HonestCue. CoinBait представляет собой фишинговый набор, обернутый в SPA на React и маскирующийся под криптовалютный обменник для сбора учетных данных. Артефакты в коде указывают на то, что его разработка велась с использованием ИИ. К примеру, одним из признаков использования LLM являются сообщения с префиксом «Analytics:». Исследователи GTIG полагают, что эта малварь была создана с использованием платформы Lovable AI, поскольку разработчик использовал клиент Lovable Supabase и приложение lovable.app. Загрузчик HonestCue, в свою очередь, представляет собой PoC-фреймворк, который использует Gemini API для генерации кода на C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: