










В npm нашли фейковый API WhatsApp, который ворует сообщения, контакты и токены - «Новости» » Интернет технологии
sitename
Китайцы подсели на генеративный ИИ — его использует каждый второй житель Поднебесной - «Новости сети»
OpenAI представила Dots — ИИ-агентов с собственными компьютерами, которые могут работать круглосуточно без пользователя - «Новости сети»
Вышла Windows 11 26H2 — без значительных изменений, но и без проблем с совместимостью - «Новости сети»
OpenAI отвязала Codex от компьютера разработчика — ИИ получил постоянные облачные рабочие пространства - «Новости сети»
OpenAI бросила вызов Microsoft — ChatGPT получил свой пакет офисных приложений - «Новости сети»
Роскомнадзор рекомендовал операторам проверить роутеры MikroTik у абонентов - «Новости сети»
Intel 18A вскрыли под микроскопом: новые транзисторы есть, но TSMC всё ещё впереди - «Новости сети»
Агенты OpenAI предпринимали попытки атаки на один из сайтов ООН на протяжении нескольких месяцев - «Новости сети»
Из-за водяных знаков LLM могут стать уязвимее к промпт-инжектам - «Новости»
Северокорейские хакеры похитили 387,5 млн долларов США у биржи Bitget - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » В npm нашли фейковый API WhatsApp, который ворует сообщения, контакты и токены - «Новости»

В репозитории npm обнаружили вредоносный пакет, маскирующийся под легитимную библиотеку для работы с WhatsApp Web API. Малварь похищала переписку пользователей, выгружала контакты и давала атакующим доступ к аккаунтам жертв.


Пакет lotusbail — форк популярного проекта WhiskeySockets Baileys — существовал в репозитории минимум полгода и набрал свыше 56 000 загрузок. При этом он действительно предоставлял заявленную функциональность, что помогало ему оставаться незамеченным.
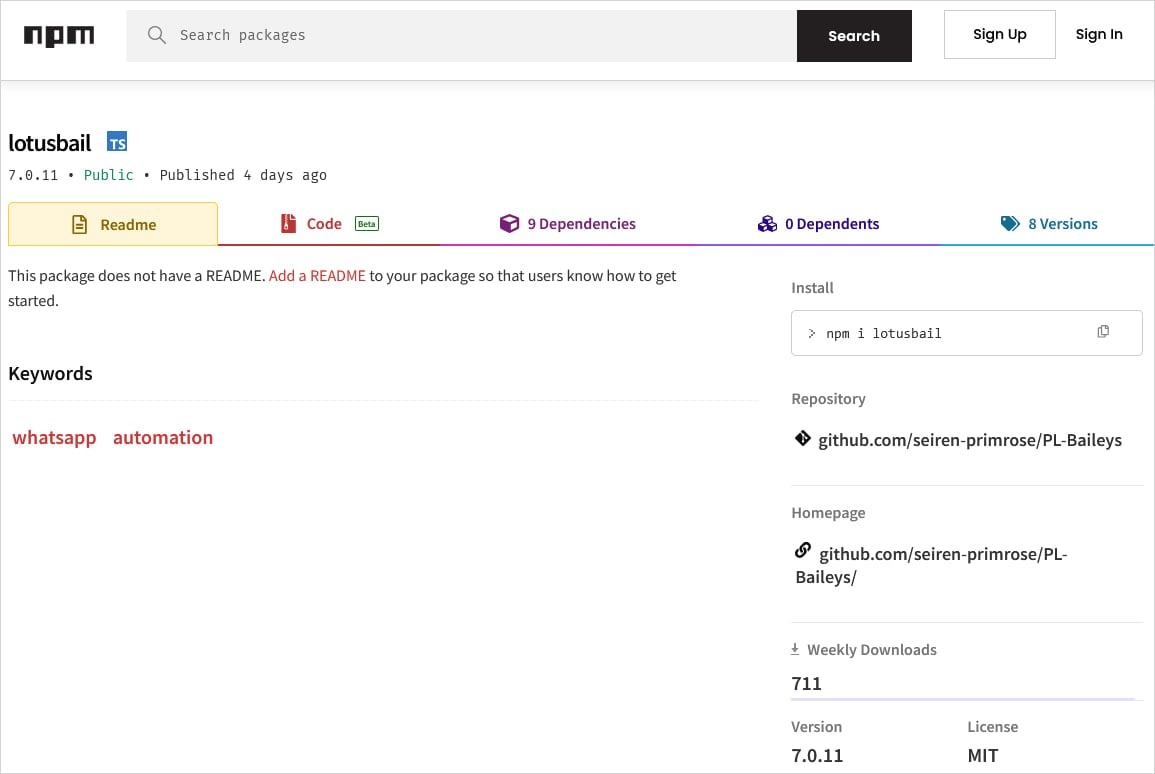


Специалисты из компании Koi Security, обнаружившие угрозу, пишут, что малварь похищала токены аутентификации WhatsApp и ключи сессий, перехватывала все входящие и исходящие сообщения, а также выгружала списки контактов, медиафайлы и документы.


«Пакет оборачивает легитимный WebSocket-клиент, который взаимодействует с WhatsApp. В результате каждое сообщение, проходящее через приложение, сначала попадает во враппер малвари, — объясняют исследователи. — Когда пользователь проходит аутентификацию, враппер перехватывает учетные данные. Когда приходят сообщения — он их считывает. Когда пользователь отправляет сообщения — он их записывает».


Украденные данные шифровались с помощью кастомной реализации RSA и нескольких слоев обфускации: манипуляции Unicode, сжатие LZString и шифрования AES. После этого информация уходила на серверы атакующих.


Помимо кражи данных, lotusbail мог привязывать устройство злоумышленника к WhatsApp-аккаунту жертвы через механизм сопряжения девайсов. Это давало атакующим постоянный доступ даже после удаления вредоносного пакета (до тех пор, пока пользователь вручную не отвяжет чужое устройство в настройках мессенджера).


По данным исследователей, в коде lotusbail использовались 27 разных ловушек с бесконечными циклами, которые сильно усложняли анализ малвари. Вероятно, именно это помогло вредоносу так долго оставаться незамеченным.


Разработчикам, которые использовали вредоносный пакет, рекомендуется как можно скорее удалить его из системы и проверить свои WhatsApp-аккаунты на наличие привязанных посторонних устройств.


Эксперты Koi Security подчеркивают: простого изучения исходного кода недостаточно, чтобы выявить подобные угрозы. Нужно отслеживать поведение приложения в рантайме, анализировать подозрительные исходящие соединения и активность во время процессов аутентификации при добавлении новых зависимостей.
В репозитории npm обнаружили вредоносный пакет, маскирующийся под легитимную библиотеку для работы с WhatsApp Web API. Малварь похищала переписку пользователей, выгружала контакты и давала атакующим доступ к аккаунтам жертв. Пакет lotusbail — форк популярного проекта WhiskeySockets Baileys — существовал в репозитории минимум полгода и набрал свыше 56 000 загрузок. При этом он действительно предоставлял заявленную функциональность, что помогало ему оставаться незамеченным. Специалисты из компании Koi Security, обнаружившие угрозу, пишут, что малварь похищала токены аутентификации WhatsApp и ключи сессий, перехватывала все входящие и исходящие сообщения, а также выгружала списки контактов, медиафайлы и документы. «Пакет оборачивает легитимный WebSocket-клиент, который взаимодействует с WhatsApp. В результате каждое сообщение, проходящее через приложение, сначала попадает во враппер малвари, — объясняют исследователи. — Когда пользователь проходит аутентификацию, враппер перехватывает учетные данные. Когда приходят сообщения — он их считывает. Когда пользователь отправляет сообщения — он их записывает». Украденные данные шифровались с помощью кастомной реализации RSA и нескольких слоев обфускации: манипуляции Unicode, сжатие LZString и шифрования AES. После этого информация уходила на серверы атакующих. Помимо кражи данных, lotusbail мог привязывать устройство злоумышленника к WhatsApp-аккаунту жертвы через механизм сопряжения девайсов. Это давало атакующим постоянный доступ даже после удаления вредоносного пакета (до тех пор, пока пользователь вручную не отвяжет чужое устройство в настройках мессенджера). По данным исследователей, в коде lotusbail использовались 27 разных ловушек с бесконечными циклами, которые сильно усложняли анализ малвари. Вероятно, именно это помогло вредоносу так долго оставаться незамеченным. Разработчикам, которые использовали вредоносный пакет, рекомендуется как можно скорее удалить его из системы и проверить свои WhatsApp-аккаунты на наличие привязанных посторонних устройств. Эксперты Koi Security подчеркивают: простого изучения исходного кода недостаточно, чтобы выявить подобные угрозы. Нужно отслеживать поведение приложения в рантайме, анализировать подозрительные исходящие соединения и активность во время процессов аутентификации при добавлении новых зависимостей.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: