Группировка Bloody Wolf взломала не менее 400 организаций России и СНГ с помощью NetSupport - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группировка Bloody Wolf взломала не менее 400 организаций России и СНГ с помощью NetSupport - «Новости»

Эксперты компании BI.ZONE обнаружили новую кампанию группировки Bloody Wolf, нацеленную на российские организации. Среди пострадавших отраслей — финансовый сектор, ритейл, IT, транспорт и логистика. В этих атаках злоумышленники заменили коммерческий троян STRRAT на легитимное средство удаленного доступа NetSupport и смогли получить доступ к IT-инфраструктурам как минимум 400 организаций.


В декабре 2024 года специалисты обнаружили кампанию Bloody Wolf, нацеленную на организации в Казахстане. Как и раньше, злоумышленники рассылали фишинговые письма с документами PDF, замаскированными под предупреждения об устранении нарушений.


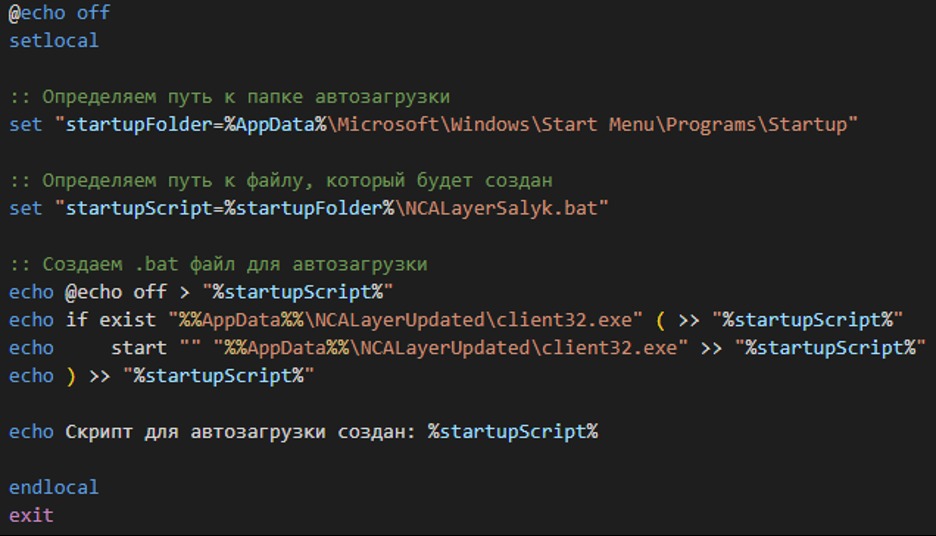
Такие документы содержали фишинговые ссылки, по которым жертва могла загрузить вредоносный файл JAR — NCALayerUpdatedRU.jar, представляющий собой загрузчик основной полезной нагрузки. В ее роли на этот раз выступал легитимный инструмент NetSupport версии 11.42, который закреплялся в зараженной системе с помощью файла run.bat, содержимое которого можно увидеть ниже.


Ретроспективный анализ активности группировки позволил обнаружить практически аналогичную кампанию, но уже нацеленную на российские организации. Как и в случае с Казахстаном, злоумышленники использовали фишинговые письма для распространения документов PDF, замаскированных, к примеру, под решения о привлечении к ответственности за совершение налогового правонарушения.
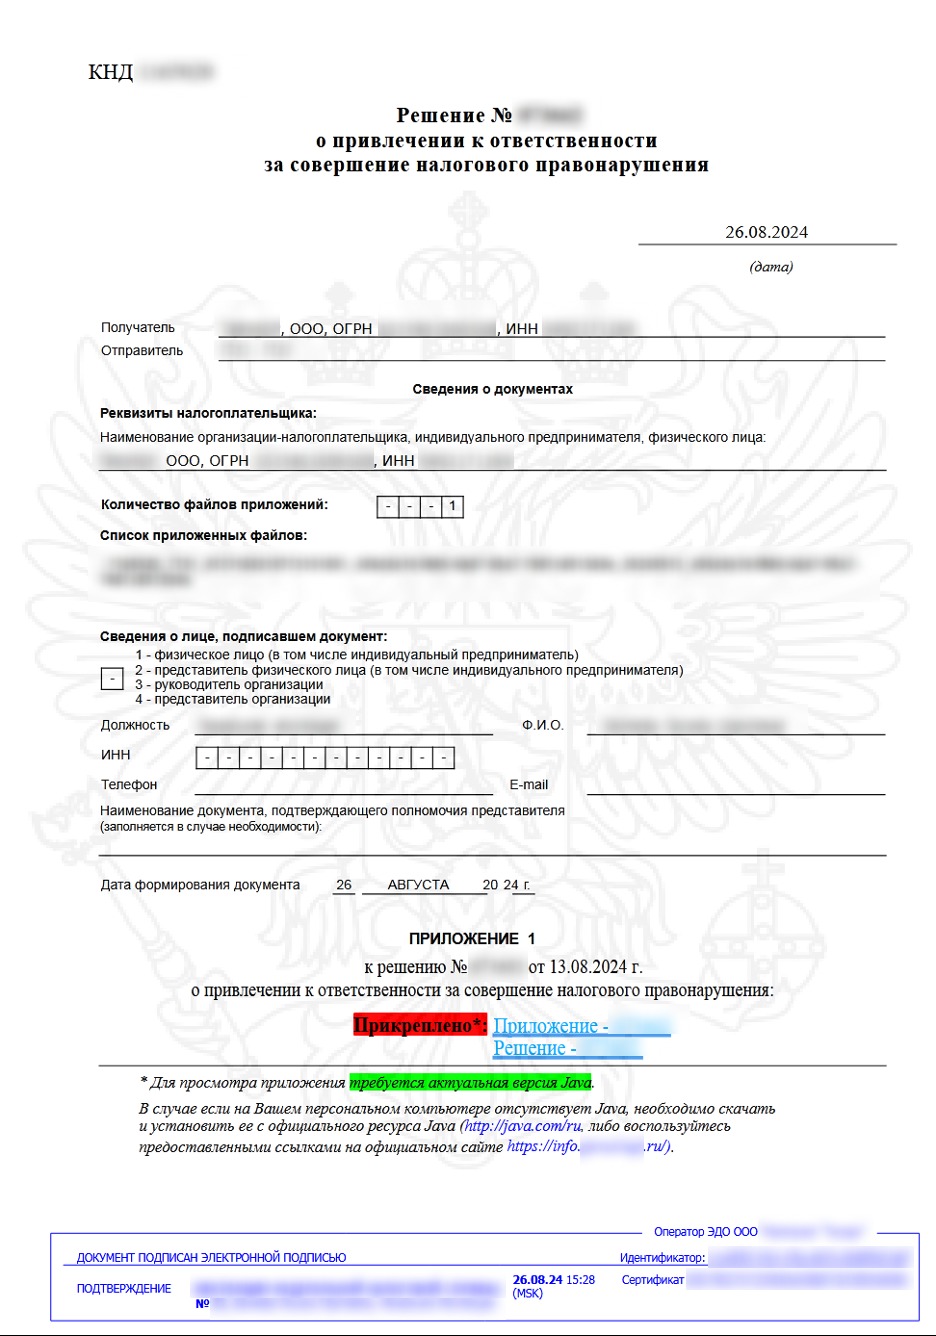


В данном случае загрузчик точно так же загружал в систему жертвы NetSupport, вместо привычной малвари  STRRAT, позволяющей удаленно выполнять команды на скомпрометированной машине, управлять файлами и так далее.


«Чтобы повысить результативность атак, кластер Bloody Wolf заменил вредоносное ПО STRRAT на средство удаленного доступа NetSupport. Поскольку это легитимный инструмент, традиционные средства защиты могут его не обнаружить. Кроме того, злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве. Подобный фишинг встречается лишь в 10% случаев: обычно киберпреступники делают ставку на массовость, а не на качество», — комментирует Олег Скулкин, руководитель BI.ZONE Threat Intelligence.


Эксперты компании BI.ZONE обнаружили новую кампанию группировки Bloody Wolf, нацеленную на российские организации. Среди пострадавших отраслей — финансовый сектор, ритейл, IT, транспорт и логистика. В этих атаках злоумышленники заменили коммерческий троян STRRAT на легитимное средство удаленного доступа NetSupport и смогли получить доступ к IT-инфраструктурам как минимум 400 организаций. В декабре 2024 года специалисты обнаружили кампанию Bloody Wolf, нацеленную на организации в Казахстане. Как и раньше, злоумышленники рассылали фишинговые письма с документами PDF, замаскированными под предупреждения об устранении нарушений. Такие документы содержали фишинговые ссылки, по которым жертва могла загрузить вредоносный файл JAR — NCALayerUpdatedRU.jar, представляющий собой загрузчик основной полезной нагрузки. В ее роли на этот раз выступал легитимный инструмент NetSupport версии 11.42, который закреплялся в зараженной системе с помощью файла run.bat, содержимое которого можно увидеть ниже. Ретроспективный анализ активности группировки позволил обнаружить практически аналогичную кампанию, но уже нацеленную на российские организации. Как и в случае с Казахстаном, злоумышленники использовали фишинговые письма для распространения документов PDF, замаскированных, к примеру, под решения о привлечении к ответственности за совершение налогового правонарушения. В данном случае загрузчик точно так же загружал в систему жертвы NetSupport, вместо привычной малвари STRRAT, позволяющей удаленно выполнять команды на скомпрометированной машине, управлять файлами и так далее. «Чтобы повысить результативность атак, кластер Bloody Wolf заменил вредоносное ПО STRRAT на средство удаленного доступа NetSupport. Поскольку это легитимный инструмент, традиционные средства защиты могут его не обнаружить. Кроме того, злоумышленники сделали письмо довольно убедительным: вложенный файл содержал правовую информацию о жертве. Подобный фишинг встречается лишь в 10% случаев: обычно киберпреступники делают ставку на массовость, а не на качество», — комментирует Олег Скулкин, руководитель BI.ZONE Threat Intelligence.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: