










Группа Lazarus атакует Python-разработчиков с помощью фейковых тестовых заданий - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Группа Lazarus атакует Python-разработчиков с помощью фейковых тестовых заданий - «Новости»

Аналитики ReversingLabs предупреждают, что участники северокорейской хак-группы Lazarus выдают себя за рекрутеров и предлагают Python-разработчикам пройти тестовые задания, якобы связанные с разработкой фальшивого менеджера паролей. На самом деле никакого менеджера паролей нет, и такие задания содержат малварь.


По словам исследователей, атаки являются частью кампании VMConnect, обнаруженной еще в августе 2023 года. Тогда злоумышленники тоже атаковали разработчиков, но делали это с помощью вредоносных пакетов Python, загруженных в репозиторий PyPI.


Согласно отчету ReversingLabs, специалисты которой отслеживают эту кампанию более года, теперь участники Lazarus размещают свои вредоносные проекты на GitHub, и там же жертвы могут найти файлы README с инструкциями по выполнению «тестового задания». Причем инструкции написаны таким образом, чтобы все выглядело профессионально, легитимно, а также создавалось впечатление срочности.
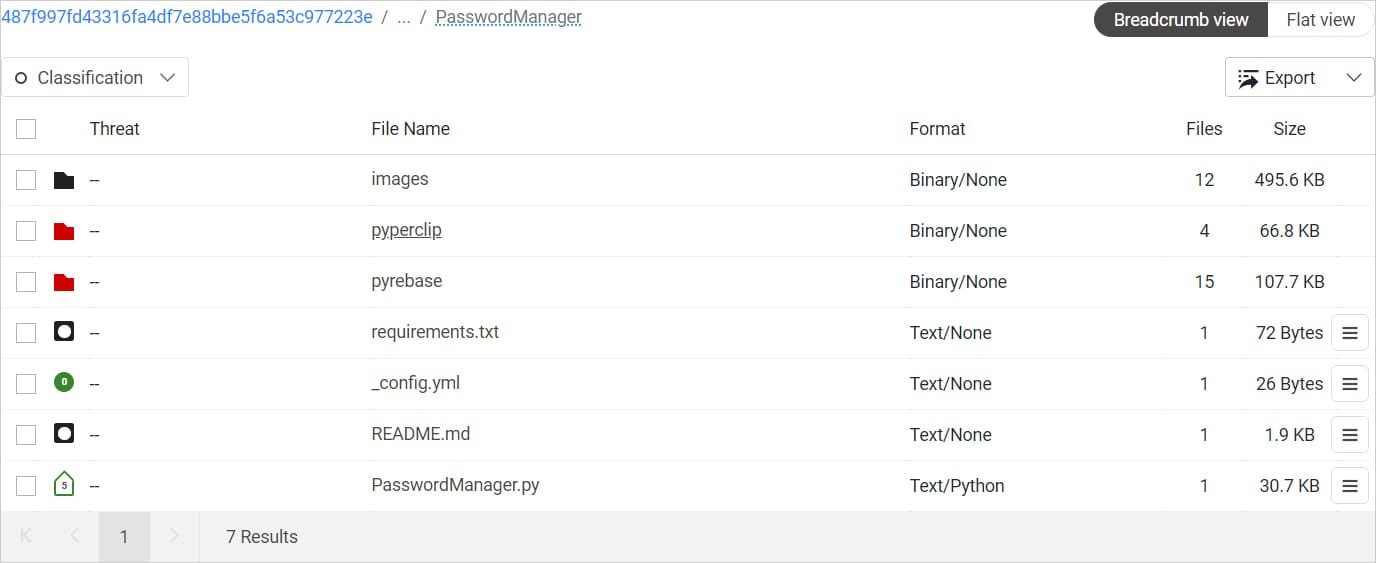


Проект хакеров на GitHub

При этом атакующие выдают себя за крупные американские банки, включая Capital One и Rookery Capital Limited, чтобы привлечь внимание кандидатов, и вероятно, предлагают соискателям привлекательные условия и пакеты услуг. Пострадавшие рассказали исследователям, что обычно участники Lazarus связываются со своими целями через LinkedIn.


В качестве тестового задания злоумышленники предлагали своим жертвам найти ошибку в фейковом менеджере паролей, прислать свое решение и предоставить скриншоты в качестве proof-of-concept.


В README-файле этого «тестового задания» жертвам предлагалось сначала запустить вредоносное приложение менеджера паролей (PasswordManager.py) в своей системе, а затем приступить к поиску багов и их исправлению.
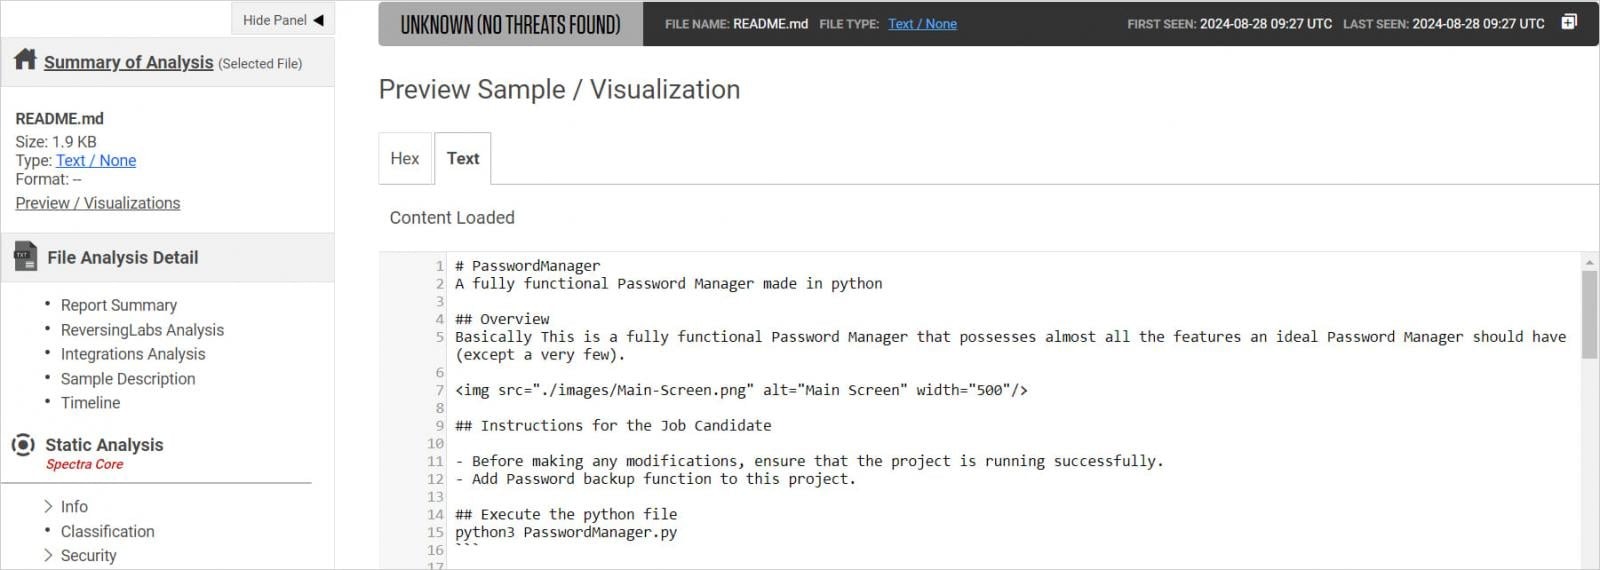


README-файл

Если пользователь не замечал подвоха и запускал файл, тот вызывал выполнение обфусцированного base64 модуля, скрытого в файлах _init_.py библиотек pyperclip и pyrebase. Обфусцированная строка представляла собой загрузчик малвари, который связывался со своим управляющим сервером и ожидал дальнейших команд.


Чтобы убедиться, что пользователи не станут проверять файлы проекта на наличие малвари или обфусцированного кода, инструкции в файле README предписывали выполнить задание быстро: на сборку проекта давалось 5 минут, 15 минут на внедрение патча и еще 10 минут на отправку итогового результата «рекрутеру».
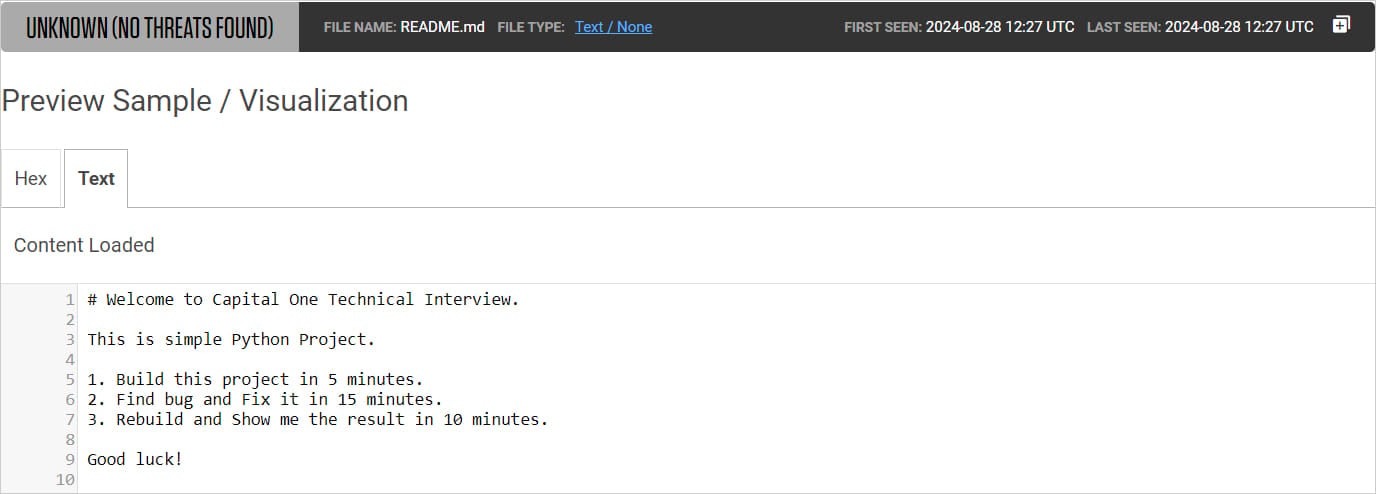


Якобы все это должно было подтвердить опыт жертвы в области работе с Python-проектами и GitHub, но на самом деле, хакеры просто вынуждали пользователей отказаться от любых проверок безопасности, которые могли бы выявить вредоносный код.


Исследователи отмечают, что эта кампания была активна по состоянию на 31 июля 2024 года, и остается активной до сих пор.
Аналитики ReversingLabs предупреждают, что участники северокорейской хак-группы Lazarus выдают себя за рекрутеров и предлагают Python-разработчикам пройти тестовые задания, якобы связанные с разработкой фальшивого менеджера паролей. На самом деле никакого менеджера паролей нет, и такие задания содержат малварь. По словам исследователей, атаки являются частью кампании VMConnect, обнаруженной еще в августе 2023 года. Тогда злоумышленники тоже атаковали разработчиков, но делали это с помощью вредоносных пакетов Python, загруженных в репозиторий PyPI. Согласно отчету ReversingLabs, специалисты которой отслеживают эту кампанию более года, теперь участники Lazarus размещают свои вредоносные проекты на GitHub, и там же жертвы могут найти файлы README с инструкциями по выполнению «тестового задания». Причем инструкции написаны таким образом, чтобы все выглядело профессионально, легитимно, а также создавалось впечатление срочности. Проект хакеров на GitHub При этом атакующие выдают себя за крупные американские банки, включая Capital One и Rookery Capital Limited, чтобы привлечь внимание кандидатов, и вероятно, предлагают соискателям привлекательные условия и пакеты услуг. Пострадавшие рассказали исследователям, что обычно участники Lazarus связываются со своими целями через LinkedIn. В качестве тестового задания злоумышленники предлагали своим жертвам найти ошибку в фейковом менеджере паролей, прислать свое решение и предоставить скриншоты в качестве proof-of-concept. В README-файле этого «тестового задания» жертвам предлагалось сначала запустить вредоносное приложение менеджера паролей (PasswordManager.py) в своей системе, а затем приступить к поиску багов и их исправлению. README-файл Если пользователь не замечал подвоха и запускал файл, тот вызывал выполнение обфусцированного base64 модуля, скрытого в файлах _init_.py библиотек pyperclip и pyrebase. Обфусцированная строка представляла собой загрузчик малвари, который связывался со своим управляющим сервером и ожидал дальнейших команд. Чтобы убедиться, что пользователи не станут проверять файлы проекта на наличие малвари или обфусцированного кода, инструкции в файле README предписывали выполнить задание быстро: на сборку проекта давалось 5 минут, 15 минут на внедрение патча и еще 10 минут на отправку итогового результата «рекрутеру». Якобы все это должно было подтвердить опыт жертвы в области работе с Python-проектами и GitHub, но на самом деле, хакеры просто вынуждали пользователей отказаться от любых проверок безопасности, которые могли бы выявить вредоносный код. Исследователи отмечают, что эта кампания была активна по состоянию на 31 июля 2024 года, и остается активной до сих пор.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: