Lazarus неоднократно взламывала неназванного разработчика ПО - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Lazarus неоднократно взламывала неназванного разработчика ПО - «Новости»

Специалисты «Лаборатории Касперского» выявили новую кампанию северокорейской хак-группы Lazarus — с использованием легитимного ПО, предназначенного для шифрования веб-коммуникаций с помощью цифровых сертификатов. В итоге был скомпрометирован неназванный поставщик программного обеспечения.


Исследователи отмечают, что уязвимости в неназванном легитимном ПО, которыми воспользовалась Lazarus, не были новыми. Однако, несмотря на неоднократные предупреждения разработчиков и выпущенные ими патчи, многие компании продолжали использовать уязвимый софт, что и позволяло злоумышленникам воспользоваться багам.


Сообщается, что для атак хакеры применяли сложные методы и «продвинутые техники обхода защитных средств», что в итоге вело к развертыванию малвари SIGNBT вместе с шелл-кодом, используемым для внедрения полезной нагрузки в память.
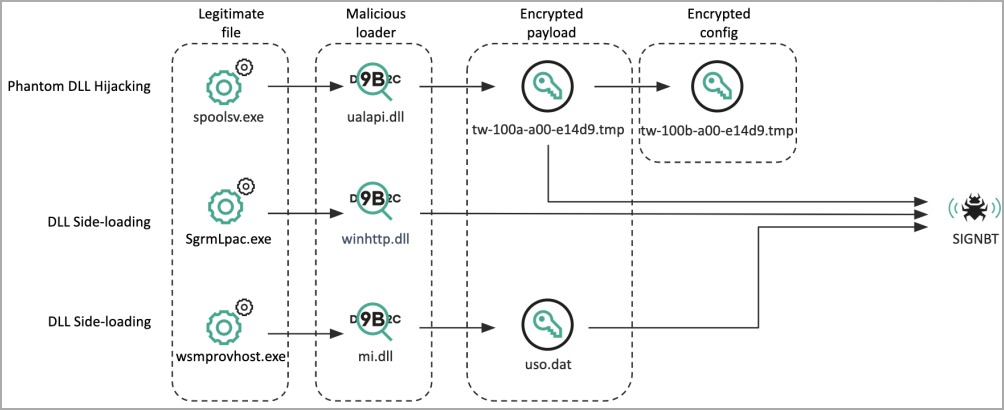


Для контроля над устройствами жертв злоумышленники в основном использовали малварь SIGNBT. Ее основная функция заключалась в установлении контакта с удаленным сервером хакеров и получении дальнейших команд для выполнения на зараженном хосте.


Также атакующие эксплуатировали уже известный инструмент LPEClient, который является инфостилером и загрузчиком вредоносного ПО. Ранее он был задействован в целевых атаках на подрядчиков оборонных предприятий, ядерных инженеров и криптовалютный сектор.


LPEClient играл ключевую роль в определении профиля жертвы и внедрения в систему других вредоносов. Причем отмечается, что аналогичным образом злоумышленники действовали и во время атаки на цепочку поставок, при взломе компании ЗСХ.
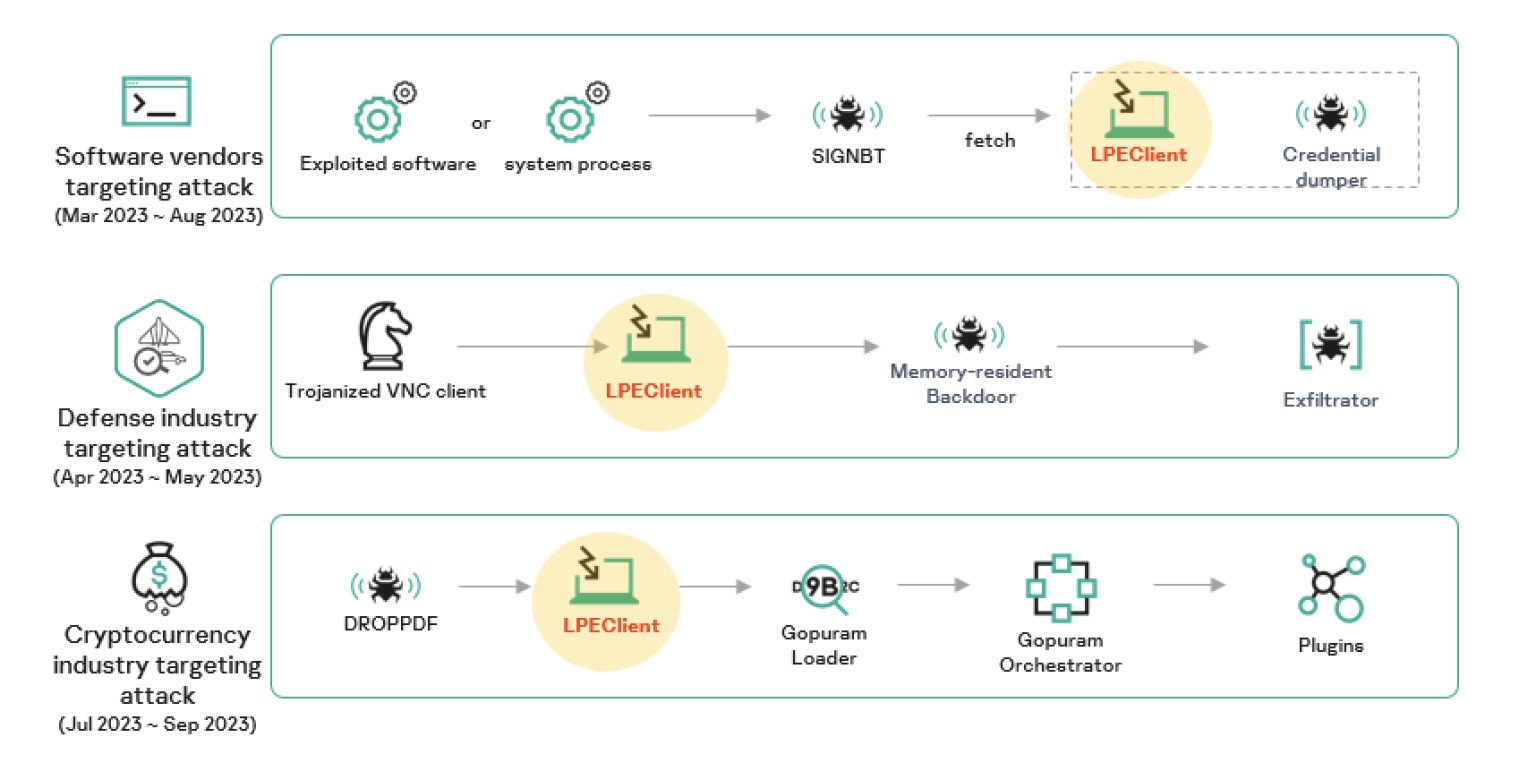


Различные атаки с использованием LPEClient

Как показал дальнейший анализ, малварь Lazarus неоднократно использовалось для атак на первоначальную жертву — неназванного поставщика программного обеспечения. Исследователи считают, что тот факт, что Lazarus несколько раз взломали одну и ту же жертву, указывает на то, что у злоумышленников была четкая цель, вероятно, заключающаяся в получении критически важных исходных кодов или нарушении цепочки поставок.


Отчет гласит, что хакеры регулярно эксплуатировали уязвимости в программном обеспечении компаний и расширяли спектр мишеней, нацеливаясь на организации, использующие неисправленные версии софта для шифрования веб-коммуникаций.


«Продолжающиеся атаки Lazarus — свидетельство того, что злоумышленники обладают серьезными техническими возможностями и сильной мотивацией. Они действуют по всему миру, целясь в разные организации из промышленного сектора, и используют для этого разнообразные методы. Угроза сохраняется и постоянно эволюционирует, что требует особой бдительности», — комментирует Сонгсу Парк (Seongsu Park), эксперт по кибербезопасности «Лаборатории Касперского».


Специалисты «Лаборатории Касперского» выявили новую кампанию северокорейской хак-группы Lazarus — с использованием легитимного ПО, предназначенного для шифрования веб-коммуникаций с помощью цифровых сертификатов. В итоге был скомпрометирован неназванный поставщик программного обеспечения. Исследователи отмечают, что уязвимости в неназванном легитимном ПО, которыми воспользовалась Lazarus, не были новыми. Однако, несмотря на неоднократные предупреждения разработчиков и выпущенные ими патчи, многие компании продолжали использовать уязвимый софт, что и позволяло злоумышленникам воспользоваться багам. Сообщается, что для атак хакеры применяли сложные методы и «продвинутые техники обхода защитных средств», что в итоге вело к развертыванию малвари SIGNBT вместе с шелл-кодом, используемым для внедрения полезной нагрузки в память. Для контроля над устройствами жертв злоумышленники в основном использовали малварь SIGNBT. Ее основная функция заключалась в установлении контакта с удаленным сервером хакеров и получении дальнейших команд для выполнения на зараженном хосте. Также атакующие эксплуатировали уже известный инструмент LPEClient, который является инфостилером и загрузчиком вредоносного ПО. Ранее он был задействован в целевых атаках на подрядчиков оборонных предприятий, ядерных инженеров и криптовалютный сектор. LPEClient играл ключевую роль в определении профиля жертвы и внедрения в систему других вредоносов. Причем отмечается, что аналогичным образом злоумышленники действовали и во время атаки на цепочку поставок, при взломе компании ЗСХ. Различные атаки с использованием LPEClient Как показал дальнейший анализ, малварь Lazarus неоднократно использовалось для атак на первоначальную жертву — неназванного поставщика программного обеспечения. Исследователи считают, что тот факт, что Lazarus несколько раз взломали одну и ту же жертву, указывает на то, что у злоумышленников была четкая цель, вероятно, заключающаяся в получении критически важных исходных кодов или нарушении цепочки поставок. Отчет гласит, что хакеры регулярно эксплуатировали уязвимости в программном обеспечении компаний и расширяли спектр мишеней, нацеливаясь на организации, использующие неисправленные версии софта для шифрования веб-коммуникаций. «Продолжающиеся атаки Lazarus — свидетельство того, что злоумышленники обладают серьезными техническими возможностями и сильной мотивацией. Они действуют по всему миру, целясь в разные организации из промышленного сектора, и используют для этого разнообразные методы. Угроза сохраняется и постоянно эволюционирует, что требует особой бдительности», — комментирует Сонгсу Парк (Seongsu Park), эксперт по кибербезопасности «Лаборатории Касперского».
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: