









280 Android-приложений заражены SpyAgent, который распознает и ворует данные с изображений - «Новости» » Интернет технологии
sitename
Впервые в оптоволокне свет столкнулся со звуком — квантовые компьютеры дождались прорыва - «Новости сети»
Яндекс Вебмастер восстанавливается — «Блог для вебмастеров»
ИИ поставил крест на традиционном реверс-инжиниринге игр — decomp.dev прекращает работу - «Новости сети»
Поддельный WhatsApp набрал в Google Play более 500 000 загрузок - «Новости сети»
Nvidia без спроса открыла ИИ-агентам доступ к управлению видеокартой и играми на ПК пользователя - «Новости сети»
Digital Foundry: похоже, в GTA VI наконец исправили проблему, которая преследовала игры Rockstar со времён GTA IV - «Новости сети»
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » 280 Android-приложений заражены SpyAgent, который распознает и ворует данные с изображений - «Новости»

Аналитики McAfee обнаружили, что как минимум 280 приложений для Android заражены вредоносом SpyAgent. Хакеры используют технологию оптического распознавания символов (OCR), воруя со скриншотов жертв фразы восстановления от криптовалютных кошельков.


Обычно фраза восстановления (она же seed-фраза) представляет собой серию из 12-24 слов, которая служит запасным ключом для криптовалютного кошелька. Такие фразы используются для восстановления доступа к криптокошельку и всем его средствам, например, в случае потери устройства, повреждения данных или переноса кошелька на новое устройство.


Поскольку seed-фразы состоят из множества слов, их сложно запомнить, и часто их рекомендуют сохранять, распечатывать и в целом хранить в надежном месте. В результате пользователи нередко делают скриншоты seed-фраз и сохраняют их как обычные изображения на своем устройстве.


На эту особенность поведения пользователей обратили внимание авторы малвари SpyAgent, которая использует OCR для восстановления seed-фраз с изображений, сохраненных на Android-устройствах.


Исследователи McAfee пишут, что обнаружили не менее 280 вредоносных APK со SpyAgent, которые распространялись за пределами Google Play (с помощью SMS и сообщений в социальных сетях).


Некоторые из этих приложений выдают себя за реально существующие правительственные службы Южной Кореи и Великобритании, официальные приложения банков, а также маскируются под приложения для знакомств и порносайты. Хотя в основном активность SpyAgent нацелена на пользователей из Южной Кореи, эксперты отмечают, что недавно угроза также распространилась на Великобританию.
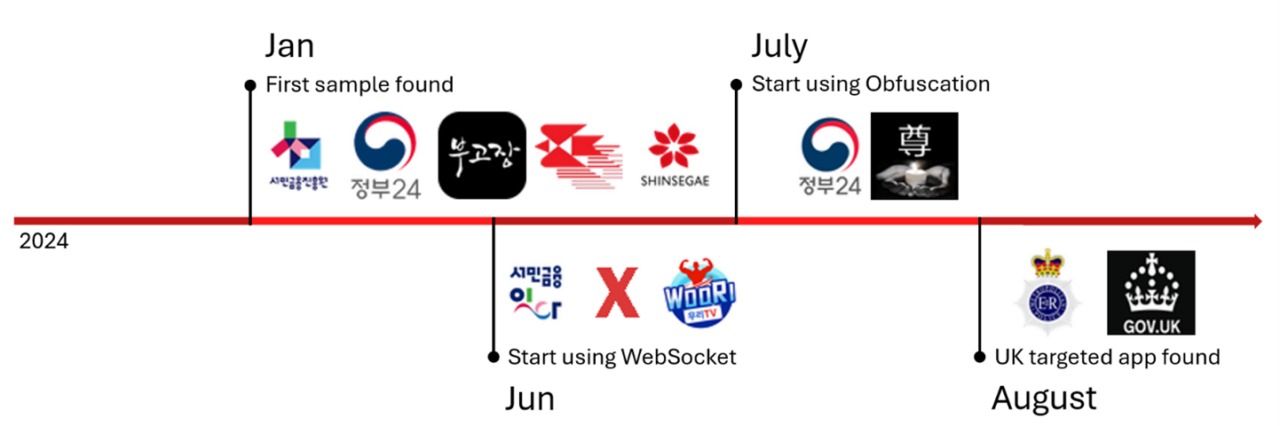


После заражения нового устройства SpyAgent передает на свой управляющий сервер следующую информацию:


  • список контактов жертвы (вероятно, для последующего распространения малвари через SMS);

  • входящие SMS-сообщения, в том числе содержащие одноразовые пароли;

  • изображения, хранящиеся на устройстве для OCR-сканирования;

  • общую информацию об устройстве.


Также SpyAgent может получать команды от своих операторов на изменение звуковых настроек устройства или отправку SMS-сообщений. Вероятно, это используется для рассылки фишинговых сообщений и распространения вредоноса.


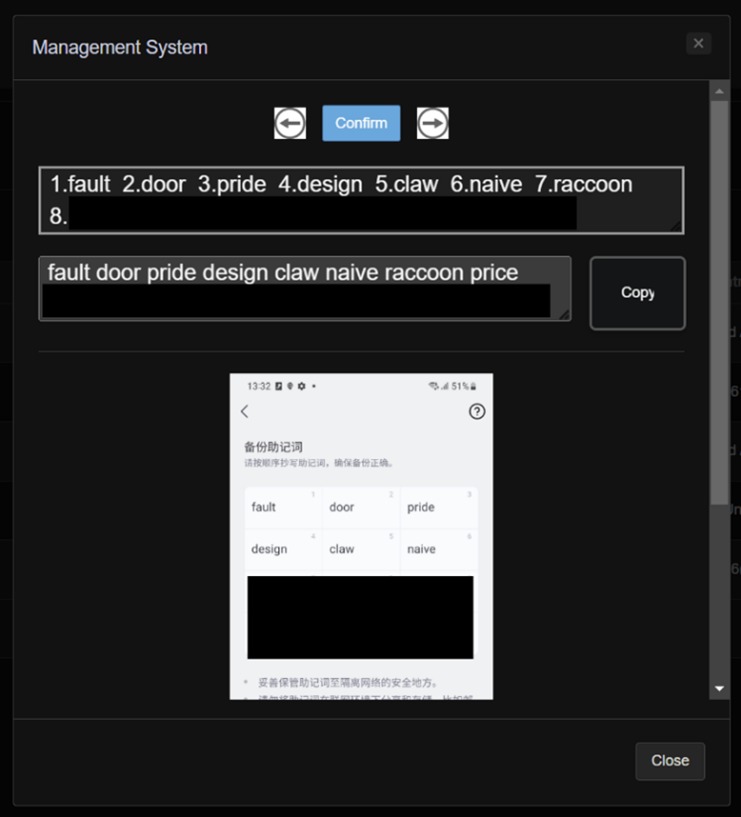
Эксперты рассказывают, что операторы SpyAgent не соблюдали правила безопасности при настройке своих серверов, и в результате исследователи сумели получить к ним доступ. Панель администратора, а также файлы и данные, украденные у жертв, тоже оказались доступны специалистам.


Оказалось, что на стороне сервера украденные у пользователей изображения обрабатываются и сканируются с помощью OCR, а затем упорядочиваются в панели администратора, что позволяет хакерам легко управлять ими и сразу использовать для взлома чужих кошельков.
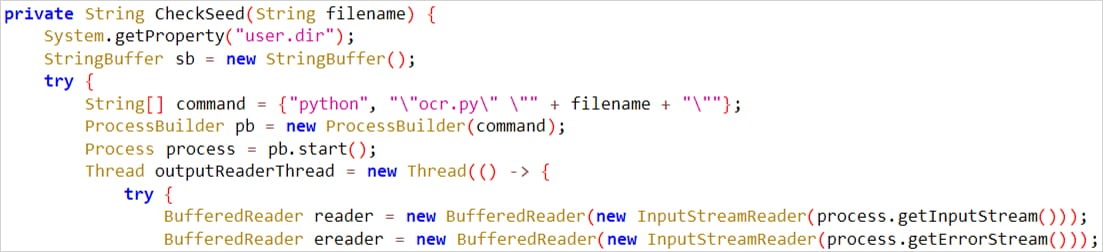


Также в отчете специалистов отмечается, что разработчики малвари постепенно улучшают свое детище, чтобы лучше замаскировать его вредоносную функциональность. Так, методы обфускации включают в себя кодирование строк, чтобы их нельзя было легко прочитать, добавление нерелевантного кода, переименование функций и переменных. Кроме того, исследователи обнаружили признаки разработки версии SpyAgent для iOS.


Стоит отметить, что это не первая малварь, использующая OCR для кражи информации с изображений. К примеру, в прошлом году исследователи Trend Micro обнаружили Android-вредоносов CherryBlos и FakeTrade, которые тоже применяли OCR и успели проникнуть даже в официальный магазин Google Play.
Аналитики McAfee обнаружили, что как минимум 280 приложений для Android заражены вредоносом SpyAgent. Хакеры используют технологию оптического распознавания символов (OCR), воруя со скриншотов жертв фразы восстановления от криптовалютных кошельков. Обычно фраза восстановления (она же seed-фраза) представляет собой серию из 12-24 слов, которая служит запасным ключом для криптовалютного кошелька. Такие фразы используются для восстановления доступа к криптокошельку и всем его средствам, например, в случае потери устройства, повреждения данных или переноса кошелька на новое устройство. Поскольку seed-фразы состоят из множества слов, их сложно запомнить, и часто их рекомендуют сохранять, распечатывать и в целом хранить в надежном месте. В результате пользователи нередко делают скриншоты seed-фраз и сохраняют их как обычные изображения на своем устройстве. На эту особенность поведения пользователей обратили внимание авторы малвари SpyAgent, которая использует OCR для восстановления seed-фраз с изображений, сохраненных на Android-устройствах. Исследователи McAfee пишут, что обнаружили не менее 280 вредоносных APK со SpyAgent, которые распространялись за пределами Google Play (с помощью SMS и сообщений в социальных сетях). Некоторые из этих приложений выдают себя за реально существующие правительственные службы Южной Кореи и Великобритании, официальные приложения банков, а также маскируются под приложения для знакомств и порносайты. Хотя в основном активность SpyAgent нацелена на пользователей из Южной Кореи, эксперты отмечают, что недавно угроза также распространилась на Великобританию. После заражения нового устройства SpyAgent передает на свой управляющий сервер следующую информацию: список контактов жертвы (вероятно, для последующего распространения малвари через SMS); входящие SMS-сообщения, в том числе содержащие одноразовые пароли; изображения, хранящиеся на устройстве для OCR-сканирования; общую информацию об устройстве. Также SpyAgent может получать команды от своих операторов на изменение звуковых настроек устройства или отправку SMS-сообщений. Вероятно, это используется для рассылки фишинговых сообщений и распространения вредоноса. Эксперты рассказывают, что операторы SpyAgent не соблюдали правила безопасности при настройке своих серверов, и в результате исследователи сумели получить к ним доступ. Панель администратора, а также файлы и данные, украденные у жертв, тоже оказались доступны специалистам. Оказалось, что на стороне сервера украденные у пользователей изображения обрабатываются и сканируются с помощью OCR, а затем упорядочиваются в панели администратора, что позволяет хакерам легко управлять ими и сразу использовать для взлома чужих кошельков. Также в отчете специалистов отмечается, что разработчики малвари постепенно улучшают свое детище, чтобы лучше замаскировать его вредоносную функциональность. Так, методы обфускации включают в себя кодирование строк, чтобы их нельзя было легко прочитать, добавление нерелевантного кода, переименование функций и переменных. Кроме того, исследователи обнаружили признаки разработки версии SpyAgent для iOS. Стоит отметить, что это не первая малварь, использующая OCR для кражи информации с изображений. К примеру, в прошлом году исследователи Trend Micro обнаружили Android-вредоносов CherryBlos и FakeTrade, которые тоже применяли OCR и успели проникнуть даже в официальный магазин Google Play.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: