










Фишеры атакуют пользователей криптокошельков Trust Wallet и MetaMask - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Фишеры атакуют пользователей криптокошельков Trust Wallet и MetaMask - «Новости»

Издание Bleeping Computer сообщает, что в Twitter пользователей кошельков Trust Wallet и MetaMask активно атакуют фишеры, выдающие себя за техническую поддержку. Цель данной кампании — кража криптовалюты пользователей.


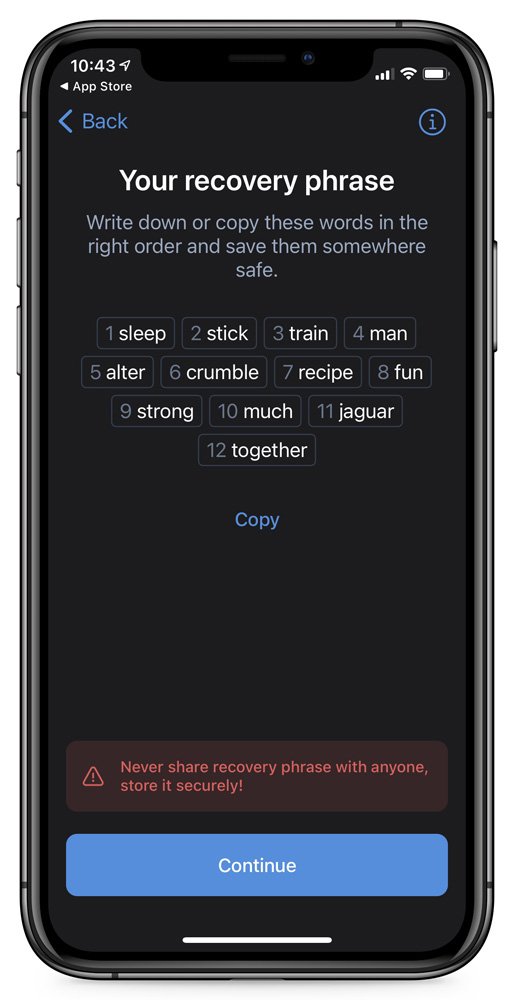
Мобильные приложения MetaMask и Trust Wallet позволяют создавать кошельки для хранения, покупки, отправки и получения различной криптовалюты и NFT. Когда пользователь впервые запускает любое из приложений, ему предлагают создать новый кошелек. В рамках этого процесса нужно будет придумать фразу для восстановления, состоящую из 12 слов, и сохранить ее в безопасном месте, ведь фраза нужна для создания приватных ключей для доступа к кошельку. То есть любой, кто знает эту фразу, может импортировать кошелек на свое устройство и использовать хранящиеся в нем средства.


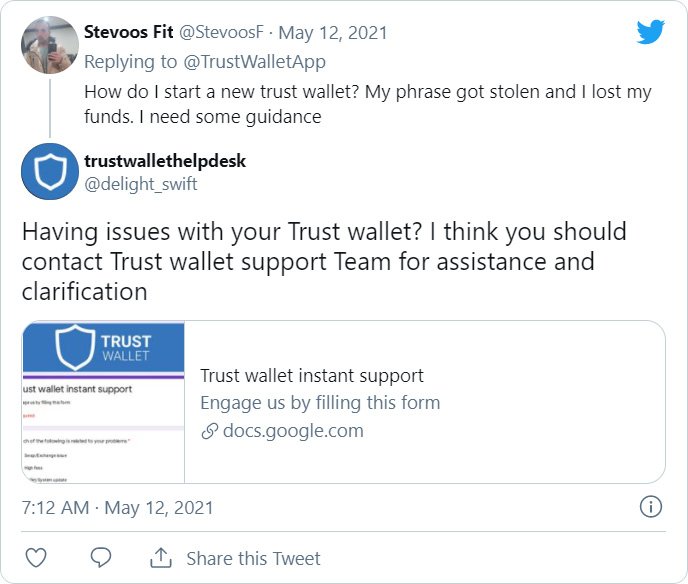
Около двух недель в Twitter идет вредоносная кампания. Всё начинается с того, что обычный и настоящий пользователь MetaMask или Trust Wallet жалуется в социальной сети на некую проблему, с которой столкнулся (от кражи средств и проблем с доступом к кошельку, да трудностей с  использованием приложения).


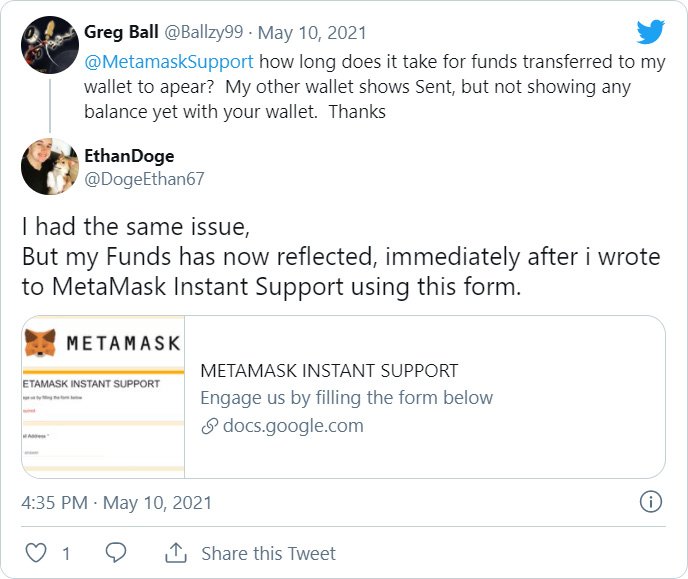
Мошенники оперативно отвечают на такие твиты, выдавая себя за службу поддержки приложения, или за другого пользователя, который уверяет, что «Мгновенная поддержка» недавно помогла ему с точно такой же проблемой. В сообщениях будущим жертвам рекомендуют перейти на ссылке на docs.google.com или forms.app, чтобы заполнить заявку в поддержку и получить помощь.
Фишеры атакуют пользователей криптокошельков Trust Wallet и MetaMask - «Новости»


После перехода по ссылке пользователь увидит фишинговую страницу, якобы предназначенную для заполнения заявки в поддержкуTrust Wallet или MetaMask. Здесь у жертвы спросят адрес электронной почты, имя, попросят описать проблему, а затем потребуют указать фразу для восстановления кошелька, состоящую из 12 слов.
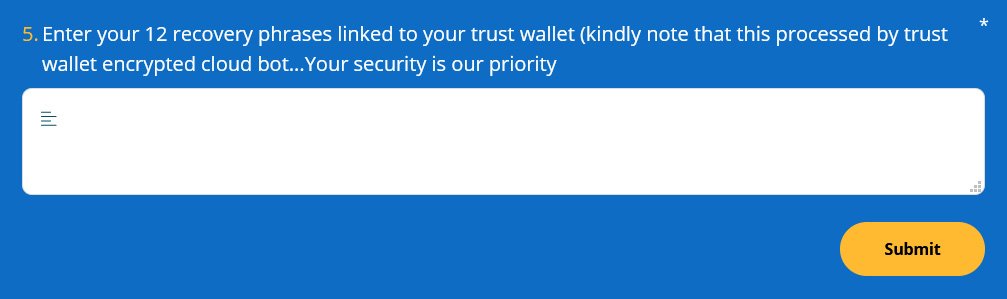


Если доверчивый пользователь попадается на удочку мошенников и сообщает им свою фразу,  злоумышленники могут импортировать кошелек жертвы на свои устройство и похитить всю криптовалюту.


Журналисты отмечают, что в такой ситуации поделать можно очень мало, и пострадавшие вряд ли сумеют вернуть свои средства. Издание подчеркивает, что фразу для восстановления кошелька ни в коем случае нельзя сообщать никому, ни на каких сайтах или в приложениях.
Издание Bleeping Computer сообщает, что в Twitter пользователей кошельков Trust Wallet и MetaMask активно атакуют фишеры, выдающие себя за техническую поддержку. Цель данной кампании — кража криптовалюты пользователей. Мобильные приложения MetaMask и Trust Wallet позволяют создавать кошельки для хранения, покупки, отправки и получения различной криптовалюты и NFT. Когда пользователь впервые запускает любое из приложений, ему предлагают создать новый кошелек. В рамках этого процесса нужно будет придумать фразу для восстановления, состоящую из 12 слов, и сохранить ее в безопасном месте, ведь фраза нужна для создания приватных ключей для доступа к кошельку. То есть любой, кто знает эту фразу, может импортировать кошелек на свое устройство и использовать хранящиеся в нем средства. Около двух недель в Twitter идет вредоносная кампания. Всё начинается с того, что обычный и настоящий пользователь MetaMask или Trust Wallet жалуется в социальной сети на некую проблему, с которой столкнулся (от кражи средств и проблем с доступом к кошельку, да трудностей с использованием приложения). Мошенники оперативно отвечают на такие твиты, выдавая себя за службу поддержки приложения, или за другого пользователя, который уверяет, что «Мгновенная поддержка» недавно помогла ему с точно такой же проблемой. В сообщениях будущим жертвам рекомендуют перейти на ссылке на docs.google.com или forms.app, чтобы заполнить заявку в поддержку и получить помощь. После перехода по ссылке пользователь увидит фишинговую страницу, якобы предназначенную для заполнения заявки в поддержкуTrust Wallet или MetaMask. Здесь у жертвы спросят адрес электронной почты, имя, попросят описать проблему, а затем потребуют указать фразу для восстановления кошелька, состоящую из 12 слов. Если доверчивый пользователь попадается на удочку мошенников и сообщает им свою фразу, злоумышленники могут импортировать кошелек жертвы на свои устройство и похитить всю криптовалюту. Журналисты отмечают, что в такой ситуации поделать можно очень мало, и пострадавшие вряд ли сумеют вернуть свои средства. Издание подчеркивает, что фразу для восстановления кошелька ни в коем случае нельзя сообщать никому, ни на каких сайтах или в приложениях.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: