










Вымогатели RansomHub используют инструмент EDRKillShifter для отключения EDR-защиты - «Новости» » Интернет технологии
sitename
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Китай требует конфисковать изъятые в Великобритании биткоины на $5,1 млрд по делу Цянь Чжиминь - «Новости»
Агенты OpenAI отключали мониторинг безопасности и лгали об этом - «Новости»
На SOC Forum 2026 представят 17 стартапов в сфере ИБ - «Новости»
Уязвимость в Signal оставляла микрофон и камеру активными после завершения разговора - «Новости»
Разработчики Railway призвали пользователей срочно сменить секреты после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Вымогатели RansomHub используют инструмент EDRKillShifter для отключения EDR-защиты - «Новости»

Операторы вымогателя RansomHub используют новую малварь для отключения EDR-защиты во время BYOVD-атак (Bring Your Own Vulnerable Driver, «Принеси свой уязвимый драйвер»).


Новый вредоносный инструмент получил название EDRKillShifter, и его обнаружили специалисты компании Sophos, во время расследования вымогательской атаки в мае 2024 года. Сообщается, что малварь используется для доставки легитимных уязвимых драйверов на целевые устройства для повышения привилегий, отключения защитных решений и захвата контроля над системой.


«Во время майского инцидента злоумышленники (мы с умеренной долей уверенности предполагаем, что этот инструмент используется несколькими атакующими) попытались использовать EDRKillShifter для отключения защиты Sophos на целевом компьютере, но инструмент не сработал, — рассказываю эксперты. — Затем они попытались запустить исполняемый файл вымогательского ПО на контролируемой ими машине, но это тоже не удалось, когда сработала функция CryptoGuard».


В ходе расследования Sophos выявила два разных образца малвари, оба с proof-of-concept эксплоитами доступными на GitHub: один использовал уязвимый драйвер RentDrv2, а другой — драйвер ThreatFireMonitor (компонент устаревшего пакета для системного мониторинга).


Также Sophos сообщает, что EDRKillShifter способен доставлять различные полезные нагрузки, в зависимости от потребностей злоумышленников, а языковые свойства малвари указывают на то, что она была скомпилирована на компьютере с русскоязычной локализацией.


Выполнение загрузчика состоит из трех этапов: сначала злоумышленник запускает бинарник EDRKillShifter с паролем для расшифровки и выполнения встроенного ресурса с именем BIN в памяти. Затем этот код распаковывается и выполняет финальную полезную нагрузку, которая загружает и использует уязвимый легитимный драйвер для повышения привилегий и отключения в системе жертвы активных процессов и служб EDR.
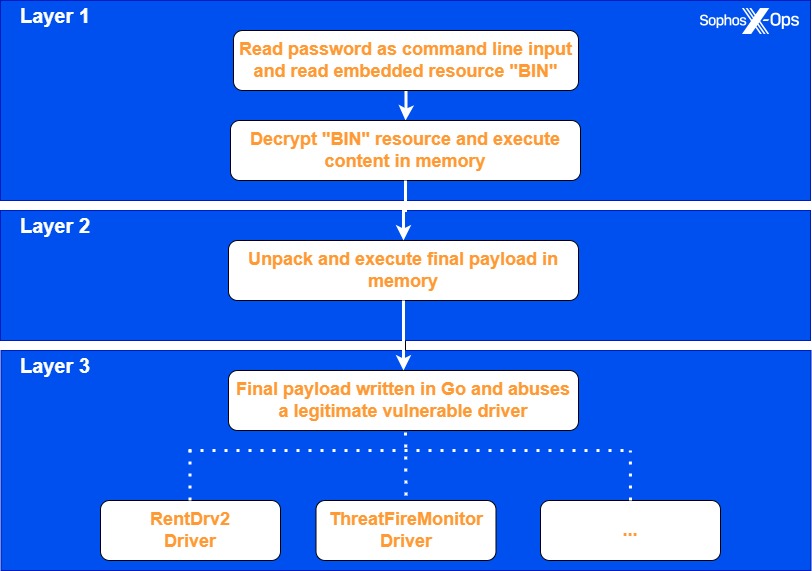


«После того как вредоносная программа создает новую службу для драйвера, запускает службу и загружает драйвер, она вступает в бесконечный цикл, который непрерывно перебирает запущенные процессы, завершая их, если их имя фигурирует в жестко заданном списке целей, — говорят исследователи. — Также стоит отметить, что оба варианта используют легитимные (хотя и уязвимые) драйверы и proofs-of-concept эксплоиты, доступные на Github. Мы подозреваем, что злоумышленники скопировали часть этих proofs-of-concept, изменили их и портировали код на Go».


Для защиты от подобных атак Sophos рекомендует включать защиту от несанкционированного доступа в продуктах для защиты эндпоинтов, разграничивать права пользователя и администратора, чтобы злоумышленники не могли загрузить уязвимые драйверы, и поддерживать системы в актуальном состоянии, поскольку Microsoft регулярно отзывает подписанные драйверы, которые используются в атаках.
Операторы вымогателя RansomHub используют новую малварь для отключения EDR-защиты во время BYOVD-атак (Bring Your Own Vulnerable Driver, «Принеси свой уязвимый драйвер»). Новый вредоносный инструмент получил название EDRKillShifter, и его обнаружили специалисты компании Sophos, во время расследования вымогательской атаки в мае 2024 года. Сообщается, что малварь используется для доставки легитимных уязвимых драйверов на целевые устройства для повышения привилегий, отключения защитных решений и захвата контроля над системой. «Во время майского инцидента злоумышленники (мы с умеренной долей уверенности предполагаем, что этот инструмент используется несколькими атакующими) попытались использовать EDRKillShifter для отключения защиты Sophos на целевом компьютере, но инструмент не сработал, — рассказываю эксперты. — Затем они попытались запустить исполняемый файл вымогательского ПО на контролируемой ими машине, но это тоже не удалось, когда сработала функция CryptoGuard». В ходе расследования Sophos выявила два разных образца малвари, оба с proof-of-concept эксплоитами доступными на GitHub: один использовал уязвимый драйвер RentDrv2, а другой — драйвер ThreatFireMonitor (компонент устаревшего пакета для системного мониторинга). Также Sophos сообщает, что EDRKillShifter способен доставлять различные полезные нагрузки, в зависимости от потребностей злоумышленников, а языковые свойства малвари указывают на то, что она была скомпилирована на компьютере с русскоязычной локализацией. Выполнение загрузчика состоит из трех этапов: сначала злоумышленник запускает бинарник EDRKillShifter с паролем для расшифровки и выполнения встроенного ресурса с именем BIN в памяти. Затем этот код распаковывается и выполняет финальную полезную нагрузку, которая загружает и использует уязвимый легитимный драйвер для повышения привилегий и отключения в системе жертвы активных процессов и служб EDR. «После того как вредоносная программа создает новую службу для драйвера, запускает службу и загружает драйвер, она вступает в бесконечный цикл, который непрерывно перебирает запущенные процессы, завершая их, если их имя фигурирует в жестко заданном списке целей, — говорят исследователи. — Также стоит отметить, что оба варианта используют легитимные (хотя и уязвимые) драйверы и proofs-of-concept эксплоиты, доступные на Github. Мы подозреваем, что злоумышленники скопировали часть этих proofs-of-concept, изменили их и портировали код на Go». Для защиты от подобных атак Sophos рекомендует включать защиту от несанкционированного доступа в продуктах для защиты эндпоинтов, разграничивать права пользователя и администратора, чтобы злоумышленники не могли загрузить уязвимые драйверы, и поддерживать системы в актуальном состоянии, поскольку Microsoft регулярно отзывает подписанные драйверы, которые используются в атаках.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Leman
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: