










Через репозитории на GitHub распространяется малварь Keyzetsu - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Через репозитории на GitHub распространяется малварь Keyzetsu - «Новости»

Эксперты компании Checkmarx обнаружили, что злоумышленники злоупотребляют функциями поиска на GitHub, чтобы обманом заставлять пользователей, которые ищут популярные репозитории, загружать подделки, содержащие вредоносное ПО. Распространяемая так малварь Keyzetsu перехватывает содержимое буфера обмена и ворует криптовалюту.
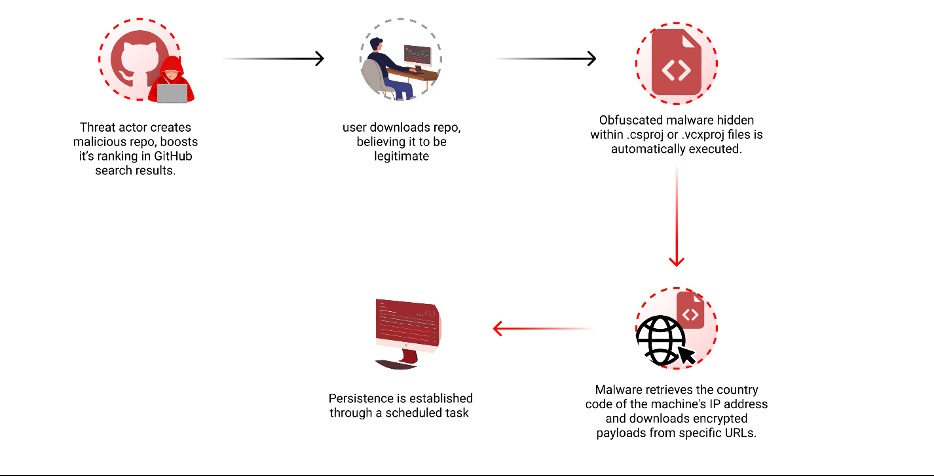


Общая схема атаки

По данным исследователей, хакеры создают на GitHub репозитории с именами, которые имеют больше шансов занять высокие позиции в результатах поиска, а также используют различные методы для искусственного повышения их популярности и видимости на платформе.
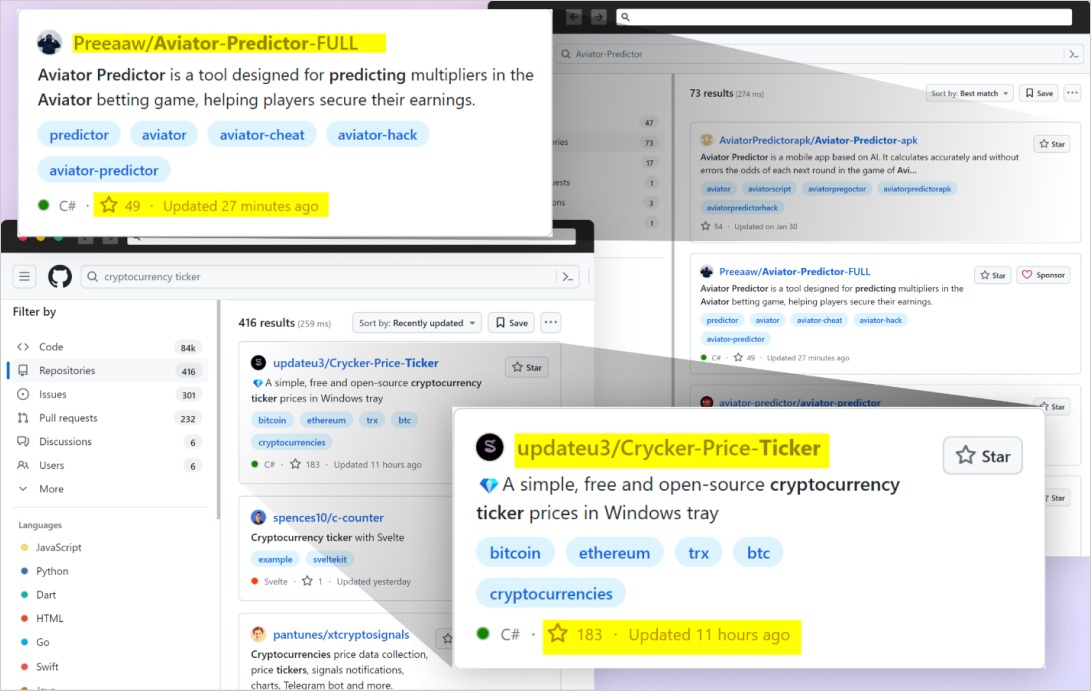


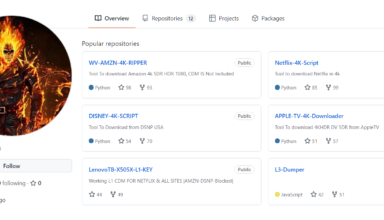
Фейковые репозитории

Пользователи, которые не замечают подмены и загружают файлы из таких репозиториев, становятся жертвами малвари Keyzetsu, которая скрывается в файлах проектов Visual Studio и незаметно выполняется во время сборки проекта.


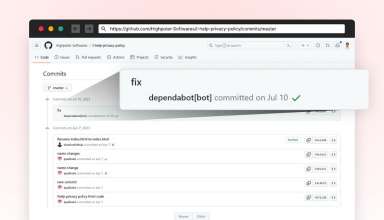
Для автоматизации обновления своих репозиториев злоумышленники использовали GitHub Actions, часто изменяя файл журнала мелкими случайными правками. Это помогает вредоносным репозиториям занимать высокие позиции в результатах поиска, если результаты отсортированы по последнему обновлению.
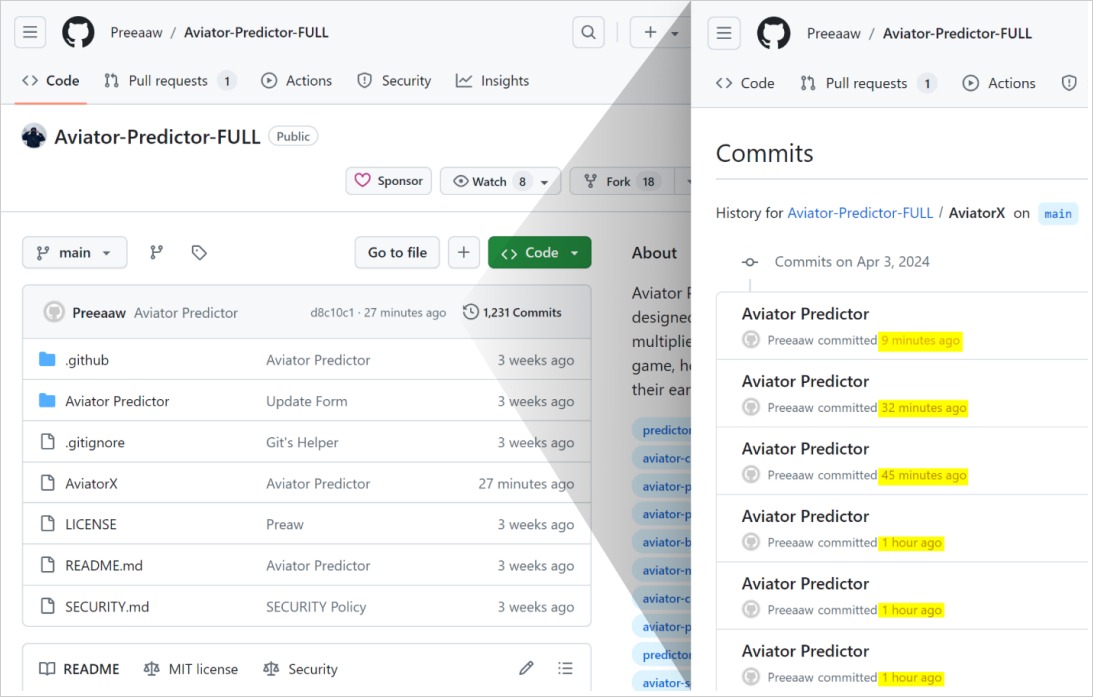


Серия коммитов

Также хакеры автоматизировали процесс создания мошеннических аккаунтов на GitHub, которые добавляют звезды вредоносным репозиториям, чтобы создать ложное ощущение популярности и надежности этих проектов.


Сам вредоносный скрипт, выполняемый в итоге время сборки таких проектов, состоит из batch-скрипта и закодированного в base64 скрипта PowerShell, которые выполняются последовательно и производят следующие действия:


  • стирание временных файлов;

  • получение IP-адреса и определение, не относится ли он к российскому региону;

  • загрузка зашифрованных файлов с указанного URL-адреса в зависимости от страны;

  • расшифровка, извлечение и выполнение загруженных файлов.


Checkmarx отмечает, что начиная с 3 апреля 2024 года, злоумышленники перешли на использование зашифрованной полезной нагрузки /7z, содержащей исполняемый файл размером 750 МБ под названием feedbackAPI.exe.


Столь большой размер файла достигается за счет добавления множества нулей, в результате чего тот становится слишком большим, чтобы его могли сканировать такие защитные инструменты, как VirusTotal.


Во всех случаях конечная полезная нагрузка представляет собой вариант уже упомянутой малвари Keyzetsu, которая подменяет содержимое буфера обмена в Windows данными злоумышленников.
Эксперты компании Checkmarx обнаружили, что злоумышленники злоупотребляют функциями поиска на GitHub, чтобы обманом заставлять пользователей, которые ищут популярные репозитории, загружать подделки, содержащие вредоносное ПО. Распространяемая так малварь Keyzetsu перехватывает содержимое буфера обмена и ворует криптовалюту. Общая схема атаки По данным исследователей, хакеры создают на GitHub репозитории с именами, которые имеют больше шансов занять высокие позиции в результатах поиска, а также используют различные методы для искусственного повышения их популярности и видимости на платформе. Фейковые репозитории Пользователи, которые не замечают подмены и загружают файлы из таких репозиториев, становятся жертвами малвари Keyzetsu, которая скрывается в файлах проектов Visual Studio и незаметно выполняется во время сборки проекта. Для автоматизации обновления своих репозиториев злоумышленники использовали GitHub Actions, часто изменяя файл журнала мелкими случайными правками. Это помогает вредоносным репозиториям занимать высокие позиции в результатах поиска, если результаты отсортированы по последнему обновлению. Серия коммитов Также хакеры автоматизировали процесс создания мошеннических аккаунтов на GitHub, которые добавляют звезды вредоносным репозиториям, чтобы создать ложное ощущение популярности и надежности этих проектов. Сам вредоносный скрипт, выполняемый в итоге время сборки таких проектов, состоит из batch-скрипта и закодированного в base64 скрипта PowerShell, которые выполняются последовательно и производят следующие действия: стирание временных файлов; получение IP-адреса и определение, не относится ли он к российскому региону; загрузка зашифрованных файлов с указанного URL-адреса в зависимости от страны; расшифровка, извлечение и выполнение загруженных файлов. Checkmarx отмечает, что начиная с 3 апреля 2024 года, злоумышленники перешли на использование зашифрованной полезной нагрузки /7z, содержащей исполняемый файл размером 750 МБ под названием feedbackAPI.exe. Столь большой размер файла достигается за счет добавления множества нулей, в результате чего тот становится слишком большим, чтобы его могли сканировать такие защитные инструменты, как VirusTotal. Во всех случаях конечная полезная нагрузка представляет собой вариант уже упомянутой малвари Keyzetsu, которая подменяет содержимое буфера обмена в Windows данными злоумышленников.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: