










Ботнет Androxgh0st ворует учетные данные от аккаунтов AWS и Microsoft - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Ботнет Androxgh0st ворует учетные данные от аккаунтов AWS и Microsoft - «Новости»

Агентство по кибербезопасности и защите инфраструктуры США (CISA) и ФБР выпустили совместное предупреждение о малвари Androxgh0st, создающей ботнет, который используется для дальнейших атак на уязвимые сети.


Известно, что малварь Androxgh0st написана на Python и впервые была обнаружена компанией Lacework еще в декабре 2022 года. Этот инструмент для облачных атак способен проникать на серверы, уязвимым перед известными багами, получать доступ к файлам среды Laravel и похищать учетные данные для Amazon Web Services (AWS), Microsoft Office 365, SendGrid и Twilio.


Также сообщается, что вредонос может злоупотреблять SMTP для сканирования, эксплуатации украденных учетных данных и API, а также развертывания веб-шеллов.


«Злоумышленники, вероятно, используют Androxgh0st для загрузки вредоносных файлов в систему, где размещен уязвимый сайт. Далее они могут создать поддельную (нелегитимную) страницу, доступную через URI, чтобы обеспечить себе бэкдор-доступ. Это позволяет им загружать дополнительные вредоносные файлы для своих операций и получать доступ к базам данных», — гласит сообщение ФБР и CISA.


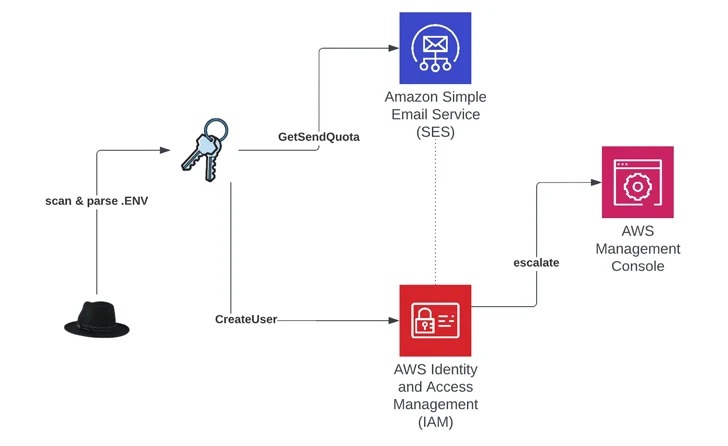
Так, ботнет Androxgh0st ищет сайты, использующие фреймворк Laravel, а также открытые файлы .env корневого уровня, содержащие учетные данные для дополнительных сервисов. Затем операторы малвари отправляют запросы на получение конфиденциальной информации, хранящейся в этих файлах.


Для своих атак хакеры используют три старых и давно исправленных уязвимости:


  • CVE-2018-15133 в Laravel, позволяющую загружать любые файлы на уязвимые сайты;

  • CVE-2021-41773 в Apache HTTP Server версий 2.4.49 и 2.4.50, которая позволяет удаленно выполнить произвольный код;

  • CVE-2017-9841 в PHPUnit, позволяющую выполнять PHP-код через запросы HTTP POST и загружать файлы.


Ботнет Androxgh0st ворует учетные данные от аккаунтов AWS и Microsoft - «Новости»


Скомпрометированные таким образом учетные данные AWS впоследствии используются для создания новых пользователей и policy, а в некоторых случаях — для развертывания новых инстансов AWS, которые потом применяются для запуска новых вредоносных сканирований.
Агентство по кибербезопасности и защите инфраструктуры США (CISA) и ФБР выпустили совместное предупреждение о малвари Androxgh0st, создающей ботнет, который используется для дальнейших атак на уязвимые сети. Известно, что малварь Androxgh0st написана на Python и впервые была обнаружена компанией Lacework еще в декабре 2022 года. Этот инструмент для облачных атак способен проникать на серверы, уязвимым перед известными багами, получать доступ к файлам среды Laravel и похищать учетные данные для Amazon Web Services (AWS), Microsoft Office 365, SendGrid и Twilio. Также сообщается, что вредонос может злоупотреблять SMTP для сканирования, эксплуатации украденных учетных данных и API, а также развертывания веб-шеллов. «Злоумышленники, вероятно, используют Androxgh0st для загрузки вредоносных файлов в систему, где размещен уязвимый сайт. Далее они могут создать поддельную (нелегитимную) страницу, доступную через URI, чтобы обеспечить себе бэкдор-доступ. Это позволяет им загружать дополнительные вредоносные файлы для своих операций и получать доступ к базам данных», — гласит сообщение ФБР и CISA. Так, ботнет Androxgh0st ищет сайты, использующие фреймворк Laravel, а также открытые файлы .env корневого уровня, содержащие учетные данные для дополнительных сервисов. Затем операторы малвари отправляют запросы на получение конфиденциальной информации, хранящейся в этих файлах. Для своих атак хакеры используют три старых и давно исправленных уязвимости: CVE-2018-15133 в Laravel, позволяющую загружать любые файлы на уязвимые сайты; CVE-2021-41773 в Apache HTTP Server версий 2.4.49 и 2.4.50, которая позволяет удаленно выполнить произвольный код; CVE-2017-9841 в PHPUnit, позволяющую выполнять PHP-код через запросы HTTP POST и загружать файлы. Скомпрометированные таким образом учетные данные AWS впоследствии используются для создания новых пользователей и policy, а в некоторых случаях — для развертывания новых инстансов AWS, которые потом применяются для запуска новых вредоносных сканирований.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: