Малварь Vidar прячется в файлах справки Microsoft - «Новости» » Интернет технологии
sitename
319 расширений для Chrome перехватывали поисковые запросы пользователей - «Новости»
Polymarket скомпрометировали из-за подмены записей DNS - «Новости»
Специалисты Google обезвредили ботнет, состоявший из 1,3 млн Android-устройств - «Новости»
Binance возобновила вывод еще 51 токена в сетях Ethereum и Solana после взлома на $6,3 млрд - «Новости»
Холодильники в европейских супермаркетах снова взломали - «Новости»
Глобальные версии Xiaomi 18 Pro и Pro Max выйдут до конца ноября: батареи меньше, а цены почти вдвое выше китайских - «Новости сети»
Майнинг на видеокартах неожиданно вернулся — но ИИ не оставил шансов на новый бум - «Новости сети»
«Сможем воплотить в игре все наши идеи и мечты»: душевный симулятор деревенского водителя «Заря» нашёл издателя - «Новости сети»
Ремастер легендарной Thief выйдет с сюжетной кампанией от авторов The Black Parade — новый трейлер и дата релиза Thief: The Dark Project Remastered - «Новости сети»
Anthropic набрала долговых обязательств почти на $900 млрд ради ИИ — и снова ушла в убыток - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Малварь Vidar прячется в файлах справки Microsoft - «Новости»

Эксперты Trustwave предупредили, что вредонос Vidar, обнаруженный в ходе изучения новой фишинговой кампании а феврале 2022 года, использует для маскировки файлы справки Microsoft.


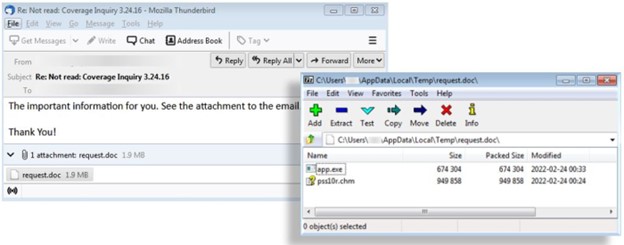
Аналитики пишут, что малварь скрывается в файлах Microsoft Compiled HTML Help (CHM), чтобы ее спамерские кампании могли избежать обнаружения. Начало таких атак выглядит обычным: жертва получает электронное письмо с вредоносным вложением. Вложение request.doc представляет собой замаскированный файл ISO. Если жертва откроет файл request.doc, это приведет к открытию еще двух файлов, файла CHM и app.exe.


Малварь Vidar прячется в файлах справки Microsoft - «Новости»


Файл app.exe отвечает за запуск малвари Vidar. Казалось бы, в 2022 году большинство пользователей остережется открывать странный файл .exe, присланный им по электронной почте, однако хакерам это и не нужно. Дело в том, что файлы CHM пользуются куда большим доверием среди пользователей. Если открыть такой файл, кажется, что его содержимое не представляет угрозы.  Исследователи Trustwave пишут, что «в этом HTML есть объект-кнопка, который автоматически запускает повторное выполнение CHM pss10r.chm с помощью mshta». При повторном выполнении jаvascript, включенный в состав файла, автоматически выполнит app.exe, и атака перейдет к фазе загрузки Vidar. Окончательный лаунчер малвари так же скрыт в файле справки.


«Злоумышленники стремятся разделить свои атаки на несколько уровней, чтобы предотвратить обнаружение. Поскольку управление переходит от ISO к CHM, к HTML, к jаvascript и только затем к исполняемому файлу, многие средства защиты от вредоносных программ, спам-фильтры, почтовые шлюзы и так далее могут пропустить эту атаку из-за глубины вложений», — говорят исследователи.


Эта версия Vidar (50.3) связывается со своим C&C-сервером через Mastodon (свободное ПО для развертывания распределенных социальных сетей), обращаясь к разделу биографии конкретного пользователя (@kill5max). Если ссылка на управляющий сервер хакеров будет обнаружена, эта учетная запись может быть просто закрыта, а данные будут перемещены в другой аккаунт.


Vidar загружает все нужные зависимости со своего C&C-сервера и сохраняет их в C:ProgramData, затем извлекая настройки конфигурации. Также малварь может загружать на машину жертву дополнительные вредоносные программы. Хотя в ходе этой кампании подобного обнаружено не было, в прошлом Vidar уже применялся для загрузки вымогательского ПО.


Сам вредонос является инфостилером, то есть ворует данные с зараженной машины. После запуска он собирает системные данные и самую разную информацию из браузеров и других приложений. Данные сохраняются в C:ProgramData<случайное значение> и впоследствии архивируются в C:ProgramData.zip перед отправкой на сервер, находящийся под контролем злоумышленников.
Эксперты Trustwave предупредили, что вредонос Vidar, обнаруженный в ходе изучения новой фишинговой кампании а феврале 2022 года, использует для маскировки файлы справки Microsoft. Аналитики пишут, что малварь скрывается в файлах Microsoft Compiled HTML Help (CHM), чтобы ее спамерские кампании могли избежать обнаружения. Начало таких атак выглядит обычным: жертва получает электронное письмо с вредоносным вложением. Вложение request.doc представляет собой замаскированный файл ISO. Если жертва откроет файл request.doc, это приведет к открытию еще двух файлов, файла CHM и app.exe. Файл app.exe отвечает за запуск малвари Vidar. Казалось бы, в 2022 году большинство пользователей остережется открывать странный файл .exe, присланный им по электронной почте, однако хакерам это и не нужно. Дело в том, что файлы CHM пользуются куда большим доверием среди пользователей. Если открыть такой файл, кажется, что его содержимое не представляет угрозы. Исследователи Trustwave пишут, что «в этом HTML есть объект-кнопка, который автоматически запускает повторное выполнение CHM pss10r.chm с помощью mshta». При повторном выполнении jаvascript, включенный в состав файла, автоматически выполнит app.exe, и атака перейдет к фазе загрузки Vidar. Окончательный лаунчер малвари так же скрыт в файле справки. «Злоумышленники стремятся разделить свои атаки на несколько уровней, чтобы предотвратить обнаружение. Поскольку управление переходит от ISO к CHM, к HTML, к jаvascript и только затем к исполняемому файлу, многие средства защиты от вредоносных программ, спам-фильтры, почтовые шлюзы и так далее могут пропустить эту атаку из-за глубины вложений», — говорят исследователи. Эта версия Vidar (50.3) связывается со своим C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Clapton
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: