




Кроссплатформенный бэкдор SysJoker атакует Windows, macOS и Linux - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Кроссплатформенный бэкдор SysJoker атакует Windows, macOS и Linux - «Новости»

Эксперты компании Intezer обнаружили новый кроссплатформенный бэкдор SysJoker, который применяется против устройств на Windows, Linux и macOS в рамках кибершпионской кампании.


По данным исследователей, малварь активна как минимум со второй половины 2021 года. Впервые вредонос был обнаружен в декабре 2021 года, во время атаки веб-сервер под управлением Linux, принадлежащий неназванному образовательному учреждению.


Малварь написана на C++ и каждый вариант адаптирован для конкретной операционной системы. При этом все вариации не обнаруживаются защитными решениями, представленными на VirusTotal.


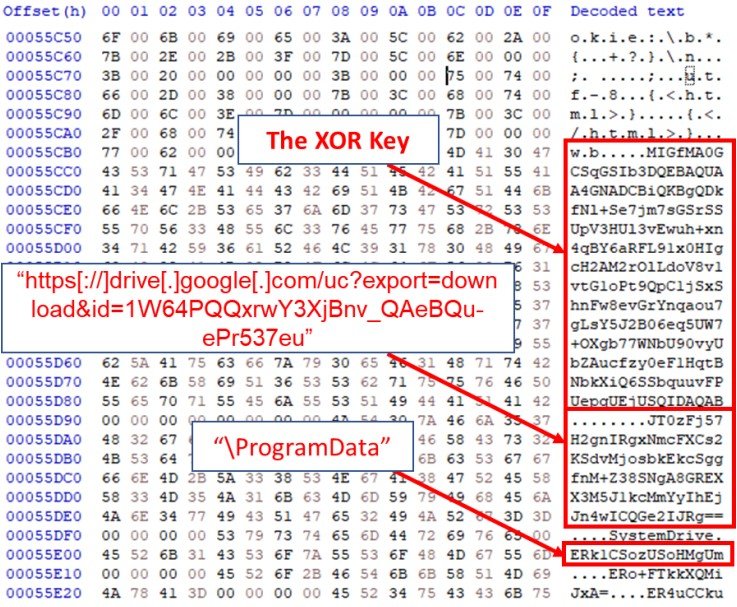
«SysJoker маскируется под системное обновление и генерирует свой C&C-сервер путем декодирования строки, полученной из текстового файла, размещенного на Google Drive. Судя по виктимологии и поведению малвари, мы полагаем, что SysJoker используется в таргетированных атаках», — рассказывают аналитики.


Кроссплатформенный бэкдор SysJoker атакует Windows, macOS и Linux - «Новости»


В Windows SysJoker использует дроппер первого уровня в формате DLL, который затем выполняет команды PowerShell и следующие действия: получает файл ZIP SysJoker из репозитория GitHub, разархивирует его в C:ProgramDataecoverySystem и выполняет пейлоад. Малаврь бездействует около двух минут, прежде чем создает новый каталог и копирует себя как Intel Graphics Common User Interface Service (igfxCUIService.exe).


«После SysJoker будет собирать информацию о машине с помощью команд Living off the Land (LOtL). SysJoker использует различные временные текстовые файлы для хранения результатов. Эти текстовые файлы немедленно удаляются, сохраняются как объект JSON, а затем кодируются и записываются в файл microsoft_Windows.dll»,  — гласит отчет.


Собрав данные, вредонос закрепится в системе, добавив новый ключ реестра (HKEY_CURRENT_USERoftwareMicrosoftWindowsCurrentVersionun). Следующим шагом является вышеупомянутое обращение к управляющему серверу, для которого используется жестко закодированная ссылка на Google Drive.


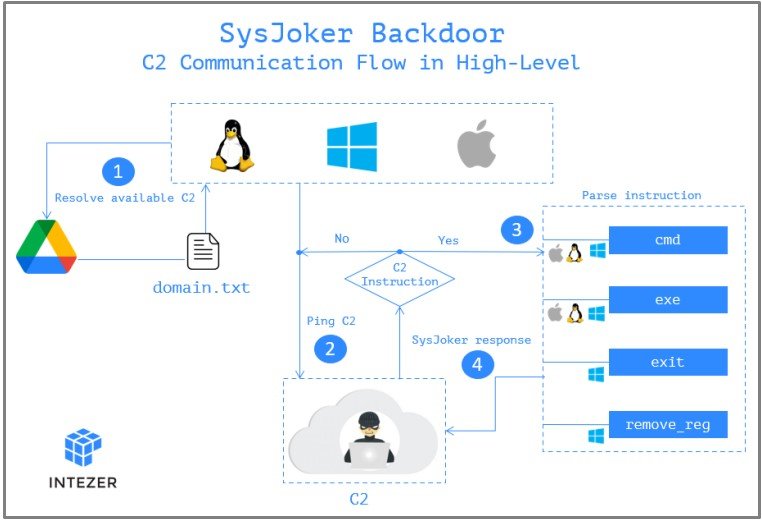
Когда информация, собранная на первых этапах заражения, отправляется на C&C-сервер, тот отвечает уникальным токеном, который в дальнейшем служит идентификатором зараженной машины. Также управляющий сервер может приказать бэкдору установить дополнительную малварь, выполнить конкретные команды на зараженном устройстве или удалить себя. Отмечается, что последние две функции пока не реализованы до конца.


Исследователи пишут, что версии для Linux и macOS не имеют дроппера в виде DLL, но в целом выполняют те же вредоносные операции на зараженном устройстве.


Пока малварь не связывают с какой-либо конкретной хак-группой, но в Intezer уверены, что SysJoker – дело рук серьезной команды, конечной целью которой является сбор данных и боковое перемещение в сети жертвы, которое в итоге может привести к вымогательской атаке на следующем этапе.
Эксперты компании Intezer обнаружили новый кроссплатформенный бэкдор SysJoker, который применяется против устройств на Windows, Linux и macOS в рамках кибершпионской кампании. По данным исследователей, малварь активна как минимум со второй половины 2021 года. Впервые вредонос был обнаружен в декабре 2021 года, во время атаки веб-сервер под управлением Linux, принадлежащий неназванному образовательному учреждению. Малварь написана на C и каждый вариант адаптирован для конкретной операционной системы. При этом все вариации не обнаруживаются защитными решениями, представленными на VirusTotal. «SysJoker маскируется под системное обновление и генерирует свой C
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: