










50 000 сайтов на WordPress уязвимы перед удаленным выполнением кода из-за бага в плагине - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » 50 000 сайтов на WordPress уязвимы перед удаленным выполнением кода из-за бага в плагине - «Новости»

В плагине для резервного копирования Backup Migration, который начитывает более 90 000 установок, обнаружили критическую уязвимость. Баг позволяет злоумышленникам удаленно выполнять код и полностью компрометировать уязвимые ресурсы.


Уязвимость получила идентификатор CVE-2023-6553 и набрала 9,8 балла из 10 возможных по шкале CVSS. Проблема была обнаружена багхантерами из Nex Team, которые сообщили о ней специалистам Wordfence, в рамках недавно запущенной программы bug bounty.


Проблема затрагивает все версии Backup Migration вплоть до 1.3.6, и злоумышленники могут использовать ее в несложных атаках, которые не потребуют участия пользователей. CVE-2023-6553 позволяет неаутентифицированным атакующим захватывать целевые сайты через удаленное выполнение кода посредством PHP-инъекции в файл /includes/backup-heart.php.


«Злоумышленник может контролировать значения, передаваемые в include, и впоследствии использовать их для удаленного выполнения кода. Таким образом, неаутентифицированные атакующие могут легко выполнить код на сервере», — говорится в сообщении Wordfence.
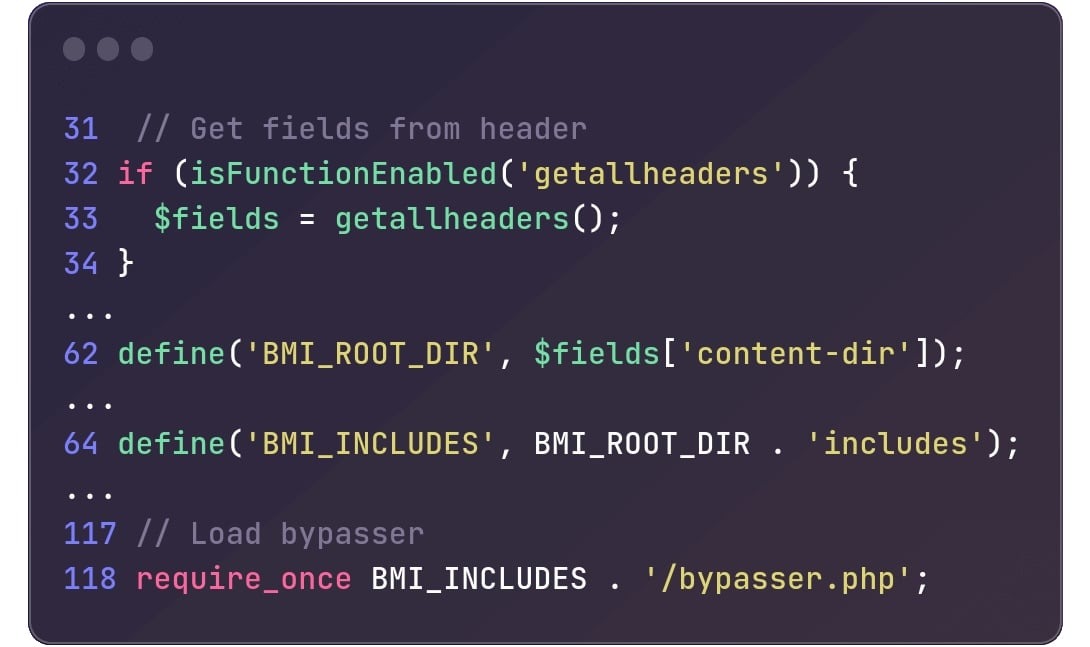


Wordfence уведомила разработчиков плагина Backup Migration о критической ошибке 6 декабря, и спустя всего несколько часов разработчики выпустили патч.


К сожалению, несмотря на релиз исправленной версии плагина Backup Migration (1.3.8), около 50 000 сайтов под управлением WordPress все еще используют уязвимую версию, как показывает официальная статистика WordPress.org.


Администраторам настоятельно рекомендуется как можно скорее обновить плагин и защитить свои сайты от потенциальных атак CVE-2023-6553.
В плагине для резервного копирования Backup Migration, который начитывает более 90 000 установок, обнаружили критическую уязвимость. Баг позволяет злоумышленникам удаленно выполнять код и полностью компрометировать уязвимые ресурсы. Уязвимость получила идентификатор CVE-2023-6553 и набрала 9,8 балла из 10 возможных по шкале CVSS. Проблема была обнаружена багхантерами из Nex Team, которые сообщили о ней специалистам Wordfence, в рамках недавно запущенной программы bug bounty. Проблема затрагивает все версии Backup Migration вплоть до 1.3.6, и злоумышленники могут использовать ее в несложных атаках, которые не потребуют участия пользователей. CVE-2023-6553 позволяет неаутентифицированным атакующим захватывать целевые сайты через удаленное выполнение кода посредством PHP-инъекции в файл /includes/backup-heart.php. «Злоумышленник может контролировать значения, передаваемые в include, и впоследствии использовать их для удаленного выполнения кода. Таким образом, неаутентифицированные атакующие могут легко выполнить код на сервере», — говорится в сообщении Wordfence. Wordfence уведомила разработчиков плагина Backup Migration о критической ошибке 6 декабря, и спустя всего несколько часов разработчики выпустили патч. К сожалению, несмотря на релиз исправленной версии плагина Backup Migration (1.3.8), около 50 000 сайтов под управлением WordPress все еще используют уязвимую версию, как показывает официальная статистика WordPress.org. Администраторам настоятельно рекомендуется как можно скорее обновить плагин и защитить свои сайты от потенциальных атак CVE-2023-6553.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: