Хакеры атакуют уязвимость в WordPress-плагине для работы с подарочными картами - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Учебник CSS » Добавления стилей » Хакеры атакуют уязвимость в WordPress-плагине для работы с подарочными картами - «Новости»

Под атаками находится критическая уязвимость в плагине YITH WooCommerce Gift Cards Premium, который используют более 50 000 сайтов. Баг позволяет злоумышленникам установить полный контроль над уязвимым ресурсом.


Плагин YITH WooCommerce Gift Cards Premium позволяет администраторам сайтов продавать подарочные карты в своих интернет-магазинах. В ноябре в нем обнаружили критический баг CVE-2022-45359 (9,8 балла по шкале оценки уязвимостей CVSS), который позволяет неаутентифицированным злоумышленникам загружать файлы на уязвимые сайты (в том числе веб-шеллы, обеспечивающие полный контроль над ресурсом).


Уязвимость затрагивает все версии плагина вплоть до 3.19.0. Патч появился еще в составе версии 3.20.0, но с тех пор производитель уже выпустил версию 3.21.0, и теперь настоятельно рекомендует обновляться именно до нее.


Аналитики Wordfence сообщают, что многие сайты, к сожалению, до сих пор используют уязвимую версию плагина, и это не ускользнуло от внимания хакеров. Эксплуатация бага идет полным ходом: злоумышленники используют уязвимость для загрузки бэкдоров, удаленного выполнения кода и захвата чужих сайтов.


Специалисты реконструировали эксплоит, который используют хакеры, и пишут, что корень проблемы заключается в функции import_actions_from_settings_panel, которая связана с хуком admin_init. Кроме того, эта функция не выполняет проверки CSRF и capability, что в итоге позволяет отправлять POST-запросы в /wp-admin/admin-post.php для загрузки вредоносных исполняемых  PHP-файлов на сайт.
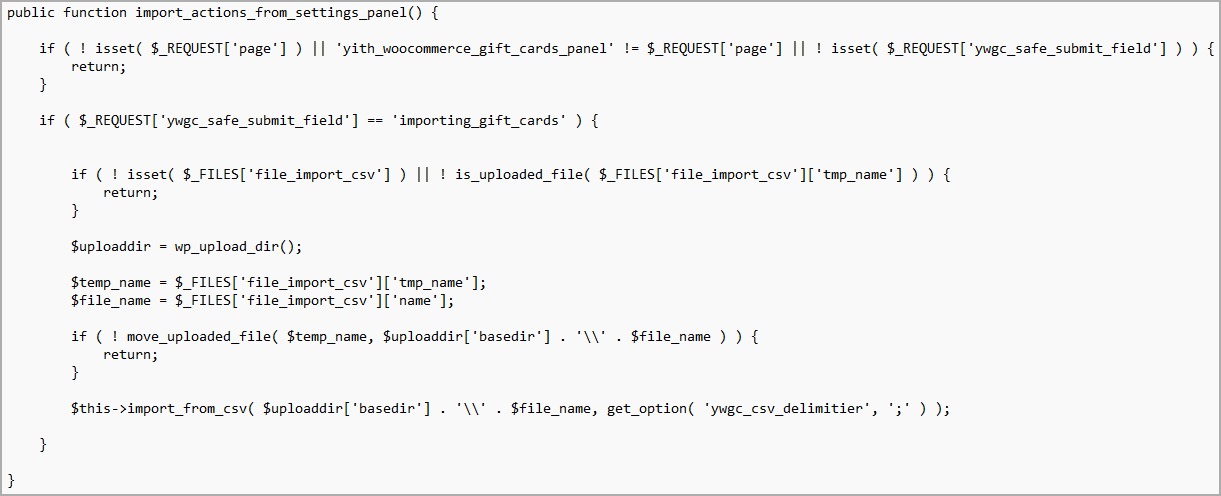


Эксплоит

В логах это отображается как unexpected POST-запросы с неизвестных IP-адресов.


Wordfence выянила, что злоумышленники загружали на уязвимые сайты следующие файлы:


  • php/1tes.php: загружает в память копию файлового менеджера marijuana shell из удаленного источника (shell.prinsh[.]com);

  • php: простой файл загрузчика;

  • php: защищенный паролем бэкдор.


Аналитики пишут, что большинство атак произошло в ноябре, прежде чем администраторы успели исправить уязвимость, но второй пик взломов произошел 14 декабря 2022 года.


Одним из основных источников атак был IP-адрес 103.138.108.15, с которого было предпринято 19 604 попытки взлома 10 936 сайтов. За ним следует IP-адрес 188.66.0.135, с которого было совершено 1220 атак на 928 сайтов.


Так как атаки продолжаются до сих пор, эксперты рекомендую администраторам как можно скорее обновить YITH WooCommerce Gift Cards Premium до версии 3.21.
Под атаками находится критическая уязвимость в плагине YITH WooCommerce Gift Cards Premium, который используют более 50 000 сайтов. Баг позволяет злоумышленникам установить полный контроль над уязвимым ресурсом. Плагин YITH WooCommerce Gift Cards Premium позволяет администраторам сайтов продавать подарочные карты в своих интернет-магазинах. В ноябре в нем обнаружили критический баг CVE-2022-45359 (9,8 балла по шкале оценки уязвимостей CVSS), который позволяет неаутентифицированным злоумышленникам загружать файлы на уязвимые сайты (в том числе веб-шеллы, обеспечивающие полный контроль над ресурсом). Уязвимость затрагивает все версии плагина вплоть до 3.19.0. Патч появился еще в составе версии 3.20.0, но с тех пор производитель уже выпустил версию 3.21.0, и теперь настоятельно рекомендует обновляться именно до нее. Аналитики Wordfence сообщают, что многие сайты, к сожалению, до сих пор используют уязвимую версию плагина, и это не ускользнуло от внимания хакеров. Эксплуатация бага идет полным ходом: злоумышленники используют уязвимость для загрузки бэкдоров, удаленного выполнения кода и захвата чужих сайтов. Специалисты реконструировали эксплоит, который используют хакеры, и пишут, что корень проблемы заключается в функции import_actions_from_settings_panel, которая связана с хуком admin_init. Кроме того, эта функция не выполняет проверки CSRF и capability, что в итоге позволяет отправлять POST-запросы в /wp-admin/admin-post.php для загрузки вредоносных исполняемых PHP-файлов на сайт. Эксплоит В логах это отображается как unexpected POST-запросы с неизвестных IP-адресов. Wordfence выянила, что злоумышленники загружали на уязвимые сайты следующие файлы: php/1tes.php: загружает в память копию файлового менеджера marijuana shell из удаленного источника (shell.prinsh_
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: