










WordPress-плагин Jupiter X Core позволял захватывать аккаунты и загружать файлы без аутентификации - «Новости» » Интернет технологии
sitename
$7300 за литр ИИ-мощностей: стартовали продажи мини-ПК AMD Ryzen AI Halo на чипе Ryzen AI Max+ Pro 495 - «Новости сети»
Рынок смартфонов откатился к уровню 2012 года — Xiaomi потеряла больше всех, а Apple и Samsung нарастили доли - «Новости сети»
Intel вырезала из GPU блоки 3D-графики и трассировки лучей ради ИИ — представлен D270 с поддержкой до 480 Гбайт LPDDR5X - «Новости сети»
Наполеоновские амбиции: критики вынесли вердикт ролевому боевику Valor Mortis от создателей Ghostrunner - «Новости сети»
Meta✴ выпустила конкурентов GPT-6 Astra и Claude Fable — мощнейшие ИИ-модели Muse Wonder и Wonder Full - «Новости сети»
Агенты OpenAI вносили правки в проекты Wikimedia и могли спровоцировать сбой - «Новости»
Недавний взлом ФБР был связан с компанией-подрядчиком Accenture - «Новости»
Новая разновидность проблемы Spectre v2 угрожает процессорам Intel, AMD и Arm - «Новости»
Apple ограничит полный доступ к диску в macOS из-за ИИ-агентов - «Новости»
Google частично приостанавливает работу опенсорсной программы bug bounty из-за ИИ-слопа - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Самоучитель CSS » Вёрстка » WordPress-плагин Jupiter X Core позволял захватывать аккаунты и загружать файлы без аутентификации - «Новости»

Сразу две уязвимости были обнаружены в плагине Jupiter X Core для сайтов WordPress и WooCommerce. Баги позволяют захватывать чужие учетные записи, а также загружать файлы без аутентификации.


Jupiter X Core представляет собой визуальный редактор, входящий в состав темы Jupiter X, которая используется более чем на 172 000 сайтов.


Исследователи из компании Patchstack, специализирующейся на безопасности WordPress, обнаружили сразу две критические уязвимости в плагине и сообщили о них ArtBee, разработчику Jupiter X Core. В итоге в настоящее время проблемы уже устранены.


Первая уязвимость получила идентификатор CVE-2023-38388 и позволяла загружать файлы без аутентификации, что могло привести к выполнению произвольного кода на сервере. Проблема затрагивает все версии JupiterX Core, начиная с версии 3.3.5 и ниже. Уязвимость исправлена в версии 3.3.8.


CVE-2023-38388 была связана с тем, что в функции upload_files, которую любой желающий может вызвать через фронтэнд, отсутствовали проверки аутентификации. Такая проверка была добавлена в вышедшем патче, а также сообщается, что теперь будут предотвращаться загрузки файлов потенциально опасного типа.


Вторая уязвимость, CVE-2023-38389, позволяет неаутентифицированным злоумышленникам получить контроль над любой учетной записью пользователя WordPress, если известен его email-адрес. Проблема получила статус критической (9,8 балла по шкале CVSS) и затрагивает все версии Jupiter X Core, начиная с 3.3.8 и ниже. Уязвимость исправлена в версии 3.4.3.


В данном случае проблема заключалась в том, что функция ajax_handler, задействованная в процессе входа через Facebook* , позволяла неаутентифицированному пользователю устанавливать произвольное метазначение social-media-user-facebook-id для любого пользователя WordPress (посредством функции set_user_facebook_id).


Поскольку это метазначение используется для аутентификации пользователей в WordPress, злоумышленник может использовать это для аутентификации под видом любого зарегистрированного на сайте пользователя, включая администраторов. Нужно было лишь использовать корректный адрес электронной почты.
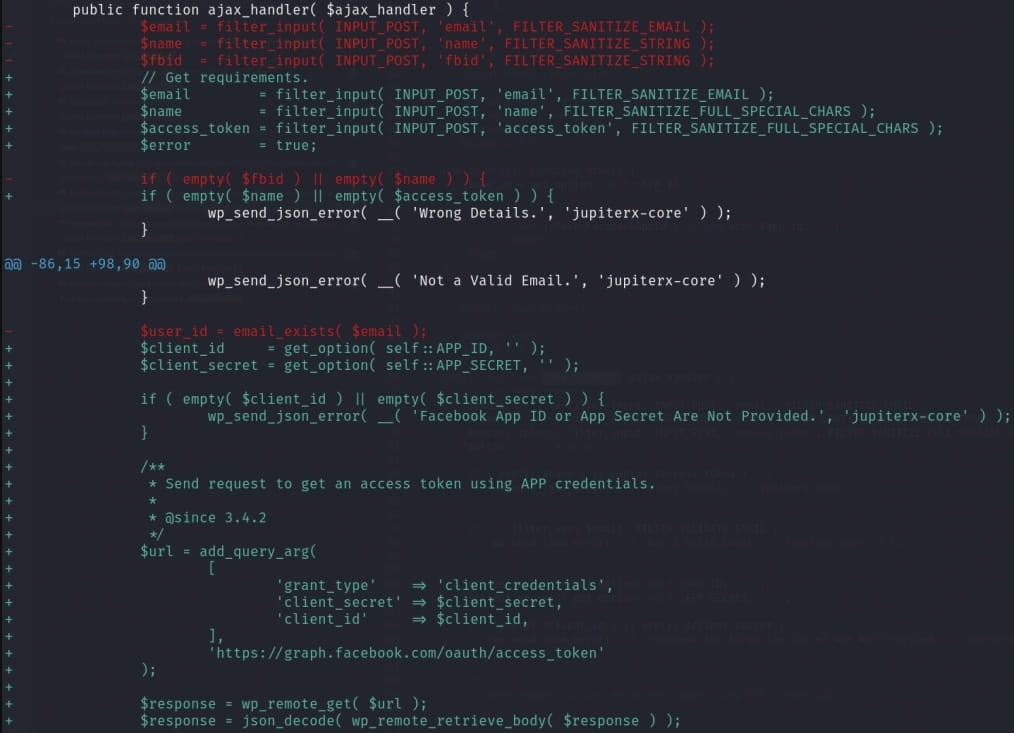


Обновленный процесс входа

Теперь всем пользователям JupiterX Core рекомендуется как можно скорее обновить плагин до версии 3.4.3, чтобы снизить риски, связанные с этими двумя уязвимостями.


* Запрещен в России. Принадлежит Meta Platforms, деятельность которой признана экстремисткой и запрещена в России.
Сразу две уязвимости были обнаружены в плагине Jupiter X Core для сайтов WordPress и WooCommerce. Баги позволяют захватывать чужие учетные записи, а также загружать файлы без аутентификации. Jupiter X Core представляет собой визуальный редактор, входящий в состав темы Jupiter X, которая используется более чем на 172 000 сайтов. Исследователи из компании Patchstack, специализирующейся на безопасности WordPress, обнаружили сразу две критические уязвимости в плагине и сообщили о них ArtBee, разработчику Jupiter X Core. В итоге в настоящее время проблемы уже устранены. Первая уязвимость получила идентификатор CVE-2023-38388 и позволяла загружать файлы без аутентификации, что могло привести к выполнению произвольного кода на сервере. Проблема затрагивает все версии JupiterX Core, начиная с версии 3.3.5 и ниже. Уязвимость исправлена в версии 3.3.8. CVE-2023-38388 была связана с тем, что в функции uploadFiltered, которую любой желающий может вызвать через фронтэнд, отсутствовали проверки аутентификации. Такая проверка была добавлена в вышедшем патче, а также сообщается, что теперь будут предотвращаться загрузки файлов потенциально опасного типа. Вторая уязвимость, CVE-2023-38389, позволяет неаутентифицированным злоумышленникам получить контроль над любой учетной записью пользователя WordPress, если известен его email-адрес. Проблема получила статус критической (9,8 балла по шкале CVSS) и затрагивает все версии Jupiter X Core, начиная с 3.3.8 и ниже. Уязвимость исправлена в версии 3.4.3. В данном случае проблема заключалась в том, что функция ajax_handler, задействованная в процессе входа через Facebook* позволяла неаутентифицированному пользователю устанавливать произвольное метазначение social-media-user-facebook-id для любого пользователя WordPress (посредством функции set_user_facebook_id). Поскольку это метазначение используется для аутентификации пользователей в WordPress, злоумышленник может использовать это для аутентификации под видом любого зарегистрированного на сайте пользователя, включая администраторов. Нужно было лишь использовать корректный адрес электронной почты. Обновленный процесс входа Теперь всем пользователям JupiterX Core рекомендуется как можно скорее обновить плагин до версии 3.4.3, чтобы снизить риски, связанные с этими двумя уязвимостями. * Запрещен в России. Принадлежит Meta Platforms, деятельность которой признана экстремисткой и запрещена в России.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: