










Microsoft предупреждает о фишерах, действующих через Microsoft Teams - «Новости» » Интернет технологии
sitename
На GitHub нашли троян, нацеленный на ИБ-специалистов - «Новости»
DreamHost принудительно сбрасывает пароли пользователей - «Новости»
В кошельке Electrum исправили баг, позволяющий похищать криптовалюту - «Новости»
Discord позволит поисковикам индексировать сообщения на публичных серверах - «Новости»
Компания GMO предлагает миллион долларов США за помощь в поимке хакеров - «Новости»
Пока геймеры ищут GeForce RTX 5090, китайцы массово переделывают их в ИИ-ускорители - «Новости сети»
Беспроводная мышь-трансформер: Logitech Pebble Up может менять форму для более удобного хвата - «Новости сети»
Apple научилась заглядывать внутрь коробок iPhone без вскрытия — ради борьбы с мошенниками - «Новости сети»
«Можно как-то ускорить наступление февраля?»: свежий трейлер Tomb Raider: Legacy of Atlantis оставил фанатов серии в полном восторге - «Новости сети»
Для симулятора строительства фабрик Factorio вышло финальное обновление 2.1 — авторы завершают активную разработку игры - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Microsoft предупреждает о фишерах, действующих через Microsoft Teams - «Новости»

Специалисты Microsoft сообщают, что известный брокер доступов, активно сотрудничающий с операторами программ-вымогателей, стал использовать фишинговые атаки через Microsoft Teams для взлома корпоративных сетей.


Microsoft отслеживает группировку, которая стоит за обнаруженной кампанией, под идентификатором Storm-0324 (она же TA543 и Sagrid). Отмечается, что это финансово мотивированная группа, которая в прошлом использовала шифровальщики Sage и GandCrab, а также предоставляла хак-группе FIN7 (она же Sangria Tempest и ELBRUS) доступы к взломанным корпоративным сетям.


После этого FIN7 развертывала в сетях жертв шифровальщик Clop, а также была связана с вымогателями Maze, REvil и уже не существующими RaaS-вредоносами BlackMatter и DarkSide.


В целом Storm-0324 известна в киберпреступном сообществе в качестве распространителя полезных нагрузок, предлагая услуги по распространению пейлоадов через различные  цепочки заражения. В их число распространяемых пейлоадов входят вредоносные загрузчики, банковские трояны, вымогатели и модульные тулкиты, включая Nymaim, Gozi, TrickBot, IcedID, Gootkit, Dridex, Sage, GandCrab и JSSLoader.
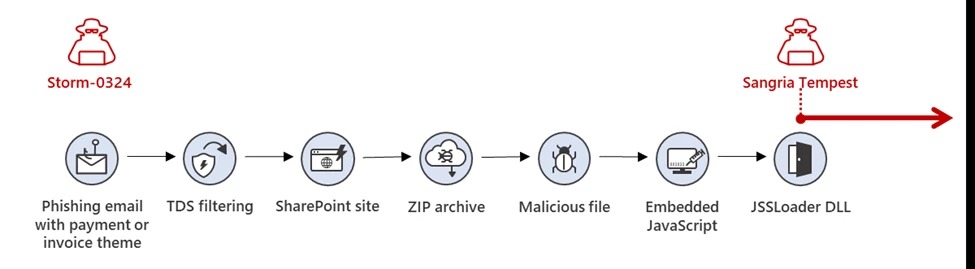


Схема атак Storm-0324

«В июле 2023 года Storm-0324 начала использовать в Teams фишинговые приманки с вредоносными ссылками, ведущими на вредоносный файл ZIP, размещенный в SharePoint, — рассказывают в Microsoft. — Для этой деятельности Storm-0324, скорее всего, использует общедоступный инструмент под названием TeamsPhisher».


Напомним, что этот инструмент, о котором мы уже рассказывали ранее, позволяет злоумышленникам обходить ограничения Microsoft Teams на отправку файлов и использовать это для доставки малвари.


Для этого злоумышленники эксплуатируют проблему в Microsoft Teams, обнаруженную исследователями Jumpsec, которую Microsoft отказалась устранять в июле 2023 года, сообщив, что она не требует немедленного исправления.
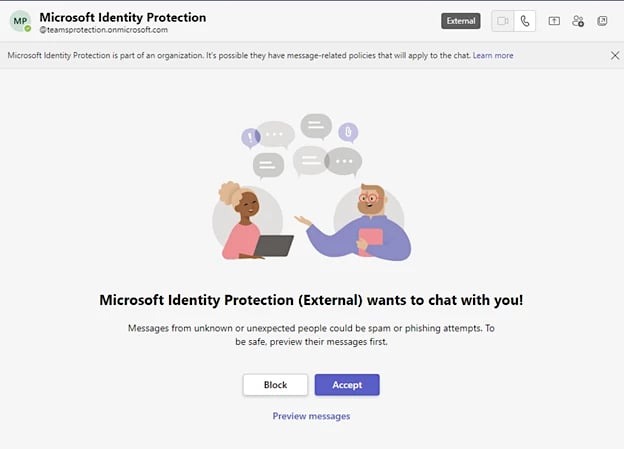

Microsoft предупреждает о фишерах, действующих через Microsoft Teams - «Новости»

Фишинговое сообщение в Teams

Теперь в Microsoft сообщают, что компания уже работает над тем, чтобы положить конец атакам и защитить пользователей Teams.


«Microsoft очень серьезно относится к подобным фишинговым кампаниям и выпустила ряд улучшений для более эффективной защиты от этих угроз», — говорится в сообщении компании.


По словам разработчиков, хакеры, использующие тактику фишинга через Teams, теперь распознаются как внешние пользователи, если в настройках организации включен внешний доступ.


«Также мы усовершенствовали функцию Accept/Block в чатах один на один, чтобы подчеркнуть, что разговор идет с внешним пользователем, с внешним email-адресом, чтобы пользователи Teams могли проявлять бдительность и не взаимодействовать с неизвестными или вредоносными отправителями, — рассказывают в Microsoft. —  Кроме того, мы ввели новые ограничения на создание доменов в рамках тенантов и улучшили уведомления для администраторов о создании новых доменов в рамках их тенантов».


Подчеркивается, что после обнаружения фишинговых атак Storm-0324 специалисты Microsoft приостановили работу всех тенантов и учетных записей, связанных с этой кампанией.
Специалисты Microsoft сообщают, что известный брокер доступов, активно сотрудничающий с операторами программ-вымогателей, стал использовать фишинговые атаки через Microsoft Teams для взлома корпоративных сетей. Microsoft отслеживает группировку, которая стоит за обнаруженной кампанией, под идентификатором Storm-0324 (она же TA543 и Sagrid). Отмечается, что это финансово мотивированная группа, которая в прошлом использовала шифровальщики Sage и GandCrab, а также предоставляла хак-группе FIN7 (она же Sangria Tempest и ELBRUS) доступы к взломанным корпоративным сетям. После этого FIN7 развертывала в сетях жертв шифровальщик Clop, а также была связана с вымогателями Maze, REvil и уже не существующими RaaS-вредоносами BlackMatter и DarkSide. В целом Storm-0324 известна в киберпреступном сообществе в качестве распространителя полезных нагрузок, предлагая услуги по распространению пейлоадов через различные цепочки заражения. В их число распространяемых пейлоадов входят вредоносные загрузчики, банковские трояны, вымогатели и модульные тулкиты, включая Nymaim, Gozi, TrickBot, IcedID, Gootkit, Dridex, Sage, GandCrab и JSSLoader. Схема атак Storm-0324 «В июле 2023 года Storm-0324 начала использовать в Teams фишинговые приманки с вредоносными ссылками, ведущими на вредоносный файл ZIP, размещенный в SharePoint, — рассказывают в Microsoft. — Для этой деятельности Storm-0324, скорее всего, использует общедоступный инструмент под названием TeamsPhisher». Напомним, что этот инструмент, о котором мы уже рассказывали ранее, позволяет злоумышленникам обходить ограничения Microsoft Teams на отправку файлов и использовать это для доставки малвари. Для этого злоумышленники эксплуатируют проблему в Microsoft Teams, обнаруженную исследователями Jumpsec, которую Microsoft отказалась устранять в июле 2023 года, сообщив, что она не требует немедленного исправления. Фишинговое сообщение в Teams Теперь в Microsoft сообщают, что компания уже работает над тем, чтобы положить конец атакам и защитить пользователей Teams. «Microsoft очень серьезно относится к подобным фишинговым кампаниям и выпустила ряд улучшений для более эффективной защиты от этих угроз», — говорится в сообщении компании. По словам разработчиков, хакеры, использующие тактику фишинга через Teams, теперь распознаются как внешние пользователи, если в настройках организации включен внешний доступ. «Также мы усовершенствовали функцию Accept/Block в чатах один на один, чтобы подчеркнуть, что разговор идет с внешним пользователем, с внешним email-адресом, чтобы пользователи Teams могли проявлять бдительность и не взаимодействовать с неизвестными или вредоносными отправителями, — рассказывают в Microsoft. — Кроме того, мы ввели новые ограничения на создание доменов в рамках тенантов и улучшили уведомления для администраторов о создании новых доменов в рамках их тенантов». Подчеркивается, что после обнаружения фишинговых атак Storm-0324 специалисты Microsoft приостановили работу всех тенантов и учетных записей, связанных с этой кампанией.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: