Эксперты заметили, что на этой неделе Emotet возобновил свою активность и после трехмесячного «затишья» снова начал рассылать вредоносный спам. Пока ИБ-специалисты не обнаружили каких-либо дополнительных полезных нагрузок. Похоже, что малварь просто собирает данные для будущих спам-кампаний.
О возобновлении активности малвари сообщили аналитики компании Cofense и специалисты из группы Cryptolaemus, в которую входят более 20 экспертов со всего мира, еще в 2018 году объединившиеся ради общей цели — борьбы с Emotet.
Исследователи напомнили, что последняя спам-кампания Emotet наблюдалась в ноябре 2022 года, и тогда рассылка спама длилась всего две недели. Теперь малварь продолжила восстанавливаться и собирает новые учетные данные для использования, а также ворует информацию из адресных книг для таргетинга.
Читайте также - Для того, чтобы поднять настроение и зарядиться положительной энергией на целый день рекомендуется смотреть красивые картинки, поделки и многое другое. Сказочные арты посмотреть.
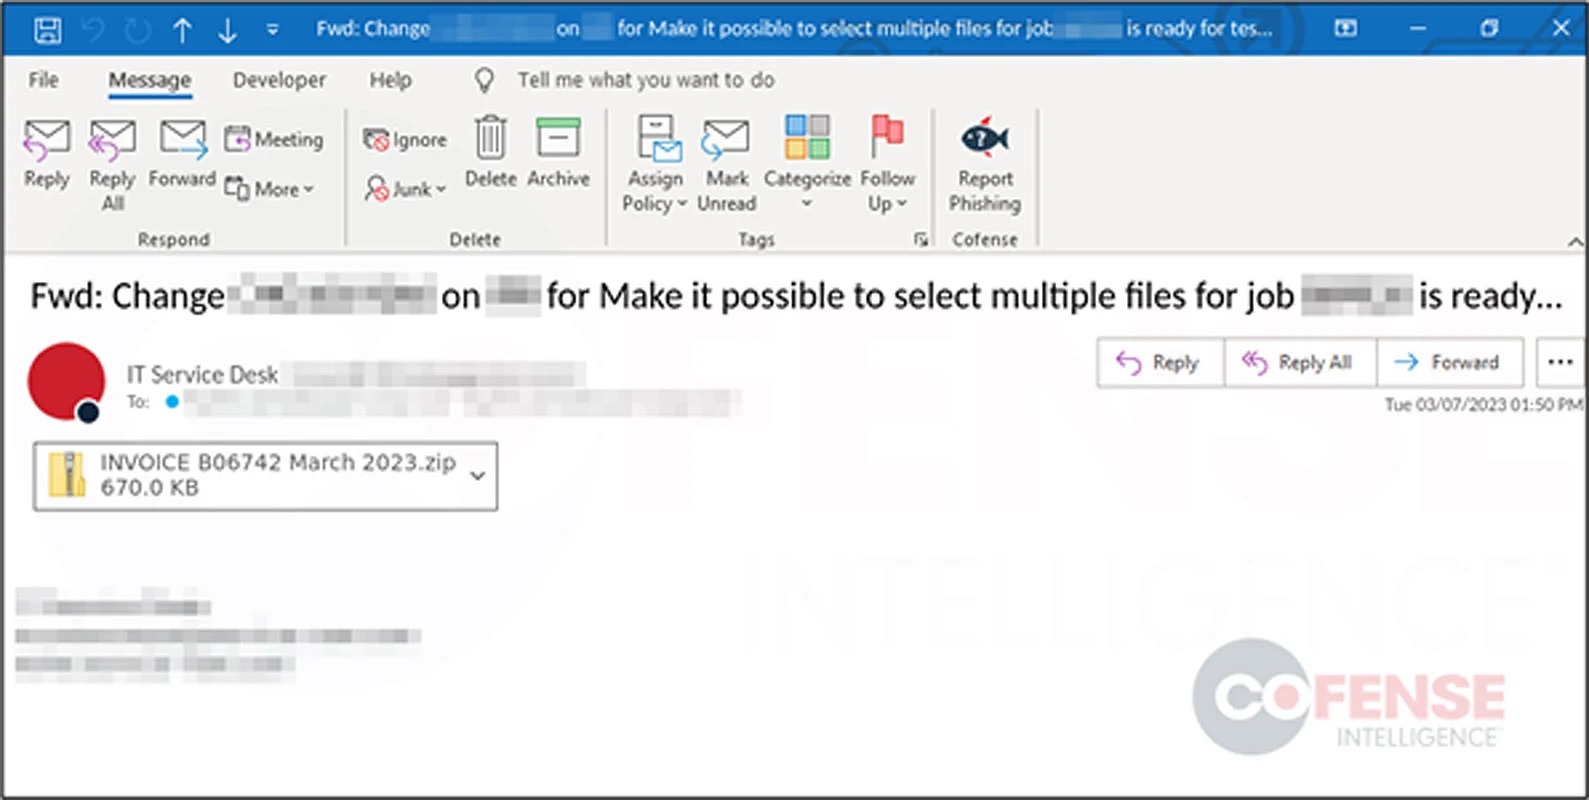
На этот раз вместо использования писем с цепочкой ответов, как в предыдущей кампании, злоумышленники используют письма, имитирующие различные инвойсы.
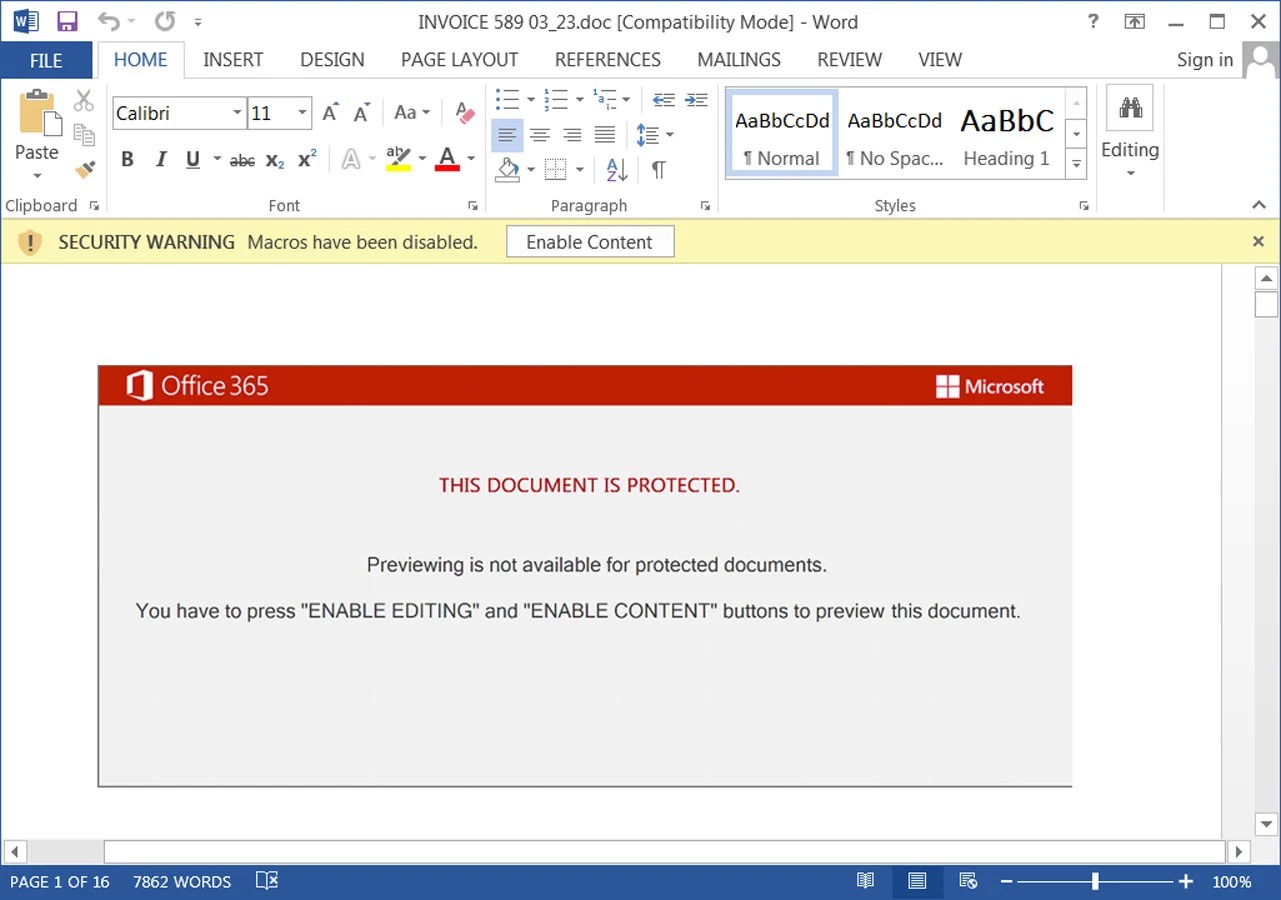
К таким письмам прикреплены ZIP-архивы, содержащие намеренно «раздутые» документы Word размером более 500 МБ. Документы умышленно наполнены неиспользуемыми данными, чтобы файлы стали больше, и антивирусным решениям было сложнее сканировать их и обнаруживать малварь.
На деле такие документы содержат множество макросов, которые скачивают загрузчик Emotet в виде DLL со скомпрометированных сайтов (в основном это взломанные блоги на базе WordPress). После загрузки малварь будет сохранена в папке со случайным именем в %LocalAppData% и запущена с помощью regsvr32.exe.
При этом DLL-файл вредоноса тоже намеренно увеличен до 526 МБ, чтобы помешать защитному ПО определить файл как вредоносный. Как отмечает издание Bleeping Computer, этот метод уклонения от обнаружения отлично работает: по данным VirusTotal, пока малварь обнаруживается только одним поставщиком защитных решений из 64. При этом этот поставщик определяет угрозу лишь как Malware.SwollenFile.
После запуска на зараженном устройстве Emotet будет работать в фоновом режиме, ожидая команд от своих операторов, которые, вероятно, приведут к установке дополнительных полезных нагрузок. Хотя специалисты Cofense отмечают, что пока не наблюдали никаких дополнительных пейлоадов, и сейчас вредоносное ПО, видимо, просто собирает данные для будущих спам-кампаний.
Эксперты заметили, что на этой неделе Emotet возобновил свою активность и после трехмесячного «затишья» снова начал рассылать вредоносный спам. Пока ИБ-специалисты не обнаружили каких-либо дополнительных полезных нагрузок. Похоже, что малварь просто собирает данные для будущих спам-кампаний. О возобновлении активности малвари сообщили аналитики компании Cofense и специалисты из группы Cryptolaemus, в которую входят более 20 экспертов со всего мира, еще в 2018 году объединившиеся ради общей цели — борьбы с Emotet. Исследователи напомнили, что последняя спам-кампания Emotet наблюдалась в ноябре 2022 года, и тогда рассылка спама длилась всего две недели. Теперь малварь продолжила восстанавливаться и собирает новые учетные данные для использования, а также ворует информацию из адресных книг для таргетинга. Читайте также - Для того, чтобы поднять настроение и зарядиться положительной энергией на целый день рекомендуется смотреть красивые картинки, поделки и многое другое. Сказочные арты посмотреть. На этот раз вместо использования писем с цепочкой ответов, как в предыдущей кампании, злоумышленники используют письма, имитирующие различные инвойсы. К таким письмам прикреплены ZIP-архивы, содержащие намеренно «раздутые» документы Word размером более 500 МБ. Документы умышленно наполнены неиспользуемыми данными, чтобы файлы стали больше, и антивирусным решениям было сложнее сканировать их и обнаруживать малварь. На деле такие документы содержат множество макросов, которые скачивают загрузчик Emotet в виде DLL со скомпрометированных сайтов (в основном это взломанные блоги на базе WordPress). После загрузки малварь будет сохранена в папке со случайным именем в %LocalAppData% и запущена с помощью regsvr32.exe. При этом DLL-файл вредоноса тоже намеренно увеличен до 526 МБ, чтобы помешать защитному ПО определить файл как вредоносный. Как отмечает издание Bleeping Computer, этот метод уклонения от обнаружения отлично работает: по данным VirusTotal, пока малварь обнаруживается только одним поставщиком защитных решений из 64. При этом этот поставщик определяет угрозу лишь как Malware.SwollenFile. После запуска на зараженном устройстве Emotet будет работать в фоновом режиме, ожидая команд от своих операторов, которые, вероятно, приведут к установке дополнительных полезных нагрузок. Хотя специалисты Cofense отмечают, что пока не наблюдали никаких дополнительных пейлоадов, и сейчас вредоносное ПО, видимо, просто собирает данные для будущих спам-кампаний.