










Обнаружена малварь, скрывающаяся в журналах событий Windows - «Новости» » Интернет технологии
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Обнаружена малварь, скрывающаяся в журналах событий Windows - «Новости»

Эксперты «Лаборатории Касперского» обнаружили необычную вредоносную кампанию, в рамках которой для хранения вредоносного кода используются журналы событий Windows.


Отчет исследователей гласит, что атакующие применяют широкий спектр техник, включая использование NetSPI (бывший SilentBreak) и CobaltStrike, легальных инструментов для пентестинга. Также в цепочку заражения входит целый набор вспомогательных модулей, написанных в том числе на Go. Они используются, чтобы затруднить обнаружение троянов последней ступени атаки.


Хотя атаки были обнаружены только в феврале 2022 года, начались они еще осенью 2021 года. При этом аналитики пишут, что ранее не видели, чтобы вредоносный код прятали внутри журналов событий Windows.
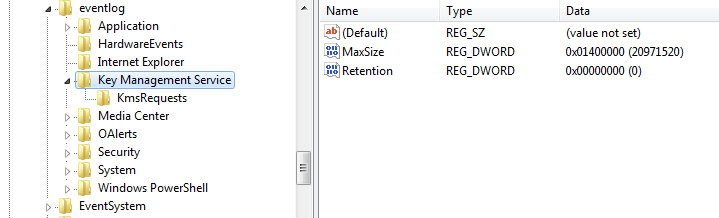


Обнаружена малварь, скрывающаяся в журналах событий Windows - «Новости»


За первичное заражение системы отвечает модуль из архива, скачиваемого жертвой. К тому же некоторые файлы для повышения доверия к ним подписаны цифровым сертификатом. Заканчивается эта цепочка установкой сразу нескольких троянов для удаленного управления зараженными устройствами. Они отличаются и способом передачи команд (HTTP или именованные каналы), и даже их набором. У некоторых версий малвари таких команд десятки.


«Помимо использования сразу двух коммерческих инструментов и большого количества модулей нас очень заинтересовал факт хранения зашифрованного шелл-кода в журнале событий Windows. Такую технику скрытия присутствия зловреда в системе можно было бы добавить в матрицу MITRE», — комментирует Денис Легезо, ведущий эксперт по кибербезопасности «Лаборатории Касперского».


Эксперты говорят, что установить атрибуцию этих атак пока не представляется возможным. Лишь отмечается, что код, который аналитики сочли кастомным (трояны, оболочки), не имеет сходства с ранее известными кампаниями или ранее зарегистрированными модулями для SilentBreak.
Эксперты «Лаборатории Касперского» обнаружили необычную вредоносную кампанию, в рамках которой для хранения вредоносного кода используются журналы событий Windows. Отчет исследователей гласит, что атакующие применяют широкий спектр техник, включая использование NetSPI (бывший SilentBreak) и CobaltStrike, легальных инструментов для пентестинга. Также в цепочку заражения входит целый набор вспомогательных модулей, написанных в том числе на Go. Они используются, чтобы затруднить обнаружение троянов последней ступени атаки. Хотя атаки были обнаружены только в феврале 2022 года, начались они еще осенью 2021 года. При этом аналитики пишут, что ранее не видели, чтобы вредоносный код прятали внутри журналов событий Windows. За первичное заражение системы отвечает модуль из архива, скачиваемого жертвой. К тому же некоторые файлы для повышения доверия к ним подписаны цифровым сертификатом. Заканчивается эта цепочка установкой сразу нескольких троянов для удаленного управления зараженными устройствами. Они отличаются и способом передачи команд (HTTP или именованные каналы), и даже их набором. У некоторых версий малвари таких команд десятки. «Помимо использования сразу двух коммерческих инструментов и большого количества модулей нас очень заинтересовал факт хранения зашифрованного шелл-кода в журнале событий Windows. Такую технику скрытия присутствия зловреда в системе можно было бы добавить в матрицу MITRE», — комментирует Денис Легезо, ведущий эксперт по кибербезопасности «Лаборатории Касперского». Эксперты говорят, что установить атрибуцию этих атак пока не представляется возможным. Лишь отмечается, что код, который аналитики сочли кастомным (трояны, оболочки), не имеет сходства с ранее известными кампаниями или ранее зарегистрированными модулями для SilentBreak.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: