Плагин для WordPress с миллионом установок позволяет внедрять код в уязвимые сайты - «Новости» » Интернет технологии
sitename
Sega сообщила об утечке email-адресов 2,2 млн человек - «Новости»
Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков - «Новости»
После взлома Railway хакеры потратили 740 000 долларов на ИИ - «Новости»
GlobalSign снова отзывает сертификаты у российских сайтов - «Новости»
Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого - «Новости»
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » Плагин для WordPress с миллионом установок позволяет внедрять код в уязвимые сайты - «Новости»

Популярный плагин OptinMonster для WordPress, установленный около миллиона раз, имел серьезную уязвимость. Проблема позволяла неавторизованной стороне получить доступ к API, что в итоге приводило к раскрытию конфиденциальной информации и внедрению кода.


Уязвимость CVE-2021-39341 была обнаружена исследовательницей Wordfence Хлоей Чемберленд (Chloe Chamberland) еще в сентябре текущего года. Исправление было выпущено 7 октября 2021 года, так что пользователям плагина OptinMonster рекомендуется обновить его до версии 2.6.5 или новее как можно быстрее.


Маркетинговый плагин OptinMonster используется для интеграции на WordPress-сайты маркетинговых инструментов и системы рассылки. По сути, это инструмент для монетизации и генерации лидов, который развернут на миллионе сайтов благодаря простоте использования и множеству функций.


Чемберленд пишет, что обнаруженный баг позволял любому посетителю таких сайтов извлечь конфиденциальную информацию, внедрить произвольный jаvascript и выполнить другие вредоносные действия.


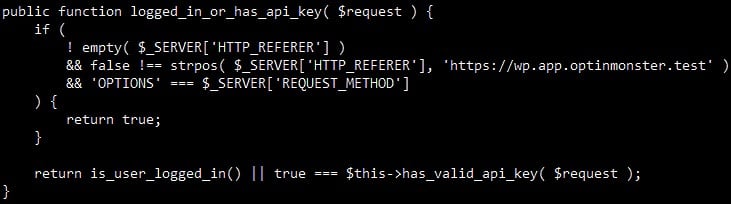
Дело в том, что возможности OptinMonster зависят от эндпоинтов API, которые обеспечивают бесшовную интеграцию и упрощают процесс работы. Однако реализация этих эндпоинтов не всегда безопасна и особенно это касается /wp-json/omapp/v1/support. Данный эндпоинт может раскрывать такие данные, как полный путь к сайту на сервере, ключи API, используемые для запросов, и многое другое.


Злоумышленник, заполучивший ключи API, получает возможность внести изменения в учетные записи OptinMonster, разместить вредоносный код jаvascript на сайте и так далее. Причем уязвимый сайт будет выполнять такой код каждый раз, когда посетитель активирует элемент (всплывающее окно) OptinMonster. Хуже того, атакующему даже не пришлось бы проходить аутентификацию на целевом сайте для доступа эндпоинту API, так как HTTP-запрос обходил проверки безопасности при определенных, легко выполняемых условиях.


Плагин для WordPress с миллионом установок позволяет внедрять код в уязвимые сайты - «Новости»


В своем отчете Чемберленд резюмирует, что, в сущности, весь API плагина нуждается в пересмотре. К счастью, с этим согласны и сами разработчики OptinMonster, которые пообещали исправить и другие проблемы API в ближайшие несколько недель.


Пока же пользователям рекомендуется не только обновить плагин до безопасной версии, но и сгенерировать новые ключи API, так как все ключи, которые могли быть украдены, аннулированы разработчиками.
Популярный плагин OptinMonster для WordPress, установленный около миллиона раз, имел серьезную уязвимость. Проблема позволяла неавторизованной стороне получить доступ к API, что в итоге приводило к раскрытию конфиденциальной информации и внедрению кода. Уязвимость CVE-2021-39341 была обнаружена исследовательницей Wordfence Хлоей Чемберленд (Chloe Chamberland) еще в сентябре текущего года. Исправление было выпущено 7 октября 2021 года, так что пользователям плагина OptinMonster рекомендуется обновить его до версии 2.6.5 или новее как можно быстрее. Маркетинговый плагин OptinMonster используется для интеграции на WordPress-сайты маркетинговых инструментов и системы рассылки. По сути, это инструмент для монетизации и генерации лидов, который развернут на миллионе сайтов благодаря простоте использования и множеству функций. Чемберленд пишет, что обнаруженный баг позволял любому посетителю таких сайтов извлечь конфиденциальную информацию, внедрить произвольный jаvascript и выполнить другие вредоносные действия. Дело в том, что возможности OptinMonster зависят от эндпоинтов API, которые обеспечивают бесшовную интеграцию и упрощают процесс работы. Однако реализация этих эндпоинтов не всегда безопасна и особенно это касается /wp-json/omapp/v1/support. Данный эндпоинт может раскрывать такие данные, как полный путь к сайту на сервере, ключи API, используемые для запросов, и многое другое. Злоумышленник, заполучивший ключи API, получает возможность внести изменения в учетные записи OptinMonster, разместить вредоносный код jаvascript на сайте и так далее. Причем уязвимый сайт будет выполнять такой код каждый раз, когда посетитель активирует элемент (всплывающее окно) OptinMonster. Хуже того, атакующему даже не пришлось бы проходить аутентификацию на целевом сайте для доступа эндпоинту API, так как HTTP-запрос обходил проверки безопасности при определенных, легко выполняемых условиях. В своем отчете Чемберленд резюмирует, что, в сущности, весь API плагина нуждается в пересмотре. К счастью, с этим согласны и сами разработчики OptinMonster, которые пообещали исправить и другие проблемы API в ближайшие несколько недель. Пока же пользователям рекомендуется не только обновить плагин до безопасной версии, но и сгенерировать новые ключи API, так как все ключи, которые могли быть украдены, аннулированы разработчиками.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS
запостил(а)
Wesley
Вернуться назад

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: