










СМИ: за взломом сайтов REvil стояли правоохранительные органы - «Новости» » Интернет технологии
sitename
«Хьюстон, у нас проблемы»: возвращение американцев на Луну в 2028 году может сорваться из-за забуксовавшего разработчика скафандров - «Новости сети»
Huawei начала выпускать датчики изображения: 50-Мп матрица HiSilicon обнаружилась в серийной камере - «Новости сети»
NASA отправит на Луну ядерный луноход — он будет искать лёд и готовить площадку для лунной базы - «Новости сети»
Шпионский скандал разрастается: Дженсен Хуанг сознался в супружеской измене — Nvidia запустила расследование - «Новости сети»
Запуск World of Warcraft: Forever установил рекорд по числу одновременных игроков за всю историю WoW - «Новости сети»
ИИ-агенты OpenAI создали эксплоиты для 948 уязвимостей в ядре Linux - «Новости»
Apple будет проверять весь публичный контент в iCloud - «Новости»
Власти США запретили федеральным ведомствам использовать ПО Acronis - «Новости»
Synology предупреждает о вымогательских атаках, нацеленных на NAS - «Новости»
Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки - «Новости»
Как заработать денег, не выходя из дома, мы вам поможем с этим разобраться » Новости » СМИ: за взломом сайтов REvil стояли правоохранительные органы - «Новости»

Reuters сообщает, что недавнее прекращение деятельности хак-группы REvil – это дело рук правоохранительных органов, которые скомпрометировали инфраструктуру хакеров.


Напомню, что ранее на этой неделе операции вымогателя REvil вновь были приостановлены, так как неизвестный человек взломал сайт группировки, через который хакеры принимали платежи от жертв и «сливали» украденные у компаний данные. Представитель REvil, известный под ником 0_neday, разместил на хакерском форуме XSS сообщение о том, что некто захватил домены злоумышленников.


Также сообщалось, что неизвестный человек захватил onion-домены хакеров, используя те же закрытые ключи, что и сайты REvil. При этом неизвестный, похоже, имел доступ к резервным копиям сайтов хак-группы, а 0_neday заявил, что сервер группировки был скомпрометирован, и неизвестный атакующий нацеливался именно на REvil.
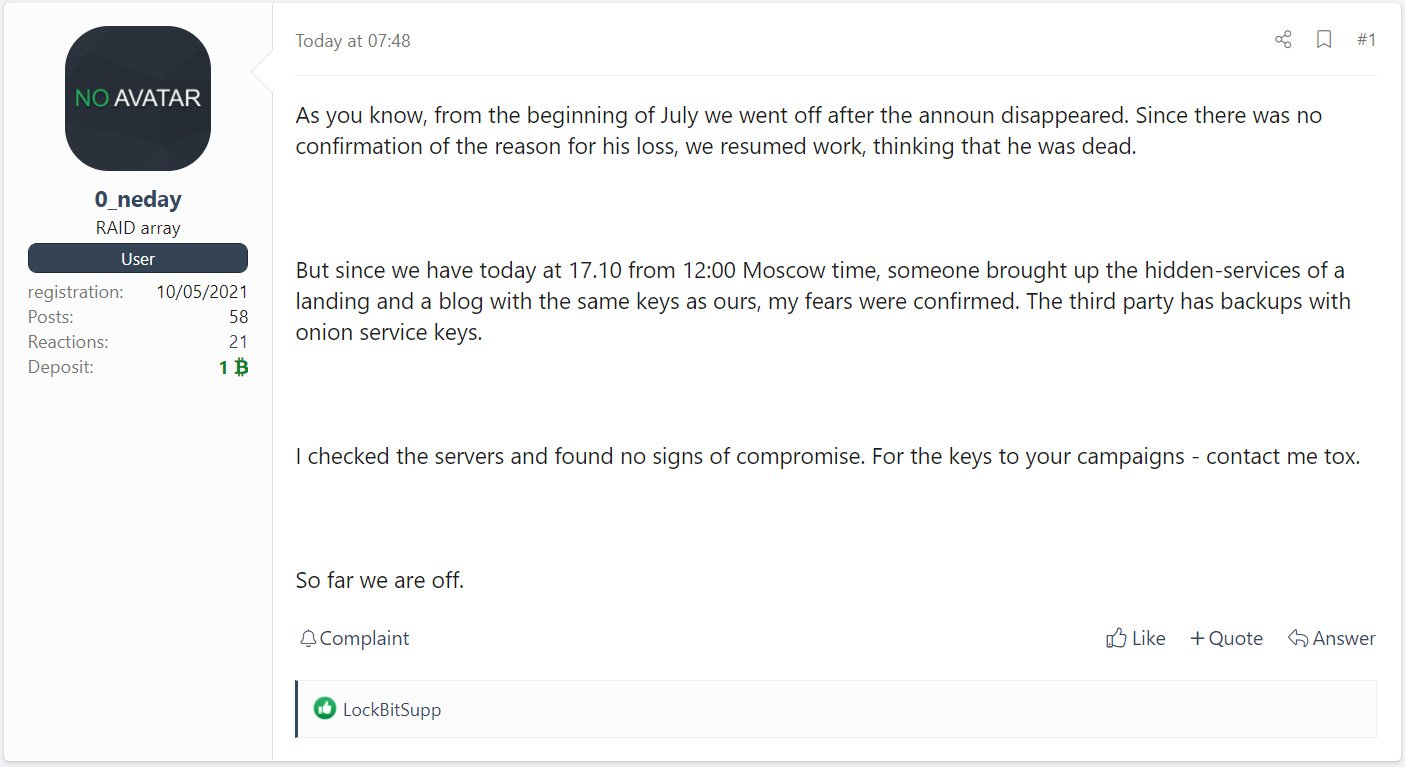
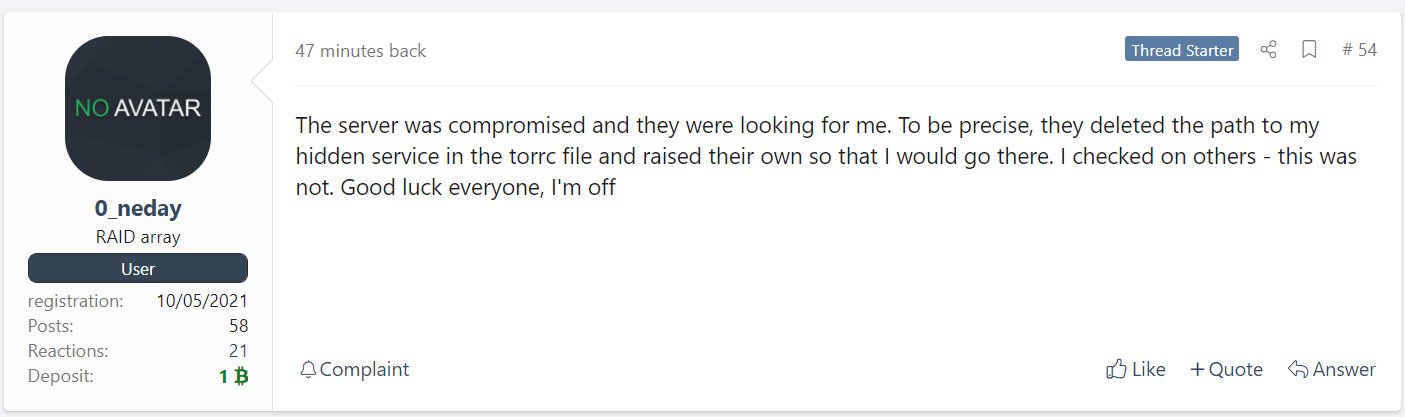


Теперь собственные источники Reuters (три ИБ-эксперта из частного сектора и бывший чиновник) говорят, что инфраструктура группы была отключена в результате операции правоохранительных органов, проведенной в нескольких странах мира. В частности, человек, знакомый с событиями, заявил информационному агентству, что иностранный партнер правительства США провел хакерскую операцию по проникновению в инфраструктуру REvil. Бывший американский чиновник  который говорил с журналистами на условиях анонимности, рассказал, что эта операция все еще продолжается.


«Вымогательская группа REvil восстановила свою инфраструктуру из резервных копий, предположив, что они не были скомпрометированы, — объясняет Олег Скулкин из Group-IB. — По иронии судьбы, излюбленная тактика группы — компрометация резервных копий — была обращена против них».


Глава по стратегии кибербезопасности в компании VMWare, Том Келлерман, который также является советником Секретной службы США по расследованию киберпреступлений, сообщил представителям СМИ следующее:


«ФБР, вместе с Киберкомандованием, Секретной службой и странами-единомышленниками действительно предприняло серьезные подрывные действия против этой группировки».


Многие полагают, что на этот раз REvil прекратила свою работу окончательно. Дело в том, что недавно шифровальщик уже «пропадал с радаров» после скандальных атак на клиентов известного поставщика MSP-решений Kaseya и компанию JBS, которая является крупнейшим в мире поставщиком говядины и птицы, а также вторым по величине производителем свинины.


Хотя в итоге, спустя несколько месяцев REvil вернулся, некоторые злоумышленники и ИБ-эксперты полагали, что ФБР или другие правоохранительные органы получили доступ к серверам группировки и контролировали их с момента перезапуска. Ведь пока REvil был неактивен, компания Kaseya каким-то образом получила универсальный ключ для дешифрования данных своих клиентов. Тогда многие полагали, что российские правоохранители получили ключ дешифрования от самих злоумышленников и передали его ФБР в качестве жеста доброй воли.


Кроме того, в прошлом представитель группировки, известный под никами Unknown или UNKN, публиковал на хакерских форумах сообщения с рекламой или последние новости об операциях REvil. После перезапуска операций шифровальщика он исчез, а сами хакеры писали, что Unknown, вероятно был арестован. Что с ним случилось, доподлинно неизвестно до сих пор.


Reuters сообщает, что недавнее прекращение деятельности хак-группы REvil – это дело рук правоохранительных органов, которые скомпрометировали инфраструктуру хакеров. Напомню, что ранее на этой неделе операции вымогателя REvil вновь были приостановлены, так как неизвестный человек взломал сайт группировки, через который хакеры принимали платежи от жертв и «сливали» украденные у компаний данные. Представитель REvil, известный под ником 0_neday, разместил на хакерском форуме XSS сообщение о том, что некто захватил домены злоумышленников. Также сообщалось, что неизвестный человек захватил onion-домены хакеров, используя те же закрытые ключи, что и сайты REvil. При этом неизвестный, похоже, имел доступ к резервным копиям сайтов хак-группы, а 0_neday заявил, что сервер группировки был скомпрометирован, и неизвестный атакующий нацеливался именно на REvil. Теперь собственные источники Reuters (три ИБ-эксперта из частного сектора и бывший чиновник) говорят, что инфраструктура группы была отключена в результате операции правоохранительных органов, проведенной в нескольких странах мира. В частности, человек, знакомый с событиями, заявил информационному агентству, что иностранный партнер правительства США провел хакерскую операцию по проникновению в инфраструктуру REvil. Бывший американский чиновник который говорил с журналистами на условиях анонимности, рассказал, что эта операция все еще продолжается. «Вымогательская группа REvil восстановила свою инфраструктуру из резервных копий, предположив, что они не были скомпрометированы, — объясняет Олег Скулкин из Group-IB. — По иронии судьбы, излюбленная тактика группы — компрометация резервных копий — была обращена против них». Глава по стратегии кибербезопасности в компании VMWare, Том Келлерман, который также является советником Секретной службы США по расследованию киберпреступлений, сообщил представителям СМИ следующее: «ФБР, вместе с Киберкомандованием, Секретной службой и странами-единомышленниками действительно предприняло серьезные подрывные действия против этой группировки». Многие полагают, что на этот раз REvil прекратила свою работу окончательно. Дело в том, что недавно шифровальщик уже «пропадал с радаров» после скандальных атак на клиентов известного поставщика MSP-решений Kaseya и компанию JBS, которая является крупнейшим в мире поставщиком говядины и птицы, а также вторым по величине производителем свинины. Хотя в итоге, спустя несколько месяцев REvil вернулся, некоторые злоумышленники и ИБ-эксперты полагали, что ФБР или другие правоохранительные органы получили доступ к серверам группировки и контролировали их с момента перезапуска. Ведь пока REvil был неактивен, компания Kaseya каким-то образом получила универсальный ключ для дешифрования данных своих клиентов. Тогда многие полагали, что российские правоохранители получили ключ дешифрования от самих злоумышленников и передали его ФБР в качестве жеста доброй воли. Кроме того, в прошлом представитель группировки, известный под никами Unknown или UNKN, публиковал на хакерских форумах сообщения с рекламой или последние новости об операциях REvil. После перезапуска операций шифровальщика он исчез, а сами хакеры писали, что Unknown, вероятно был арестован. Что с ним случилось, доподлинно неизвестно до сих пор.
Цитирование статьи, картинки - фото скриншот - Rambler News Service.
Иллюстрация к статье - Яндекс. Картинки.
Есть вопросы. Напишите нам.
Общие правила  поведения на сайте.
CSS

Смотрите также

А что там на главной? )))


Комментарии )))


Войти через: